cosmonic-labs/demo-zip-rce-sandbox
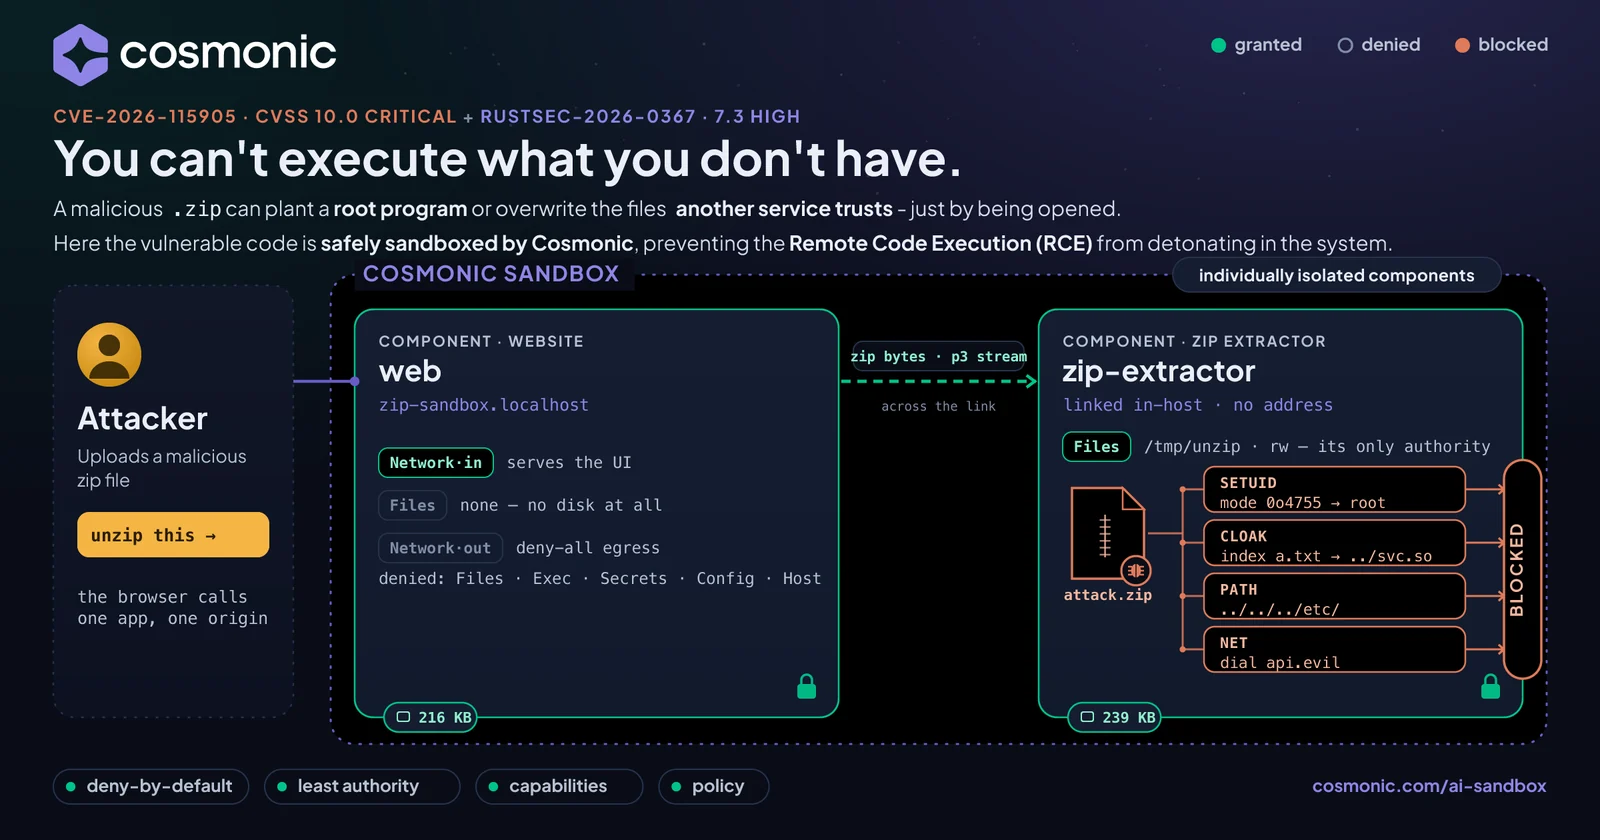
Живая демонстрация: тот же уязвимый Rust-крейт zip (RUSTSEC-2026-0367 setuid + CVE-2026-115905 zip cloaking), изолированный песочницей Cosmonic WebAssembly с политикой запрета по умолчанию.

Читайте полную историю в блоге Cosmonic: Stopping Remote Code Execution with a Sandbox
Rust-крейт zip выпустил две серьёзные уязвимости с разницей в девять дней, одна из них — с оценкой CVSS 10.0.
Этот репозиторий запускает тот самый уязвимый код, без патчей, внутри песочницы
Cosmonic с политикой запрета по умолчанию и позволяет вам направлять на него настоящие специально сформированные архивы. Каждая
атака выполняется. Ни одна из них не может ничего сделать.
Пошагово: Извлечение zip в песочнице (пошаговое руководство в документации)
Нельзя выполнить то, чего у тебя нет. Песочнице не нужно распознавать атаку. Она начинает с ничего и передаёт коду только те возможности, которые вы предоставили: здесь — одна временная папка и никакой сети. См. принципы безопасных агентских платформ.
На демонстрационной странице по одной красной кнопке на каждый сценарий. Каждая передаёт потоком настоящий специально сформированный архив в песочницу; ничего не пропатчено.
| Кнопка | Уязвимость | Что делает специально сформированный архив | В песочнице |
|---|---|---|---|
| Баг 1: биты setuid | RUSTSEC-2026-0367 · setuid · CVSS 7.3 | Три записи несут биты setuid, setgid и sticky. На Unix-экстракторе они дали бы извлечённому файлу права уровня root. | Все три бита попадают в отчёт; ни один не применяется. |
| Баг 2: zip slip | CWE-22 / CWE-59 · zip slip через симлинки | Три записи-симлинка, нацеленные на известные пути вне папки: /etc/cron.d, /root/.ssh/authorized_keys и /tmp. zip 8.6.0 отклоняет имена ../, но на Unix его extract() создаёт эти ссылки без проверки. | Все три оказываются обычными файлами с текстом цели; ссылки не существует. |
| Баг 3: zip cloaking | CVE-2026-115905 · zip cloaking · CVSS 10.0 | Центральный каталог показывает сканеру release-notes.txt; локальный заголовок велит потоковому экстрактору крейта записать home/you/.ssh/authorized_keys. | Скрытая запись выполняется, но попадает внутрь /tmp/unzip, одноразовой папки. |
| Запустить все атаки | все три сразу | Один архив, несущий все атаки выше. | Всё вышеперечисленное, изолированное вместе. |
Другие идентификаторы, если вы их ищете: RUSTSEC-2026-0367 — это GHSA-vv5m-jxxh-4627 (CWE-732), а CVE-2026-115905 — это GHSA-m665-v7pm-7grj (CWE-436).
Оба уведомления затрагивают zip 8.6.0 — версию, используемую здесь намеренно. В своём собственном коде обновитесь до
zip 9.0.5, где исправлены обе.
Установите Cosmonic Desktop. Он запускает компоненты WebAssembly как
рабочие нагрузки в песочнице на macOS, Windows и Linux и слушает на 127.0.0.1:8200.
Примените манифест. deploy/zip-sandbox.workload.yaml
закрепляет оба компонента по дайджесту на ghcr, так что собирать ничего не нужно. Проще всего — через AI-
ассистента, подключённого к MCP-серверу Desktop
(Подключение кодирующих агентов):
"Примени
deploy/zip-sandbox.workload.yamlк Cosmonic Desktop, затем покажи мне его статус."
Или скопируйте манифест в workloads/default/zip-sandbox.yaml в каталоге состояния Desktop
(cosmonicd paths выводит его).
Откройте http://zip-sandbox.localhost:8200/ и нажимайте красные кнопки, по одной на сценарий, или загрузите собственный zip.
Одна загвоздка. Экстрактору нужен его том
/tmp/unzip. Пути быстрого развёртывания Desktop (cosmonic dev, черновики публикации, вставка ссылки на изображение) строят спецификацию только из образа и отбрасывают разделvolumes, после чего экстрактор отвечает"sandbox unavailable". Применяйте манифест как написано.
Каждый сценарий имеет режим API и загружаемый архив, так что вы можете изучить необработанные байты:
| Сценарий | Запуск | Загрузка архива |
|---|---|---|
| Ошибка 1: биты setuid | /run?mode=suid (по умолчанию) | /suid.zip |
| Ошибка 2: zip slip | /run?mode=slip | /slip.zip |
| Ошибка 3: zip cloaking | /run?mode=cloak | /cloak.zip |
| Запустить все атаки | /run?mode=all | /all.zip |
B=http://127.0.0.1:8200
curl -s -H 'Host: zip-sandbox.localhost' "$B/run?mode=all" | python3 -m json.tool

# or upload your own zip
curl -s -H 'Host: zip-sandbox.localhost' -H 'content-type: application/zip' \
     --data-binary @your.zip "$B/run" | python3 -m json.tool
Изолированный запуск mode=all сообщает:
MITIGATED: 3 privileged (setuid/setgid/sticky) entries in the archive, 0 applied;
3 zip-slip symlinks neutralized; 1 cloaked entry (CVE-2026-115905) honored but confined.
Everything stayed inside /tmp/unzip.
native-demo/ — это небольшой CLI, который запускает тот же уязвимый crate напрямую на
macOS или Linux, без песочницы, чтобы вы могли сначала увидеть, как атаки успешно выполняются. Для него требуется инструментарий Rust.
cd native-demo
cargo run              # bug 1 (the setuid bit survives) and bug 3 (the cloaked path is written)
cargo run -- cloak     # bug 3 only
Ошибка 1 заканчивается на VULNERABLE: 1 file(s) kept a SUID/SGID/sticky bit after extraction, а
ls -l в извлечённом файле показывает -rwsr-xr-x. Ошибка 3 показывает, что сканер видит
release-notes.txt, тогда как потоковый экстрактор записывает config/app.conf. Тот же код, тот же тип
архива; единственное отличие — то, что было передано коду.
Одна рабочая нагрузка, два компонента WebAssembly, каждый в собственной песочнице со своими правами. web передаёт потоком
загруженный архив в extractor через живой stream<u8> внутри хоста; браузер общается только
с web.
| Компонент | Файловая система | Сеть | HTTP | Задача |
|---|---|---|---|---|
web | нет | нет исходящего трафика | обслуживает wasi:http/handler | UI и загрузка; никогда не хранит архив |
extractor | только /tmp/unzip (эфемерная) | нет исходящего трафика | нет, доступен только через канал связи | распаковка, с уязвимым крейтом |
Эти права и есть вся защита:
wasm32-wasip2, который не является
Unix-целью, поэтому код работы с правами #[cfg(unix)] из крейта исключается при компиляции. Бит приходит, и
отчёт его показывает; применить его ничто не может./tmp/unzip и так единственный путь, существующий внутри песочницы.allowedHosts: [].