
 completetech-security/node-cve-2026-58043-check
Автономный (offline) инструмент проверки свидетельств для Node.js по CVE-2026-58043: избыточное предоставление прав по префиксу пути в Permission Model. Однофайловый Python; отчёты в форматах JSON/CSV/HTML; без эксплойт-полезных нагрузок.





Инструмент офлайн-проверки свидетельств для CVE-2026-58043: избыточное предоставление прав по префиксу пути в модели разрешений Node.js. Он сравнивает версии среды выполнения Node.js, указанные оператором, с исправленными выпусками из рекомендаций производителя и формирует отчёты для триажа в форматах CSV, JSON или HTML.
exploitability: not_tested. Указанная исправленная версия не является подтверждением того, что развёрнутый процесс действительно пропатчен.unknown. Публичный URL — это не инвентаризация.node_cve_2026_58043_check.py можно скопировать отдельно.--version, --inventory или --csv-list.CI запускает локальные тесты и --help на Python 3.10 и 3.14, в Ubuntu и Windows.
# Assess one reported version and print a JSON report
python node_cve_2026_58043_check.py --version 22.23.2 --format json

# Assess a JSON inventory and save an HTML report
python node_cve_2026_58043_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list; exit 1 if any result is a finding
python node_cve_2026_58043_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local tests
python node_cve_2026_58043_check.py --help
python -m unittest -v
Укажите точную версию, взятую из развёрнутого процесса; не угадывайте её по lockfile или рабочей станции. Формат вывода по умолчанию — csv, записывается в stdout, если не указан --output.
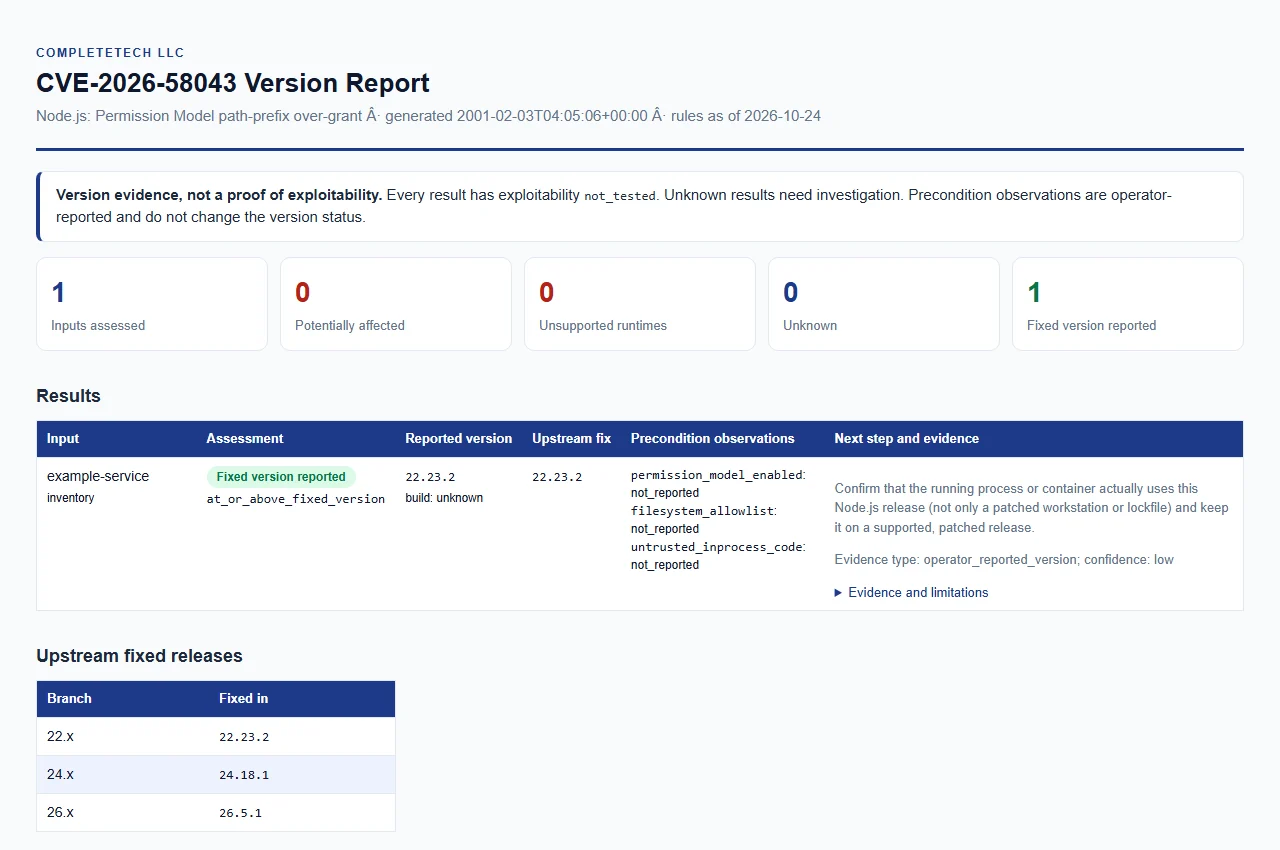
Открыть пример синтетического отчёта. Только пример данных; это не реальная оценка.
Требуется хотя бы один из параметров --version, --inventory или --csv-list. Их можно комбинировать в одном запуске, и все форматы используют одни и те же данные.
| Параметр | Назначение |
|---|---|
--version VERSION (псевдоним --node-version) | Оценить явно указанную версию Node.js. Можно повторять; каждое значение описывает отдельную среду выполнения. Допускается один ведущий v. |
--build-source SOURCE | Происхождение сборок --version, до 512 символов. unknown (по умолчанию), upstream, official и official_upstream сравниваются как upstream-сборки; любое другое значение, например имя вендора, рассматривается как вендорская или пользовательская сборка. |
--permission-model-enabled, --filesystem-allowlist, --untrusted-inprocess-code | Каждый принимает true или false. Наблюдение, сообщённое оператором, применяется ко всем входным данным --version. |
--inventory FILE | JSON-объект или массив записей. Можно повторять. См. Форматы инвентаризации. |
--csv-list FILE | CSV со столбцом node_version. Можно повторять. См. Форматы инвентаризации. |
| Параметр | Назначение |
|---|---|
--format {csv,json,html} | Формат отчёта. По умолчанию: csv. |
--output FILE | Сохранить отчёт в новый файл в существующем каталоге. По умолчанию: stdout. |
--force | Явно заменить существующий выходной файл. |
--brand NAME | Название организации, отображаемое в HTML-отчёте (до 512 символов). По умолчанию: CompleteTech LLC. |
--fail-on-finding | Завершиться с кодом 1, если какой-либо результат — potentially_affected или unsupported_runtime. |
--tool-version | Вывести название и версию инструмента. |
Существующие отчёты защищены, если --force не указан явно, а входной файл никогда не может быть перезаписан, даже с --force. Без --force отчёт публикуется без перезаписи через жёсткую ссылку; в файловой системе без жёстких ссылок проверка сообщает об ошибке, и вы должны выбрать другую файловую систему или явно передать --force.
Правила были проверены 2026-10-24 на соответствие официальному рекомендательному бюллетеню о выпуске и связанным исправленным выпускам.
| Мажорная версия Node.js | Исправленная версия |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
Как классифицируются версии:






