
 completetech-security/node-cve-2026-58040-check
Автономный офлайн-инструмент на Node.js для проверки свидетельств по CVE-2026-58040: обход политики идентичности TLS-сессии в HTTPS Agent. Однофайловый Python; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.

Автономный инструмент проверки свидетельств для CVE-2026-58040 — Node.js: обход политики идентичности TLS-сессии в HTTPS Agent. Он сравнивает версии среды выполнения Node.js, указанные оператором, с исправленными выпусками, названными в рекомендации поставщика, и формирует отчёт для триажа в формате CSV, JSON или HTML без скриптов. Требуется Python 3.10+, только стандартная библиотека; исполняемый файл можно скопировать отдельно.
Обзор · Быстрый старт · Предпросмотр отчёта · Использование · Входные файлы · Интерпретация результатов · Форматы вывода · Ограничения и коды выхода · Ограничения применимости · Источники · Документация · Участие и лицензия
Этот репозиторий охватывает только CVE-2026-58040. Инструмент проверки оценивает предоставленные вами свидетельства о версиях; это триаж, а не сканирование уязвимостей.
unknown.exploitability: not_tested. potentially_affected не означает подтверждённую эксплуатируемость, а fixed_version_reported не является доказательством того, что развёрнутая среда выполнения исправлена. Ничто здесь не заявляет об эксплуатации или проверке в производственной среде.Требования: Python 3.10 или новее. Устанавливать ничего не нужно; CI запускает тесты на Python 3.10 и 3.14 в Ubuntu и Windows.
# One exact runtime version, JSON report on stdout
python node_cve_2026_58040_check.py --version 22.23.2 --format json

# A JSON inventory, saved as an HTML report
python node_cve_2026_58040_check.py --inventory examples/inventory.example.json --format html --output report.html

# Your own CSV list (see Input files), exiting 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_58040_check.py --csv-list inventory.csv --fail-on-finding

# Full option list, and the local-only test suite
python node_cve_2026_58040_check.py --help
python -m unittest -v
Формат вывода по умолчанию — CSV в stdout. Прочитайте Интерпретация результатов, прежде чем действовать на основе отчёта.
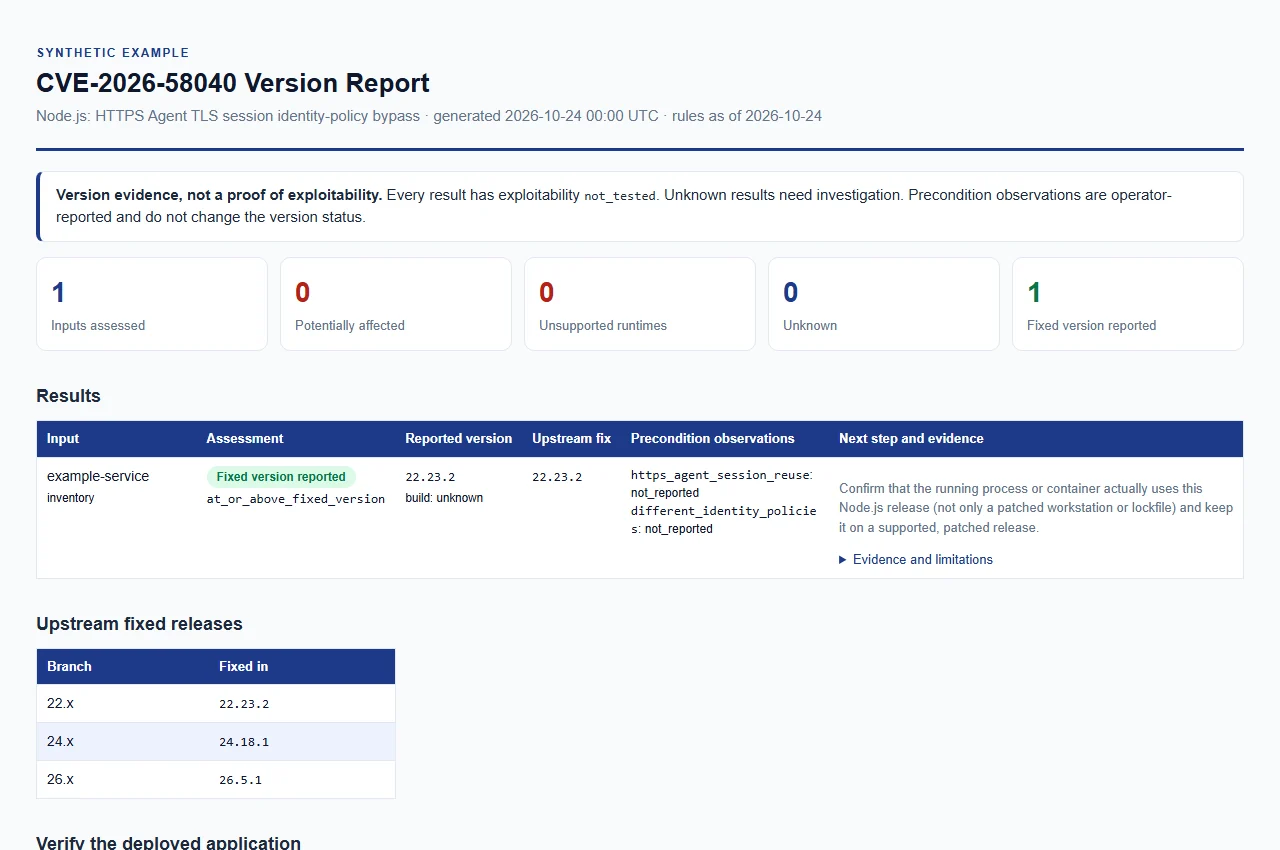
Открыть синтетический пример отчёта. Только пример данных; это не реальная оценка.
Укажите хотя бы один из параметров --version, --inventory или --csv-list; их можно комбинировать в одном запуске, и все входные данные оцениваются по одним и тем же правилам. Сокращения параметров не принимаются.
| Параметр | Назначение |
|---|---|
--version VERSION (псевдоним --node-version) | Оценить одну явную версию Node.js, офлайн. Принимается один ведущий v. Можно повторять; каждое значение описывает отдельную среду выполнения. |
--build-source SOURCE | Происхождение сборок --version (не более 512 символов). Значения по умолчанию unknown, upstream, official и official_upstream сравниваются как upstream-сборки; любое другое значение рассматривается как сборка вендора, дистрибутива или пользовательская сборка, и результат остаётся unknown. |
--https-agent-session-reuse {true,false}--different-identity-policies {true,false} | Наблюдения о предварительных условиях, сообщённые оператором, применяются к каждому входному значению --version. Если не указано — не сообщено. См. Предварительные условия, сообщённые оператором. |
--inventory FILE | JSON-объект или массив записей. Можно повторять. См. Входные файлы. |
--csv-list FILE | CSV-список со столбцом node_version. Можно повторять. См. Входные файлы. |
--format {csv,json,html} | Формат отчёта. По умолчанию: csv. Все форматы содержат одни и те же доказательства. |
--output FILE | Записать отчёт в новый файл вместо stdout. |
--force | Заменить существующий файл --output. Без него существующие отчёты защищены. Входные файлы никогда не перезаписываются, даже с --force. |
--brand NAME | Название организации, отображаемое в HTML-отчёте (не более 512 символов). По умолчанию: CompleteTech LLC. |
--fail-on-finding | Выход с кодом 1, если какой-либо результат — potentially_affected или unsupported_runtime. Операционные ошибки по-прежнему завершаются с кодом 2. |
--tool-version, --help | Вывести имя и версию проверяющего инструмента или полную справку. |
Флаги предварительных условий и --build-source применяются только к значениям --version. Для файлов задайте build_source и наблюдения в каждой записи.
Предоставляйте стабильные локальные обычные файлы в кодировке UTF-8. Храните реальные инвентаризации, цели, отчёты и секреты вне системы контроля версий; синтетические примеры находятся в examples/ и docs/example-report.html.
JSON-инвентаризация — это один объект или массив от 1 до 10 000 объектов. Каждая запись требует целочисленного schema_version: 1 и строкового node_version. Необязательные поля: runtime (только "node"), label, build_source и два ключа наблюдений, перечисленных в разделе Предварительные условия, сообщённые оператором, каждый логический или null. Неизвестные ключи, дублирующиеся ключи, неконечные числа и недопустимые типы отклоняются.
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "22.23.2",
    "build_source": "unknown",
    "https_agent_session_reuse": null,
    "different_identity_policies": null
  }
]









