
 completetech-security/node-cve-2026-56848-check
Автономный офлайн-инструмент на Node.js для проверки свидетельств по CVE-2026-56848: use-after-free при повторном вызове send в HTTP/2. Однофайловый Python-скрипт; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.





Офлайн-инструмент проверки версионных свидетельств для CVE-2026-56848 — Node.js: use-after-free при повторном входе в send в HTTP/2.
Он сравнивает версии Node.js, которые указывает оператор, с исправленными релизами, названными в исходном advisory, и записывает отчёт в формате CSV, JSON или HTML. Python 3.10+, только стандартная библиотека; исполняемый файл можно скопировать отдельно.
Обзор · Быстрый старт · Входные данные · Параметры · Исправленные версии · Результаты · Вывод · Ограничения и коды выхода · Источники · Лицензия
Этот чекер сравнивает указанные оператором версии среды выполнения. Он никогда не обращается к веб-сайтам, не выполняет Node.js или код проекта и не отправляет эксплойт-пейлоады, и у него нет сетевого режима. Он не сканирует текущую машину, а публичный URL — это не инвентаризация.
Что результат говорит и чего не говорит:
exploitability: not_tested.fixed_version_reported означает, что указанная версия равна или выше исправленного релиза из upstream. Это не подтверждает, что развёрнутая среда выполнения пропатчена.unknown.Собирайте версии только с систем, которые вы уполномочены проверять. Ничто в этом репозитории не оценивает развёрнутую цель, не подтверждает среду выполнения и не проверяет эксплуатируемость.
Запустите из рабочей копии или скопируйте node_cve_2026_56848_check.py отдельно:
# One runtime, JSON on stdout
python node_cve_2026_56848_check.py --version 22.23.2 --format json

# Synthetic JSON inventory to an HTML report file
python node_cve_2026_56848_check.py --inventory examples/inventory.example.json --format html --output report.html

# CSV inventory; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_56848_check.py --csv-list inventory.csv --fail-on-finding

# All options
python node_cve_2026_56848_check.py --help
Формат по умолчанию — csv, выводится в stdout, если не указан --output. Требуется хотя бы один из параметров --version, --inventory или --csv-list.
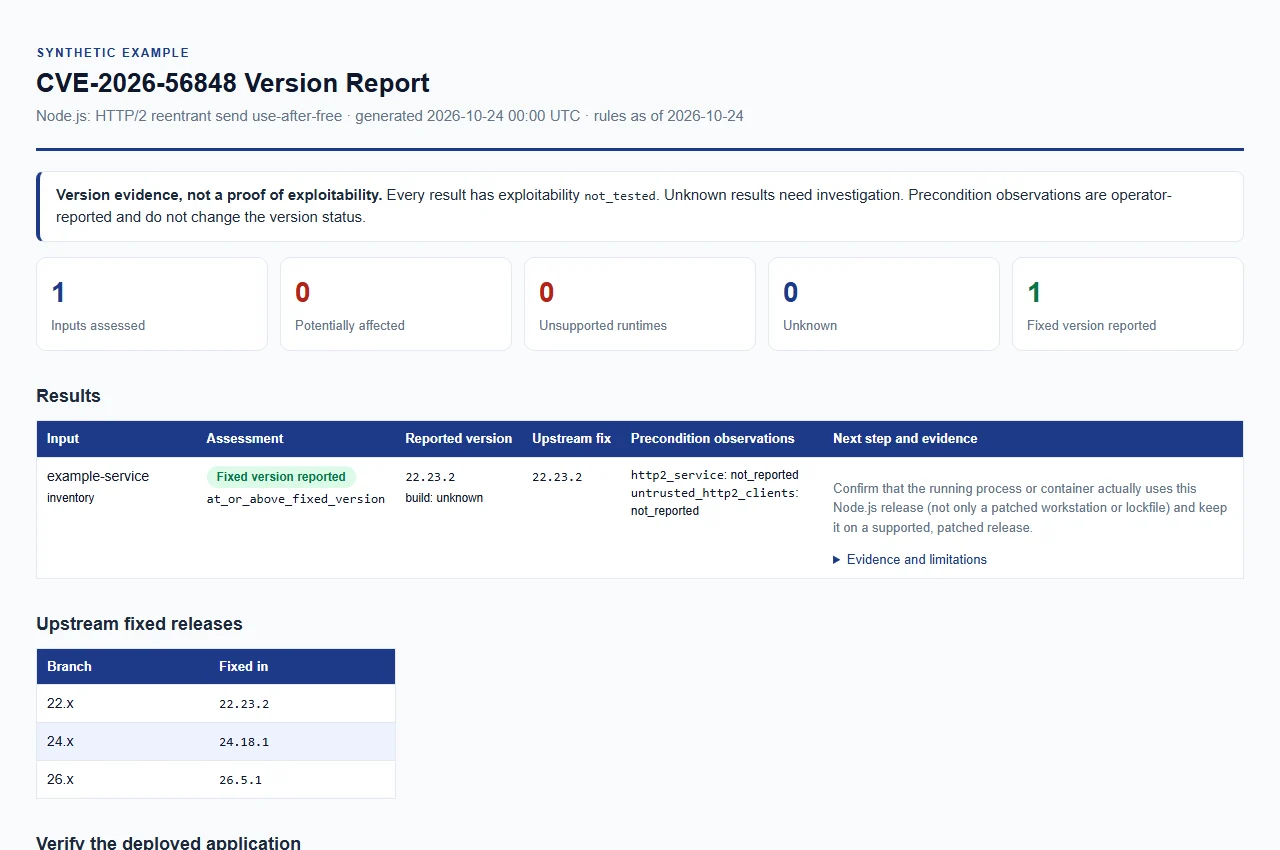
Открыть синтетический пример отчёта. Только пример данных; это не реальная оценка.
Три вида входных данных можно комбинировать в одном запуске. Отчёты JSON, CSV и HTML строятся на основе одних и тех же свидетельств.
Версии из командной строки. --version (псевдоним --node-version) можно указывать повторно; каждое значение описывает отдельную среду выполнения. Принимается один ведущий v и окружающие пробельные ASCII-символы.
JSON-инвентарь (--inventory FILE, можно повторять). Один объект или массив объектов. См. examples/inventory.example.json.
| Поле | Обязательно | Тип и значение |
|---|---|---|
schema_version | да | Целое число 1 |
node_version | да | Строка |
runtime | нет | "node", если присутствует; другие среды выполнения отклоняются |
label | нет | Строка, используемая для идентификации записи в отчётах |
build_source | нет | Строка; см. источник сборки |
http2_service | нет | Логическое значение или null: служба http2 |
untrusted_http2_clients | нет | Логическое значение или null: недоверенные клиенты http2 |
Неизвестные ключи, дублирующиеся ключи, неконечные числа и недопустимые типы отклоняются.
CSV-список (--csv-list FILE, можно повторять). Требуется строка заголовка со столбцом node_version. Необязательные столбцы: label, build_source, http2_service и untrusted_http2_clients; ячейки наблюдений принимают значения true, false или пустое значение. schema_version и runtime не являются столбцами CSV. Недокументированные или дублирующиеся столбцы, строки с другим числом полей, одиночные кавычки внутри неэкранированных ячеек, символы NUL и файлы без строк отклоняются.
build_source (или --build-source) фиксирует, откуда взялась сборка. Пустое значение, unknown (по умолчанию), upstream, official и official_upstream сравниваются как официальные upstream-сборки. Любое другое значение, например название дистрибутива или поставщика, даёт unknown с vendor_build_unverified, поскольку номер upstream-версии не показывает, какие патчи или бэкпорты содержит сборка поставщика. Поскольку unknown сравнивается как upstream, указывайте реальный источник для любой сборки поставщика, дистрибутива или пользовательской сборки.






