
 completetech-security/node-cve-2026-56847-check
Автономный (offline) инструмент на Node.js для проверки свидетельств по CVE-2026-56847: обход файловой системы через журналы трассировки Permission Model. Однофайловый Python; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.





Офлайн-проверка свидетельств о версиях для CVE-2026-56847: обход файловой системы через trace-log в модели разрешений Node.js.
Вы предоставляете версии Node.js, которые сообщают ваши среды выполнения. Проверка сравнивает их с исправленными релизами upstream и записывает отчёт в формате CSV, JSON или HTML. Это свидетельство для триажа, а не оценка какой-либо развёрнутой системы.
Этот репозиторий охватывает только CVE-2026-56847. Он сравнивает версии среды выполнения, сообщённые оператором, с исправленными релизами в датированном снимке правил.
Проверка никогда не обращается к веб-сайтам, не выполняет Node.js или код проекта и не отправляет эксплойт-полезные нагрузки. Сетевой режим не реализован. Она не сканирует текущую машину, а публичный URL не является инвентаризацией. Запуск ничего не авторизует: оценивайте только те среды выполнения, которые вам разрешено оценивать.
Каждый результат содержит exploitability: not_tested. Скрытые версии, пользовательские сборки, противоречивые свидетельства и непокрытые линейки релизов остаются unknown.
node_cve_2026_56847_check.py можно скопировать и использовать отдельно.python node_cve_2026_56847_check.py --version 22.23.2 --format json
python node_cve_2026_56847_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_56847_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_56847_check.py --help
python -m unittest -v
Формат по умолчанию — CSV, вывод в stdout. --version можно указывать несколько раз, и каждое значение описывает отдельную среду выполнения. Существующие файлы отчётов защищены, если явно не указан --force.
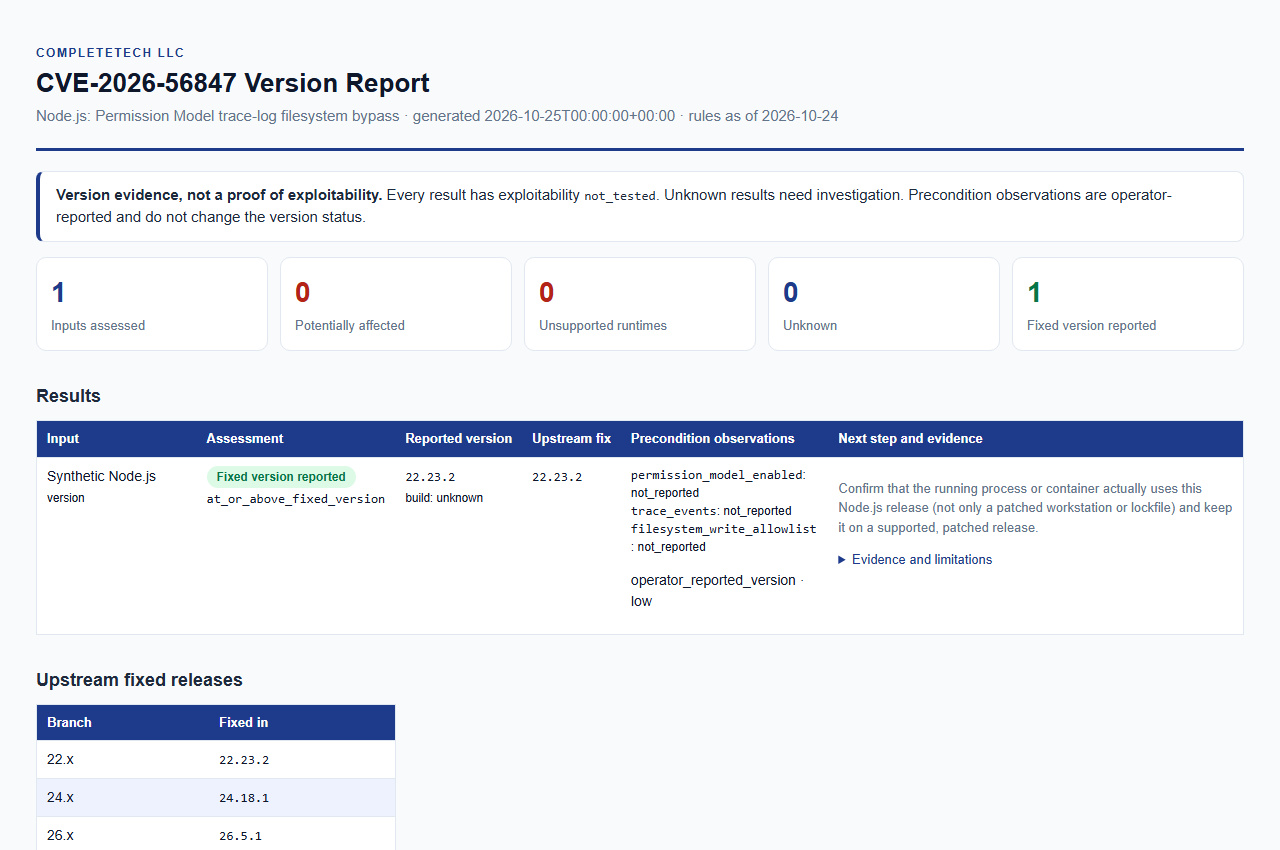
Открыть пример синтетического отчёта. Только пример данных; это не реальная оценка.
Требуется хотя бы один из параметров --version, --inventory или --csv-list. Их можно комбинировать в одном запуске, и все входные данные оцениваются по одним и тем же правилам.
| Параметр | Назначение |
|---|---|
--version VERSION (псевдоним --node-version) | Оценить одну явно заданную версию Node.js, с ведущей v или без неё. Можно повторять; каждое значение — отдельная среда выполнения. |
--build-source SOURCE | Происхождение сборок --version, не более 512 символов. По умолчанию unknown, что сравнивается как upstream. О том, как обрабатываются источники вендоров, см. в разделе Интерпретация результатов. |
--permission-model-enabled, --trace-events, --filesystem-write-allowlist | Наблюдение оператора (true или false), применяемое к каждому входному значению --version. См. Наблюдения предусловий. |
--inventory FILE | JSON-объект или массив записей. Можно повторять. |
--csv-list FILE | CSV со столбцом node_version. Можно повторять. |
--format csv|json|html | Формат отчёта. По умолчанию csv. |
--output FILE | Записать отчёт в новый файл. По умолчанию — stdout. |
--force | Заменить существующий выходной файл. Входные данные никогда не могут быть перезаписаны, даже с --force. |
--brand NAME | Название организации, отображаемое в HTML-отчёте, не более 512 символов. По умолчанию CompleteTech LLC. |
--fail-on-finding | Завершиться с кодом 1, если какой-либо результат — potentially_affected или unsupported_runtime. |
--tool-version, --help | Вывести версию инструмента либо полный список параметров и сводку кодов завершения. |
Выходной каталог должен уже существовать. Без --force проверяющий инструмент публикует результат через жёсткую ссылку и отказывается перезаписывать; в файловой системе без жёстких ссылок он останавливается с ошибкой, если не выбрать другое расположение или не передать --force.
Оба формата передаются в одну и ту же оценку, а отчёты JSON, CSV и HTML строятся на одних и тех же данных. Без label запись получает имя <имя файла без расширения>:<номер строки>. Используйте examples/inventory.example.json в качестве отправной точки.
JSON. Один объект или массив. Каждая запись требует целочисленного schema_version: 1 и строкового node_version. Необязательные поля: runtime (принимается только "node"), label, build_source и ключи наблюдений, указанные ниже, каждый — логическое значение или null. Неизвестные ключи, дублирующиеся ключи, неконечные числа и недопустимые типы отклоняются.
CSV. Требуется строка заголовка с node_version. Необязательные столбцы: label, build_source и столбцы наблюдений, значения которых — ровно true, false или пусто. Недокументированные или дублирующиеся столбцы, строки с неверным числом полей, одиночные кавычки внутри неэкранированных ячеек и символы NUL отклоняются.
label,node_version,build_source,permission_model_enabled,trace_events,filesystem_write_allowlist
api-example,22.23.1,,true,true,
| Наблюдение | Значение | Флаг CLI |
|---|---|---|
permission_model_enabled | модель разрешений включена | --permission-model-enabled |
trace_events | события трассировки | --trace-events |
filesystem_write_allowlist | список разрешённых путей записи в файловую систему | --filesystem-write-allowlist |
Наблюдения записываются как reported_true, reported_false или not_reported. Они предоставляются оператором и не проверены. Они никогда не изменяют результат по версии и никогда не устанавливают достижимость.
Проверено 2026-10-24 по официальному бюллетеню о выпуске и связанным исправленным выпускам.






