 completetech-security/node-cve-2026-106072-check
Автономный офлайн-инструмент на Node.js для проверки свидетельств по CVE-2026-106072: принятие DNS SAN с неканоническим IP в TLS. Однофайловый Python-скрипт; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.





Автономный инструмент проверки свидетельств о версиях для CVE-2026-106072 — Node.js: принятие DNS SAN с неканоническим IP в TLS.
Он сравнивает версии Node.js, указанные оператором, с исправленными выпусками в октябрьском релизе безопасности 2026 года от вендора и выдаёт отчёт в формате JSON, CSV или HTML без скриптов. Это один файл Python без зависимостей, поэтому исполняемый файл можно скопировать отдельно.
Этот инструмент проверки сравнивает только версии среды выполнения, указанные оператором.
unknown.exploitability: not_tested. Ничто здесь не подтверждает эксплуатацию, достижимость или проверенное состояние в продакшене.# One reported version, JSON on stdout
python node_cve_2026_106072_check.py --version 22.23.4 --format json
# An inventory file, HTML report saved to a new file
python node_cve_2026_106072_check.py --inventory examples/inventory.example.json --format html --output report.html
# A CSV list; exit 1 if any result is a finding
python node_cve_2026_106072_check.py --csv-list inventory.csv --fail-on-finding
# Help and tests
python node_cve_2026_106072_check.py --help
python -m unittest -v
Формат вывода по умолчанию — csv, записывается в stdout, если не указан --output.
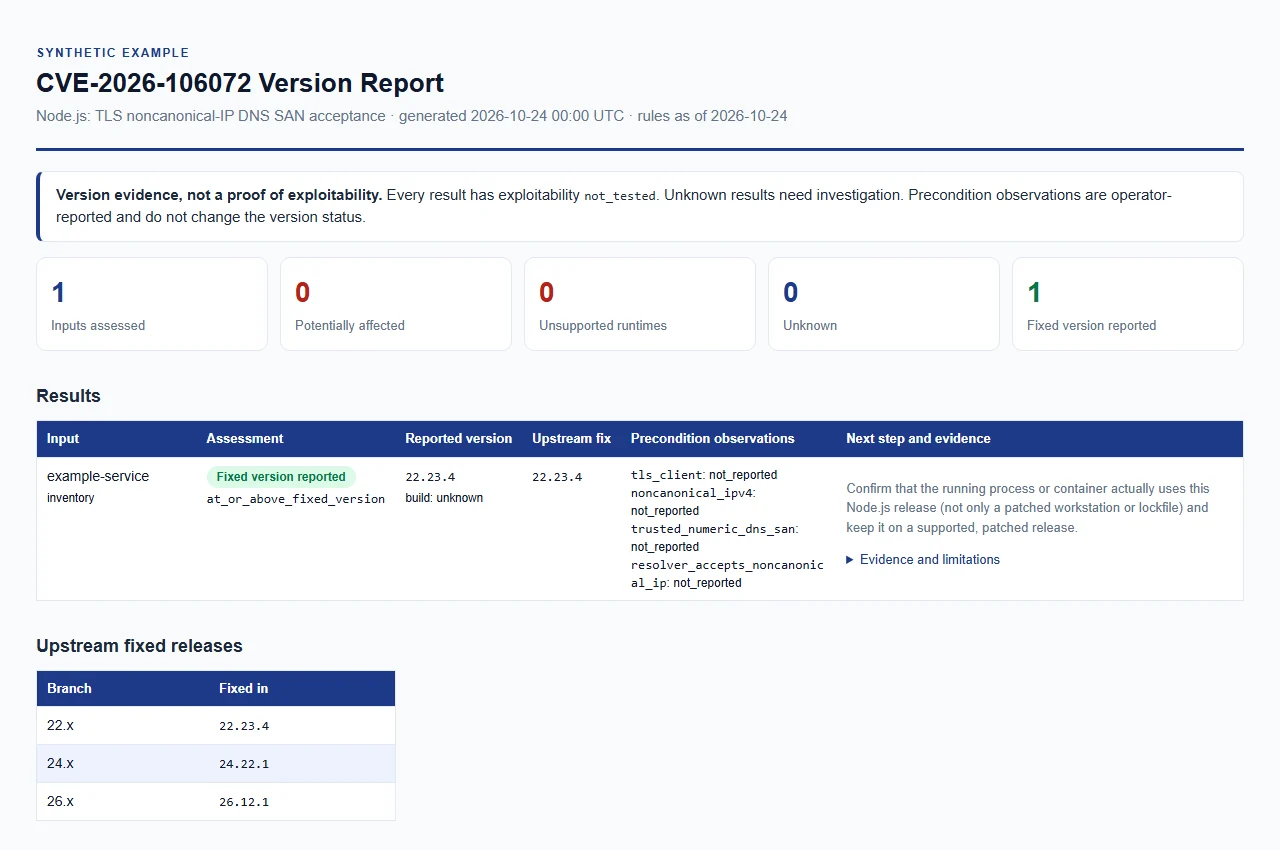
Открыть пример синтетического отчёта. Только пример данных; это не реальная оценка.
Требуется хотя бы один из параметров --version, --inventory или --csv-list. Их можно комбинировать в одном запуске, и все входные данные вносят вклад в один отчёт, использующий одни и те же доказательства в JSON, CSV и HTML.
| Параметр | Назначение |
|---|---|
--version VERSION (псевдоним --node-version) | Оценить явно указанную версию Node.js. Ведущая v допускается. Можно повторять; каждое значение описывает отдельную среду выполнения. |
--build-source SOURCE | Происхождение сборок --version, не более 512 символов. См. источники сборок. По умолчанию unknown. |
--tls-client, --noncanonical-ipv4, --trusted-numeric-dns-san, --resolver-accepts-noncanonical-ip | Каждый принимает true или false. Наблюдение оператора, применяемое к каждому входному значению --version. |
--inventory FILE | JSON-объект или массив записей. Можно повторять. |
--csv-list FILE | CSV с колонкой node_version. Можно повторять. |
--format {csv,json,html} | Формат вывода. По умолчанию csv. |
--output FILE | Сохранить отчёт в новый файл в существующем каталоге. По умолчанию: stdout. |
--force | Заменить существующий выходной файл. Входные файлы по-прежнему нельзя перезаписать. |
--brand NAME | Название организации в HTML-отчёте, не более 512 символов. По умолчанию CompleteTech LLC. |
--fail-on-finding | Завершиться с кодом 1, если какой-либо результат — potentially_affected или unsupported_runtime. |
--tool-version | Вывести название и версию инструмента, затем завершиться. |
--build-source и поле инвентаря build_source описывают, откуда взялась среда выполнения. Пустое значение, unknown, upstream, official и official_upstream (сравнение без учёта регистра) трактуются как восходящая сборка и сравниваются по версии. Любое другое значение, например название дистрибутива или вендора, даёт unknown с vendor_build_unverified, поскольку восходящая версия не показывает, какие патчи или бэкпорты содержит эта сборка.
JSON — это один объект или массив. Каждая запись требует целочисленного schema_version: 1 и строкового node_version. Необязательные поля: runtime (только "node"), label, build_source и ключи наблюдений ниже, каждый из которых является булевым значением или null. Неизвестные ключи, дублирующиеся ключи, неконечные числа и недопустимые типы отклоняются. См. examples/inventory.example.json.
CSV требует строки заголовка с колонкой node_version. Необязательные колонки: label, build_source и колонки наблюдений (true, false или пусто). Недокументированные или дублирующиеся колонки, строки с другим числом полей, одиночные кавычки в неэкранированных ячейках и символы NUL отклоняются.
Ключи наблюдений (поля JSON, колонки CSV и соответствующие флаги CLI с дефисами):
| Наблюдение | Значение |
|---|---|
tls_client | Оператор сообщает о TLS-клиенте |
noncanonical_ipv4 | Оператор сообщает о неканонических формах IPv4 |
trusted_numeric_dns_san | Оператор сообщает о доверенном числовом DNS SAN |
resolver_accepts_noncanonical_ip | Оператор сообщает о резолвере, принимающем неканонические IP |
Наблюдения предоставляются оператором и не проверены. Они фиксируются в отчёте, но никогда не меняют результат по версии и не устанавливают достижимость.
Снимок правил проверен 2026-10-24 по официальному уведомлению о выпуске и связанным исправленным релизам.






