 completetech-security/node-cve-2026-106070-check
Автономный офлайн-инструмент на Node.js для проверки признаков CVE-2026-106070: подмена содержимого при недопустимом заголовке ZipFile. Однофайловый Python-скрипт; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.





Автономная проверка версий для CVE-2026-106070, Node.js: подмена содержимого при недопустимом заголовке ZipFile. Она сравнивает указанные вами версии среды выполнения Node.js с исправленным выпуском, названным в рекомендации поставщика, и формирует отчёт для триажа в формате CSV, JSON или HTML. Python 3.10+, только стандартная библиотека; исполняемый файл можно скопировать отдельно.
Доказательства для триажа, а не оценка развёрнутой системы. Проверка читает версии, которые вы предоставляете. Она не инспектирует машину, на которой запускается, не запускает Node.js и не проверяет эксплуатируемость, поэтому результат никогда не подтверждает эксплуатацию или проверенное исправление.
Этот репозиторий охватывает только CVE-2026-106070. Проверка намеренно консервативна:
unknown. Неизвестное никогда не считается безопасным.exploitability: not_tested.fixed_version_reported означает, что указанная версия равна или выше исправленного выпуска upstream. Это не подтверждает, что развёрнутая среда выполнения пропатчена.Используйте её только для инвентаризаций, которые вы уполномочены оценивать. Разработка или запуск проверки не даёт разрешения на сканирование реальных целей.
node_cve_2026_106070_check.py не имеет зависимостей времени выполнения и может быть скопирован отдельно; сопутствующий репозиторий не нужен.--version, JSON-инвентаризация или список CSV.# One runtime, JSON report on stdout
python node_cve_2026_106070_check.py --version 26.12.1 --format json
# JSON inventory to an HTML report file
python node_cve_2026_106070_check.py --inventory examples/inventory.example.json --format html --output report.html
# CSV list (CSV is the default format), exit 1 on potentially_affected or unsupported_runtime
python node_cve_2026_106070_check.py --csv-list inventory.csv --fail-on-finding
# All options
python node_cve_2026_106070_check.py --help
--version можно указывать несколько раз; каждое значение описывает отдельную среду выполнения. Отчёты в форматах JSON, CSV и HTML строятся на основе одних и тех же данных. Без --output отчёт выводится в stdout.
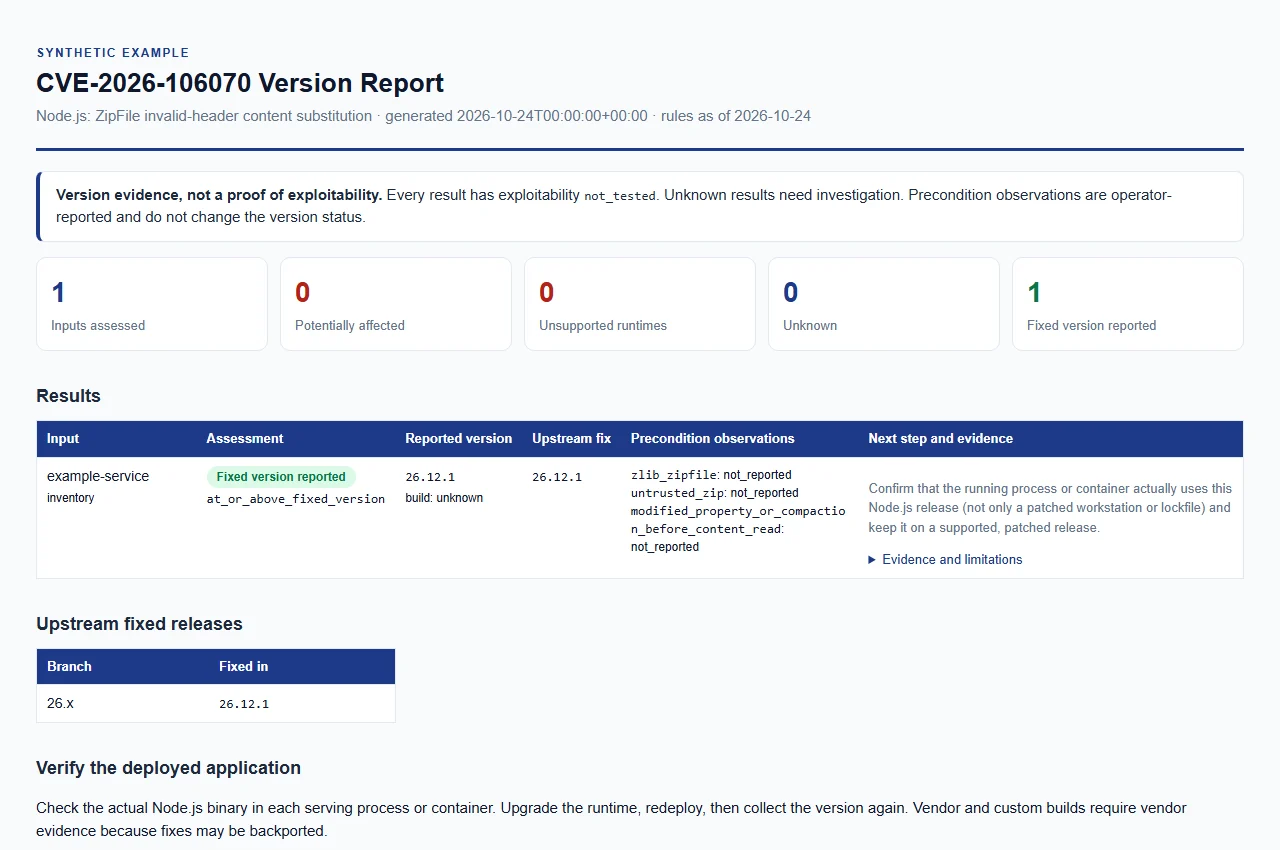
Открыть пример синтетического отчёта. Только пример данных; это не реальная оценка.
Для запуска требуется хотя бы один из параметров --version, --inventory или --csv-list; их можно комбинировать и указывать каждый несколько раз. Входные данные должны быть обычными файлами в кодировке UTF-8 в пределах ограничений. Синтетические примеры находятся в examples/ и docs/example-report.html.
Версия нормализуется путём удаления ASCII-пробелов и не более одного ведущего v. Сравнивается только обычный стабильный релиз (MAJOR.MINOR.PATCH, без ведущих нулей). Пререлизы, ночные или rc-сборки, суффиксы пакетов, частичные версии, такие как 26.12, и всё длиннее 128 символов считаются unknown.
Один объект или массив объектов. Неизвестные ключи, дублирующиеся ключи, неконечные числа и недопустимые типы отклоняются.
| Поле | Обязательно | Примечания |
|---|---|---|
schema_version | да | Целое число 1 |
node_version | да | Строка |
runtime | нет | Принимается только "node" |
label | нет | Отображается в отчётах; по умолчанию <file name without extension>:<position> |
build_source | нет | Происхождение сборки, см. Источник сборки |
| Ключи наблюдений | нет | Три ключа ниже; каждый — boolean или null |
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "26.12.1",
    "build_source": "unknown",
    "zlib_zipfile": null,
    "untrusted_zip": null,
    "modified_property_or_compaction_before_content_read": null
  }
]
Строка заголовка должна содержать node_version и не иметь дублирующихся столбцов. Необязательные столбцы — label, build_source и ключи наблюдений; любой другой столбец отклоняется, включая schema_version и runtime. Ячейки наблюдений содержат ровно true, false или пустое значение. Строки должны иметь то же количество полей, что и заголовок; кавычки внутри ячеек без кавычек, текст после закрывающей кавычки, незакрытые кавычки и символы NUL отклоняются.






