Автономный (offline) инструмент проверки свидетельств на Node.js для CVE-2026-105481: преждевременное принятие ответа при HTTP keep-alive. Однофайловый Python; отчёты в форматах JSON/CSV/HTML; без эксплойт-пейлоадов.





Офлайн-триаж только по версии для CVE-2026-105481: преждевременное принятие ответа в HTTP keep-alive Node.js.
node-cve-2026-105481-check сравнивает указанные вами версии Node.js с исправленными релизами вышестоящего проекта для CVE-2026-105481. Уязвимость связана с повторным использованием соединений HTTP Agent и может заставить клиент принять ответ, записанный до отправки его запроса. Производитель оценивает её как среднюю степень серьёзности. Проверяющий инструмент — это один файл Python без зависимостей.
Проверяющий инструмент работает офлайн. Он никогда не подключается к цели, не запускает Node.js, не инспектирует хост и не отправляет полезную нагрузку. Рекомендация основана только на версии, поэтому сетевой режим намеренно отсутствует.
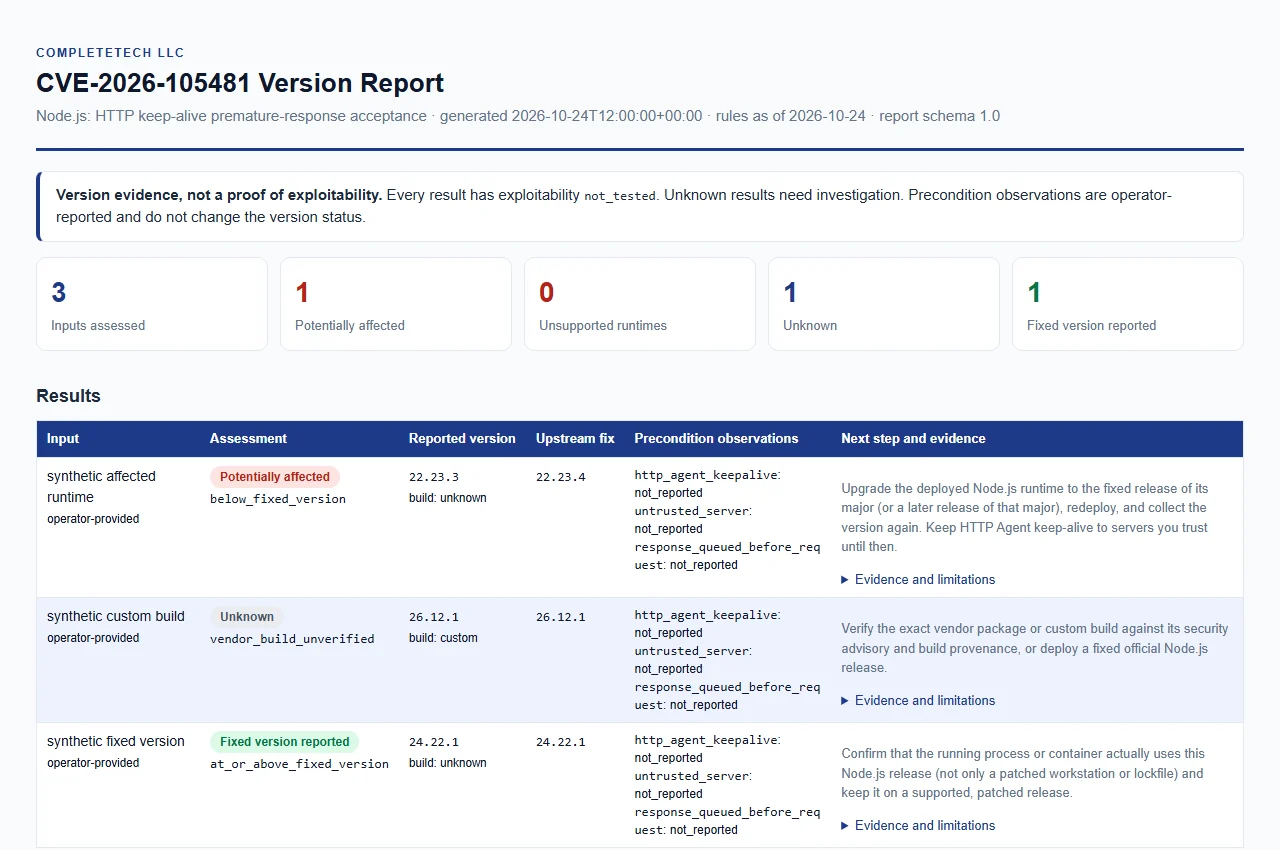
[!IMPORTANT] Отчёт о версии — это свидетельство, а не оценка. Проверяющий инструмент не может увидеть, что фактически выполняется, что производитель перенёс обратно (backport), или достижим ли уязвимый путь. Производитель не указывает версию, в которой уязвимость появилась, поэтому каждый релиз ниже исправления лишь «потенциально уязвим». Неперечисленные, кастомные, вендорские и предрелизные сборки никогда не помечаются как безопасные. Каждый результат содержит
exploitability: not_tested.
Python 3.10 или новее на Windows, macOS или Linux. Проверяющий инструмент использует только стандартную библиотеку, поэтому устанавливать ничего не нужно. CI запускает тесты на Ubuntu и Windows с Python 3.10 и 3.14.
git clone https://github.com/CompleTetech-Security/node-cve-2026-105481-check.git
cd node-cve-2026-105481-check

# Check versions given on the command line (CSV to stdout by default)
python node_cve_2026_105481_check.py --version v22.23.3 --version 24.22.1

# Check the synthetic example inventory and write an HTML report
python node_cve_2026_105481_check.py --inventory examples/inventory.example.json --format html --output report.html

# Check a CSV list, write JSON, and exit 1 if anything needs attention
python node_cve_2026_105481_check.py --csv-list runtimes.csv --format json --output report.json --fail-on-finding
Запустите тесты командой python -m unittest -v.
Требуется хотя бы один из параметров --version, --inventory или --csv-list. Их можно комбинировать, и каждая запись становится одной строкой результата. Запуск ограничен 10 000 записей и 100 входными файлами в сумме.
| Параметр | Значение |
|---|---|
--version VERSION (псевдоним --node-version) | Указываемая версия Node.js. Можно повторять. Ведущая v допускается. |
--build-source SOURCE | Происхождение каждого значения --version, не более 512 символов. См. источник сборки. |
--http-agent-keepalive, --untrusted-server, --response-queued-before-request true|false | Наблюдения оператора, применяемые к значениям --version. Они никогда не изменяют status. |
--inventory FILE | JSON-объект или массив записей. Можно повторять. |
--csv-list FILE | CSV с заголовочной строкой. Можно повторять. |
--format csv|json|html | Формат вывода. По умолчанию csv. |
--output FILE | Записать отчёт в новый файл вместо stdout. Файл публикуется атомарно. |
--force | Разрешить --output заменить существующий файл. Вывод никогда не может заменить входной файл. |
--brand TEXT | Название организации, отображаемое в HTML-отчёте, не более 512 символов. По умолчанию CompleteTech LLC. |
--fail-on-finding | Завершиться с кодом 1, если результат — potentially_affected или unsupported_runtime. |
--tool-version, --help | Вывести версию инструмента или справку по использованию. |
Поля ввода, правила валидации и ограничения описаны в docs/REFERENCE.md. Синтетическая инвентаризация находится в examples/inventory.example.json.
--build-source — это заявление оператора, а не проверенное происхождение. Значение по умолчанию unknown, а также upstream, official, official_upstream или пустое значение допускают обычное сравнение. Поэтому версия без метки сравнивается как upstream-сборка. Любое другое значение трактуется как вендорская или кастомная сборка, и результат остаётся unknown.
| Код | Значение |
|---|---|
| 0 | Завершено, отчёт записан. |
| 1 | Завершено с --fail-on-finding и хотя бы одним результатом potentially_affected или unsupported_runtime. |
| 2 | Ошибка использования или эксплуатации, например некорректный или слишком большой ввод, существующий вывод без --force или недоступный для записи вывод. Частичный файл вывода не остаётся. |
| 130 | Прервано (Ctrl-C). В зависимости от этапа завершённые результаты записываются один раз и помечаются как неполные, либо ничего не записывается. Уже опубликованный отчёт остаётся как есть и не повторяется. |
Код выхода 2 означает, что сам запуск завершился неудачей. Это не результат оценки. Поведение кода выхода 130 по этапам описано в docs/REFERENCE.md.
status | Значение |
|---|---|
potentially_affected | Указанная upstream-версия ниже исправленного релиза своей указанной мажорной ветки (22.x, 24.x, 26.x). Это не подтверждённая эксплуатируемость. |
fixed_version_reported | Указанная upstream-версия равна или выше этого исправленного релиза. Это не гарантия безопасности и не гарантия того, что содержит развёрнутый бинарник. |
unsupported_runtime | Мажорная ветка прошла конец жизненного цикла согласно графику релизов Node.js. Вендор заявляет, что версии End-of-Life всегда затронуты релизом безопасности. |
unknown | Версия отсутствует, некорректна, является prerelease/nightly/rc, вендорской или кастомной сборкой, противоречива или относится к непокрытой мажорной ветке (например, 27.x). |
| Мажорная ветка Node.js | 22.x | 24.x | 26.x |
|---|---|---|---|
| Исправлено в | 22.23.4 | 24.22.1 | 26.12.1 |