 coleleavitt/aamva-pdf417-vulnerability-research
Исследование системных уязвимостей валидации PDF417 в идентификационных системах, соответствующих стандарту AAMVA (CVE-2025-31336, CVE-2025-31337, scr1841160)

Этот репозиторий содержит всестороннее исследование безопасности, документирующее критические уязвимости в системах валидации штрихкодов PDF417 по стандарту AAMVA, затрагивающие государственные удостоверения, корпоративные решения и потребительские приложения. Исследование включает полностью функциональное доказательство концепции (PoC), демонстрирующее системные недостатки в обработке штрихкодов водительских прав системами верификации ID.
ВАЖНО: Этот код предоставлен только для целей исследования безопасности. Ознакомьтесь с файлом LICENSE.md для получения информации о разрешенном использовании.
Это исследование проводилось в соответствии с:
Данное исследование демонстрирует присвоенные уязвимости:
Базовая оценка: 10.0 (Критический)
Вектор: AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:N
Разбивка:
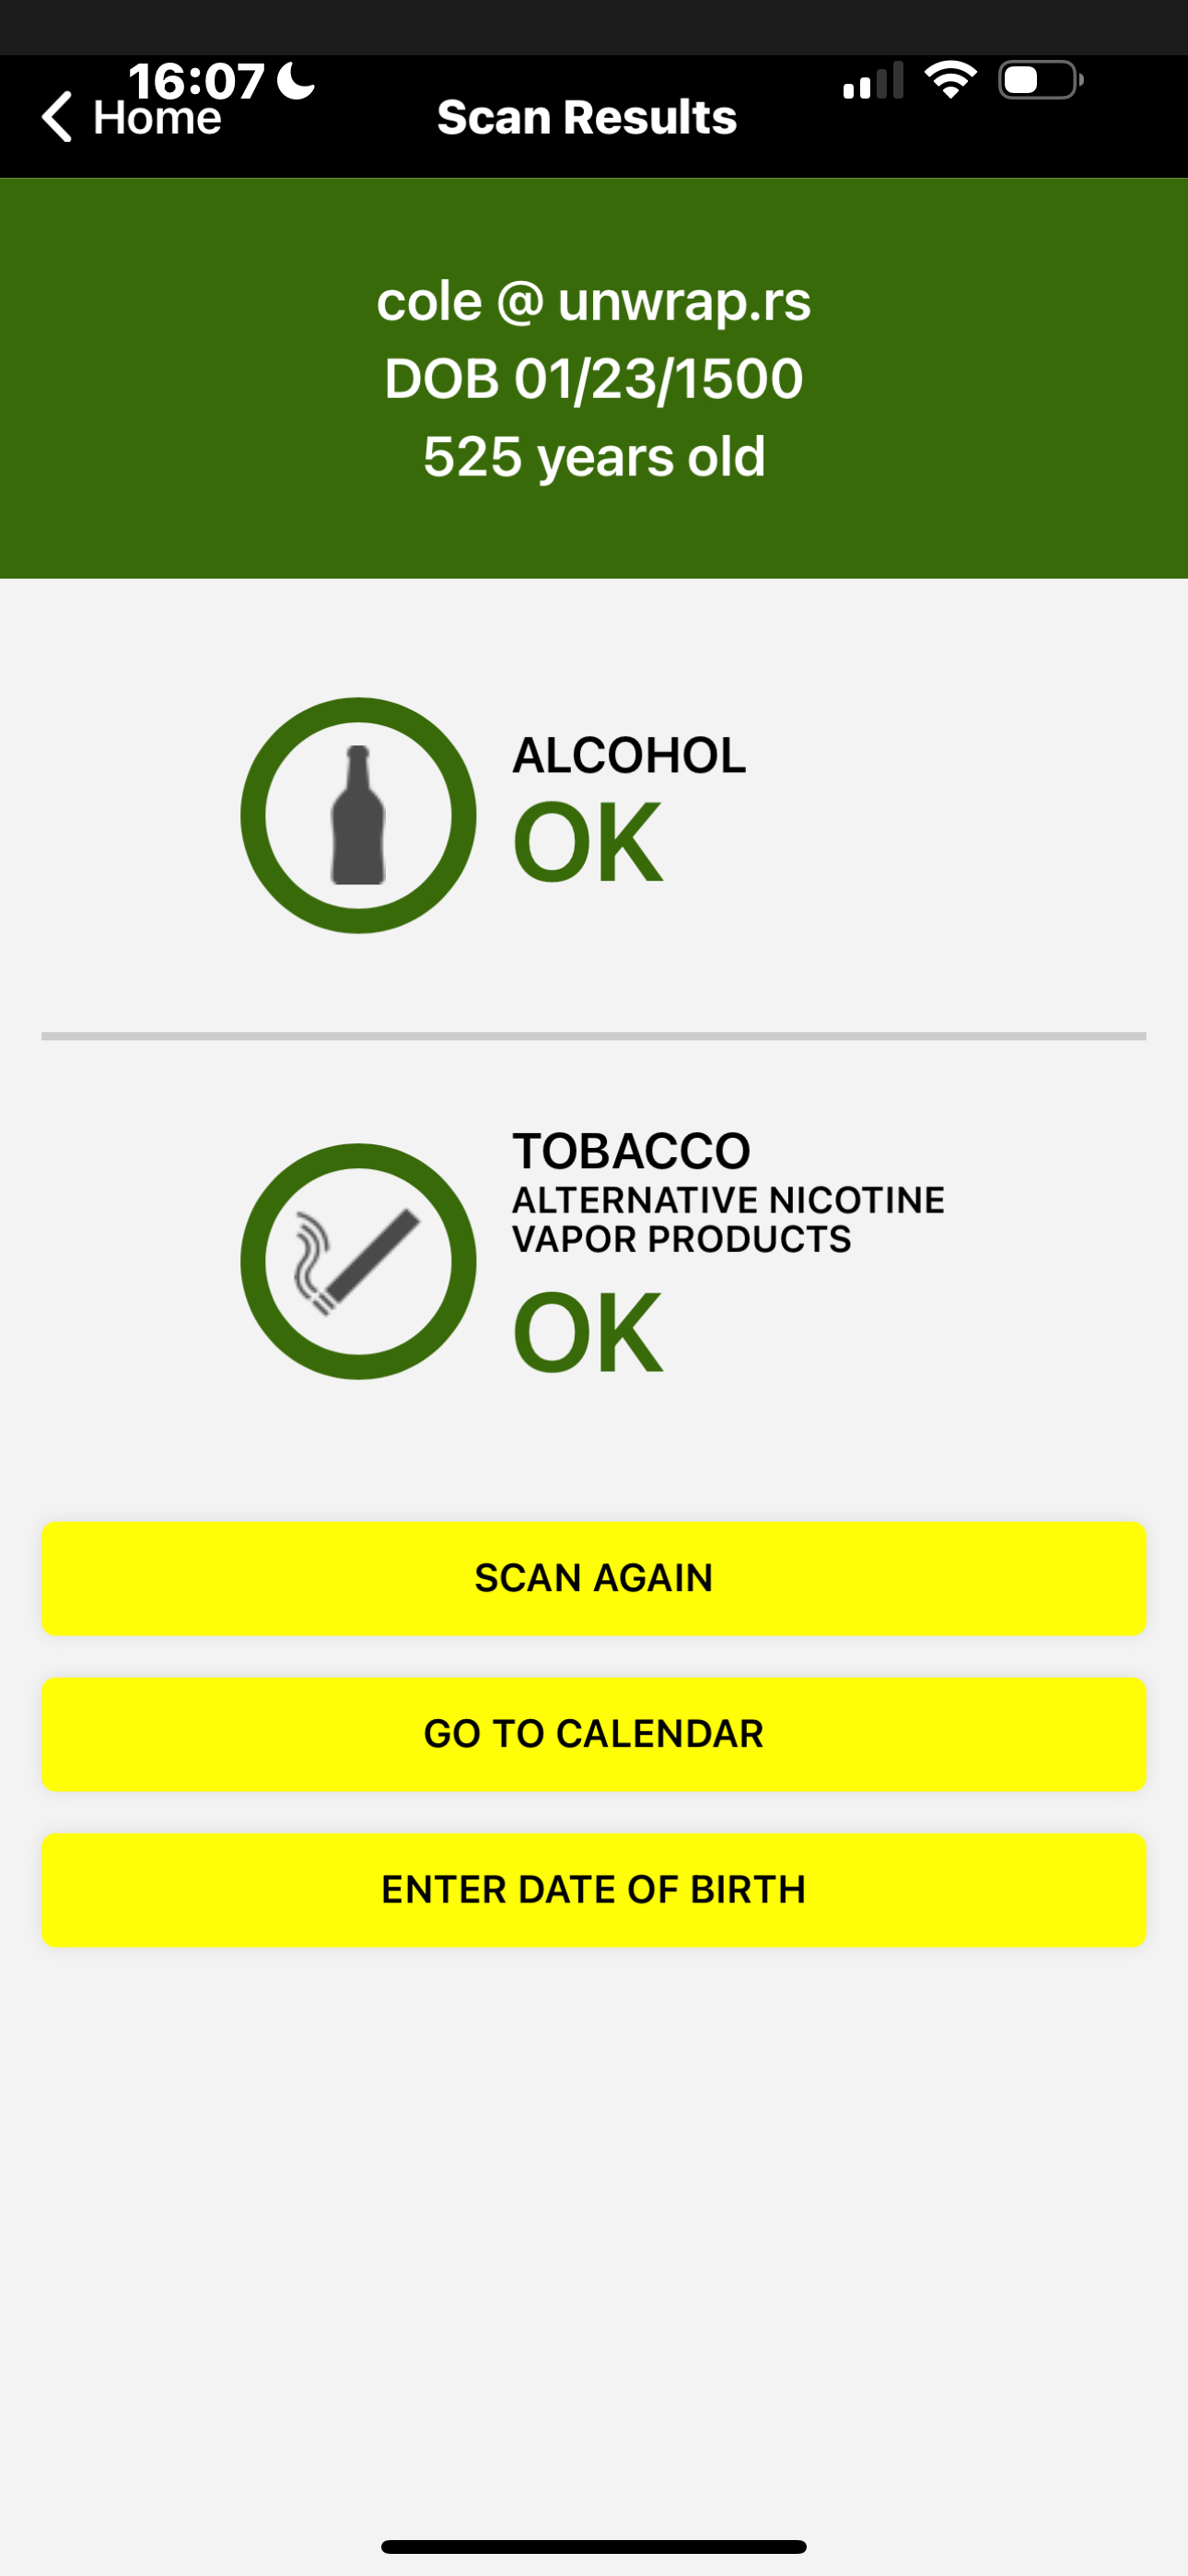
Пример эксплуатации:```rust // Temporal validation bypass demonstration let license = CaliforniaLicense::builder() .birth_date("06201500") // Year 1500 - Medieval era .validate(); // Returns OK in affected systems
## История координации и сводка ответов вендоров
### Хронология раскрытия
- **22 марта 2025 г.**: Первоначальный запрос CVE направлен в MITRE
- **25 марта 2025 г.**: Предоставление proof-of-concept и подтверждение от IDScan.net
- **28 марта 2025 г.**: Получено подтверждение уязвимости от TokenWorks
- **3 апреля 2025 г.**: Официально открыто дело CISA VINCE VU#396042
- **9–16 апреля 2025 г.**: Обширные технические обсуждения с затронутыми вендорами
- **18 июня 2025 г.**: Решение CISA о закрытии дела (отклонено как «понятный риск»)
- **1 июля 2025 г.**: Публичное раскрытие после продлённого периода координации
### Ответы вендоров и технические разногласия
#### IDScan.net (Джошуа Шиц, CISO/VP Engineering)
**Первоначальный ответ**: *«После исследования мы пришли к выводу, что вы просто подделываете данные штрихкода. Это общепринятый стандарт.»*
**Техническая позиция**:
- Утверждали, что их парсер «просто читает данные» и не несёт ответственности за проверку
- Утверждали, что невозможные значения (524-летние люди) приемлемы для «парсера»
- Отклонили специфичные для реализации уязвимости как ограничения стандарта AAMVA
- Противоречат собственным маркетинговым заявлениям о «сотнях алгоритмических проверок безопасности»
**Разрыв между маркетингом и реальностью**:
- На сайте VeriScan обещано «Обнаружение поддельных удостоверений / Аутентификация удостоверений»
- Заявлено, что система «выявляет поддельные удостоверения» и выполняет «проверки безопасности»
- Технический анализ выявил минимальную проверку, ограниченную только соответствием формату
#### Ответ TokenWorks
- Признали проблему как «проблему реализации DMV»
- Преуменьшили ответственность вендора за криптографическую проверку
- Сроки устранения не предоставлены
#### Решение CISA (18 июня 2025 г.)
**Окончательное заключение**: *«CISA сочла, что это не является уязвимостью, так как данный риск считается понятным в рамках стандарта AAMVA DL Standard.»*
**Технический анализ позиции CISA**:
Это решение, по-видимому, смешивает ограничения стандарта с уязвимостями, специфичными для конкретной реализации. В ходе исследования были задокументированы различные технические проблемы:
1. **Многоуровневая классификация уязвимости**:
- **Уровень 1**: Криптографические недостатки стандарта AAMVA (признано)
- **Уровень 2**: Специфичные для реализации ошибки проверки (отклонено CISA)
- **Уровень 3**: Маркетинговые заявления в сравнении с реальными возможностями безопасности (не рассматривалось)
2. **Документированные проблемы, связанные с реализацией**:
- **CWE-20 (Некорректная проверка входных данных)**: Принятие физиологически невозможных значений
- **CWE-345 (Недостаточная проверка подлинности данных)**: Отсутствие криптографических проверок
- **CWE-770 (Распределение ресурсов без ограничений)**: Отсутствие ограничения скорости
- **CWE-841 (Недостаточное соблюдение поведенческого рабочего процесса)**: Отсутствие обнаружения аномалий
## Доказательства подтверждения концепции
### Обход правительственного приложения Missouri ShowMeID
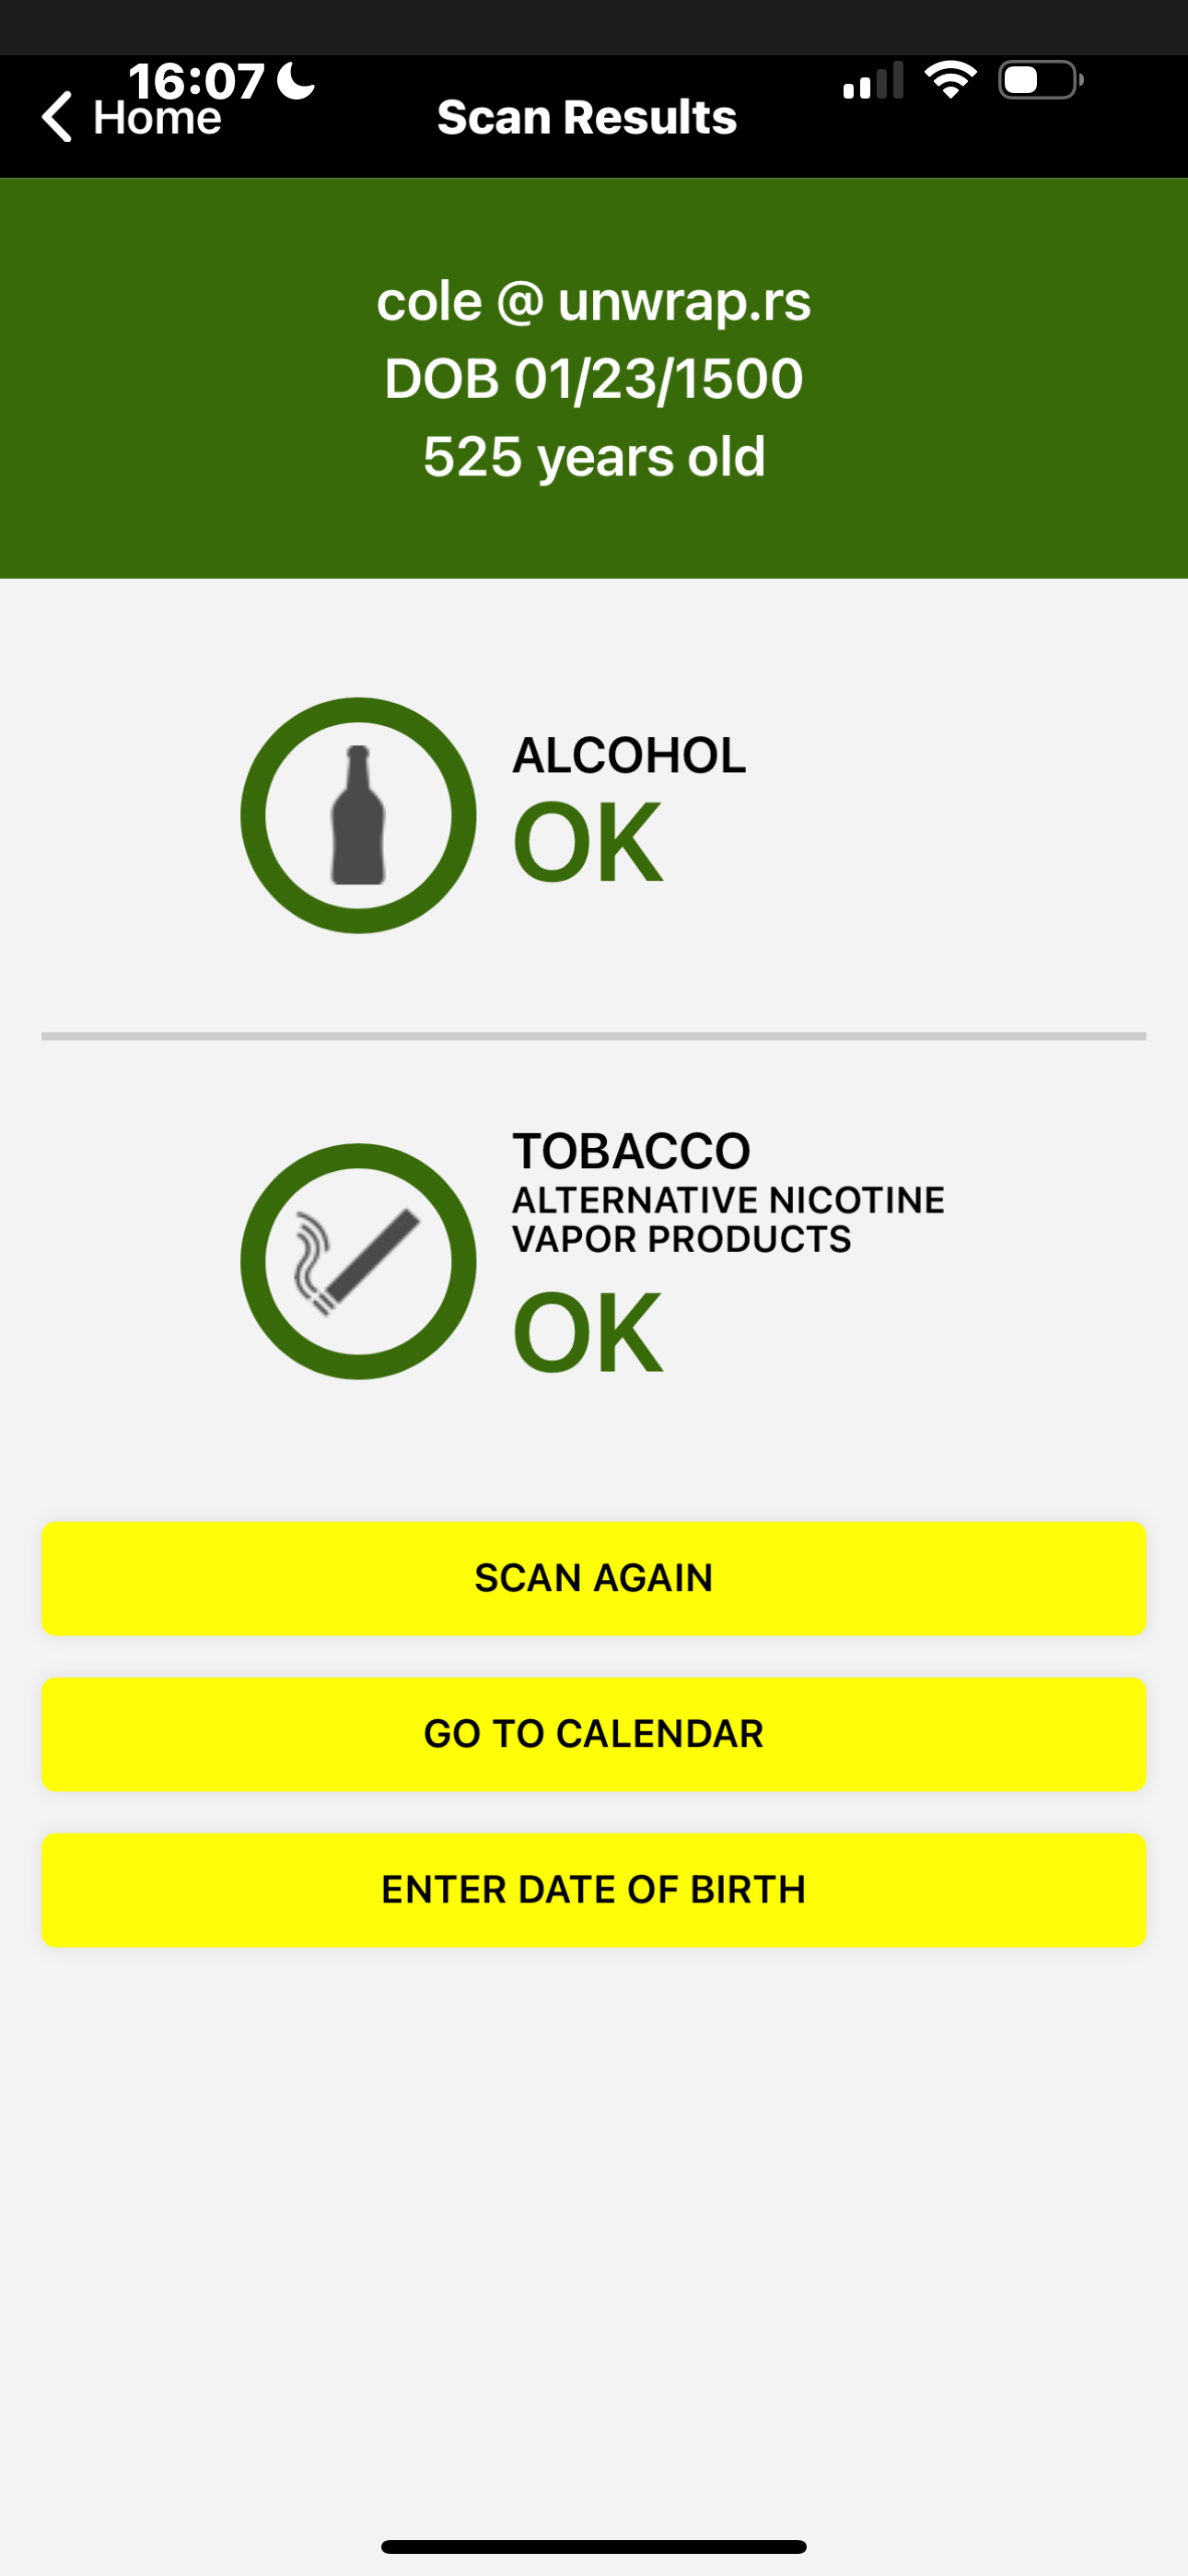 Доказательства обхода проверки ShowMeID в Миссури```shell
gpg --verify signatures/show_me_id/img.png.asc scan_proof/show_me_id/img.png
Воздействие: Полный обход официального приложения для проверки удостоверений личности штата Миссури, демонстрирующий системные уязвимости в системах проверки личности на уровне штата.
