
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-27198-RCE — Эксплойт для обхода аутентификации JetBrains TeamCity (CVE-2024-27198), позволяющий удаленное выполнение кода, с возможностями загрузки веб-шелла и подключения. | Kitploit
Инструменты/GitHubGitHub/charondefalt/cve-2024-27198-rce
РазведкаГенерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubcharondefalt/cve-2024-27198-rce

CVE-2024-27198-RCE

Поделиться

Эксплойт для обхода аутентификации JetBrains TeamCity (CVE-2024-27198), позволяющий удаленное выполнение кода, с возможностями загрузки веб-шелла и подключения.

Репозиторий
11342 лет назадЕщё не проверено

Dork для картирования киберпространства

Fofa

app="JET_BRAINS-TeamCity"

ZoomEye

app:"JetBrains TeamCity"

Hunter.how

product.name="TeamCity"

Shodan

http.component:"teamcity"

Как использовать

Я использую Python3.9.

pip install requests urllib3 faker

[!] Проблемы

На данный момент есть несколько проблем:

  1. Если не использовать прокси yakit, загрузка вредоносных плагинов завершится неудачей;
  2. После загрузки веб-шелла при попытке выполнить POST-запрос возникнет ошибка, как показано ниже:

Но эту проблему тоже можно решить. Просто получите X-TC-CSRF-Token, соответствующий идентификатору сессии, через ошибку 403. Например, я загрузил веб-шелл behinder3.0 и подключился:
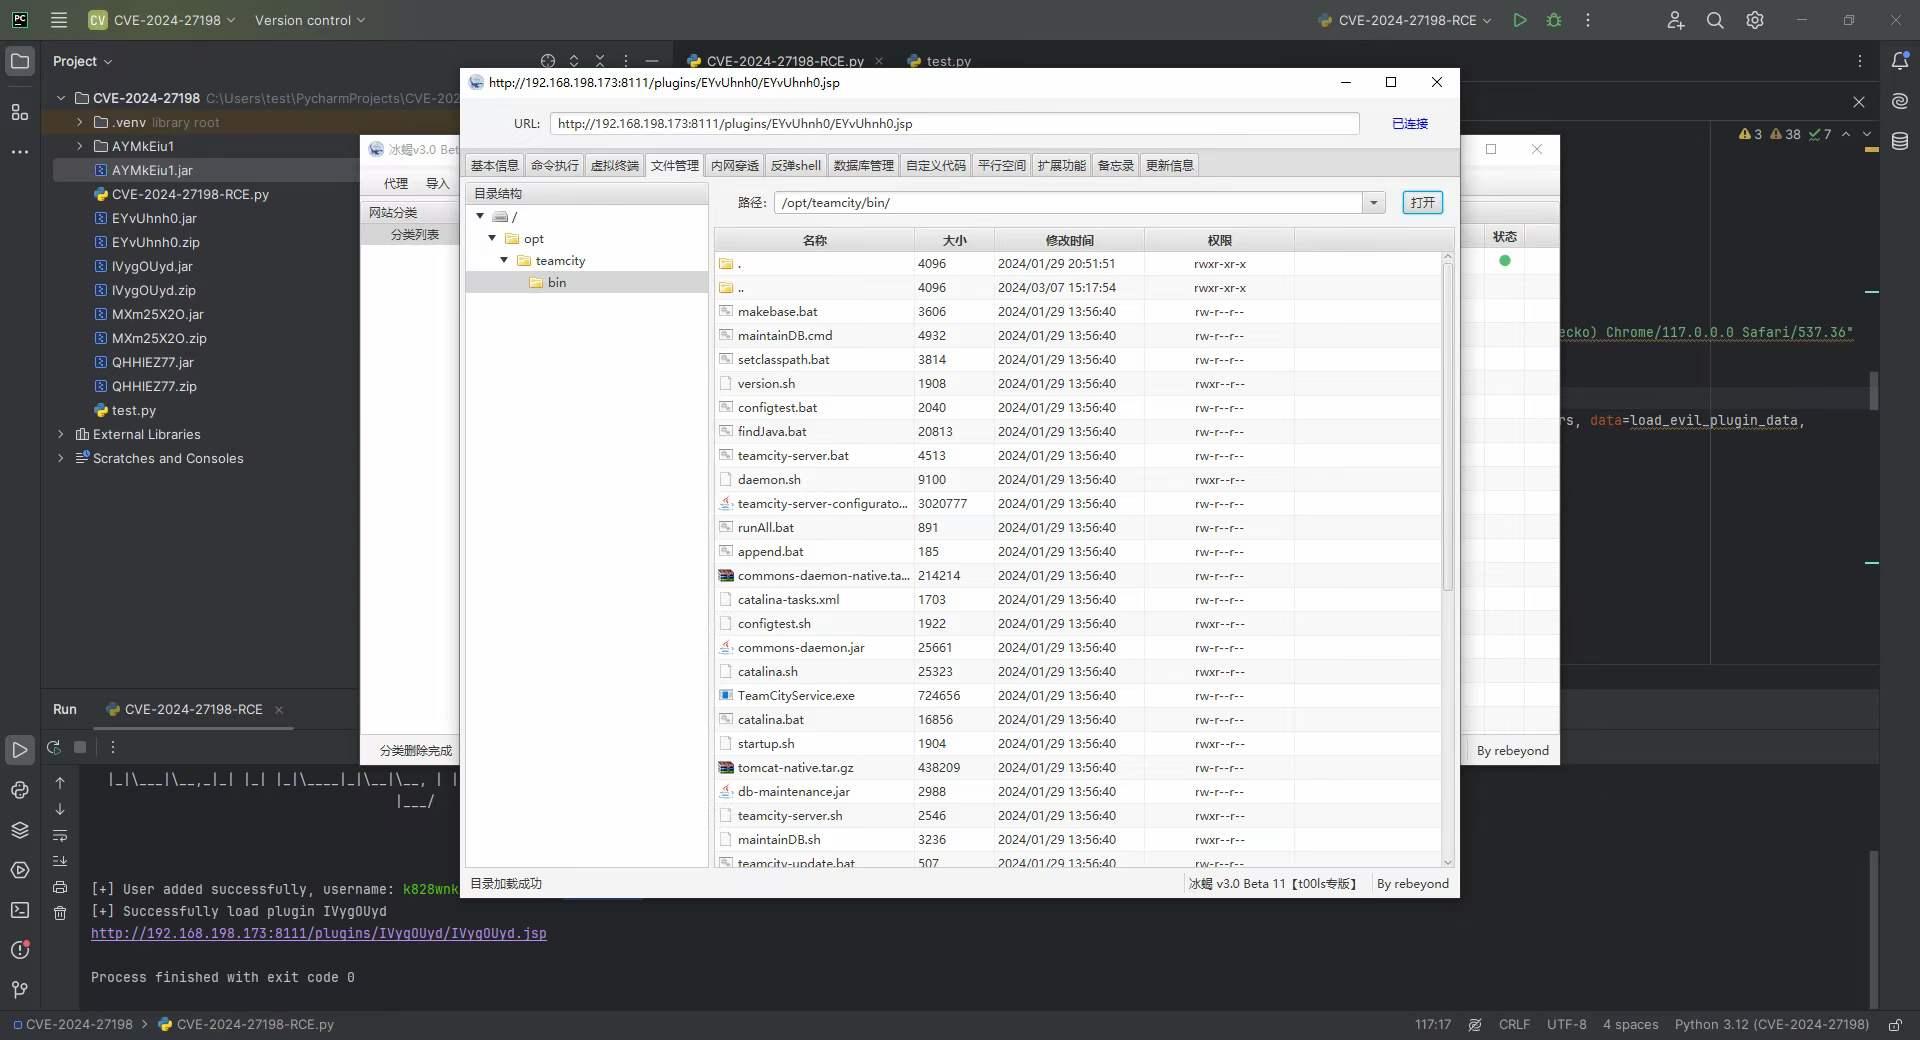
  1. Ещё есть некоторые детали, которые нужно улучшить, например удаление вредоносных плагинов и т.д. Если у вас есть соответствующие навыки программирования, вы можете сделать pull request.

Создание среды для воспроизведения уязвимости

Используйте Docker, чтобы загрузить уязвимый образ и запустить его:

sudo docker pull jetbrains/teamcity-server:2023.11.3
sudo docker run -it -d --name teamcity -u root -p 8111:8111 jetbrains/teamcity-server:2023.11.3
# sudo ufw disable

Затем выполните базовые настройки:

Ссылки

https://www.rapid7.com/blog/post/2024/03/04/etr-cve-2024-27198-and-cve-2024-27199-jetbrains-teamcity-multiple-authentication-bypass-vulnerabilities-fixed/

https://github.com/Chocapikk/CVE-2024-27198

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






