
 charlie-goldenowl/cve-2026-122006-check
Read-only Bash-скрипт, который сканирует проекты Rails на наличие CVE-2026-122006, отмечая уязвимые версии activestorage, обработку вариантов mini_magick и разрешающие политики кодеров ImageMagick.

Скрипт обнаружения для CVE-2026-122006 — Rails Active Storage передаёт загрузки в ImageMagick с неограниченными кодеками, поэтому специально сформированный SVG/MSL-файл может читать/записывать произвольные файлы на сервере (CVSS 9.8). Исправлено в activestorage 8.0.5.2 и 8.1.4.1. Скрипт только сообщает — он ничего не изменяет.
Источник: Rails Active Storage CVE-2026-122006: Patching, Detection and Hunting
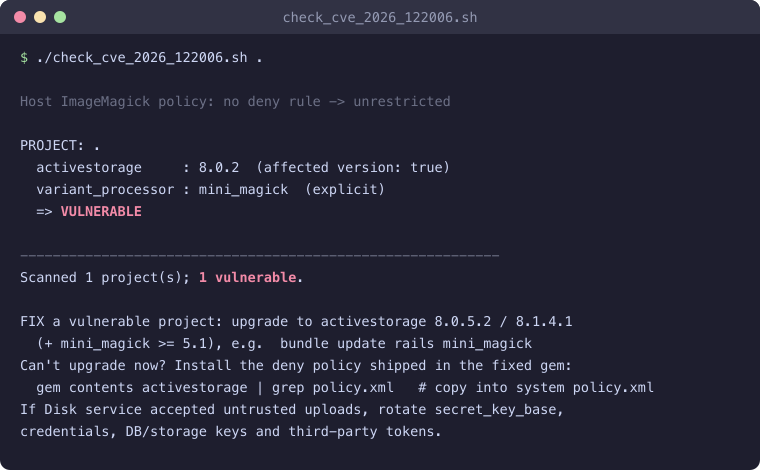
Запустите прямо с GitHub в текущем каталоге:
curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash
Сканирование конкретной папки (передайте корень после --):
curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash -s -- ~/projects
chmod +x check_cve_2026_122006.sh
./check_cve_2026_122006.sh [ROOT]      # ROOT defaults to the current directory
ROOT и проверяет каждое Rails-приложение, которое находит (любой каталог с
config/application.rb + Gemfile.lock, фиксирующим activestorage), выводя
вердикт по каждому проекту и сводку. Укажите родительскую папку, чтобы сканировать сразу много
проектов: ./check_cve_2026_122006.sh ~/projects.0 = уязвимых нет, 2 = есть хотя бы один уязвимый (удобно для CI).NO_COLOR=1 ./check_cve_2026_122006.sh отключает цветной вывод.bash + ruby; magick/convert опциональны
(используются только для проверки политики ImageMagick на хосте).activestorage старше 8.0.5.2 (ветка 8.1: старше 8.1.4.1).variant_processor равен :mini_magick (значение по умолчанию в Rails 8 :vips не
затронуто). Читается из вашей конфигурации, с откатом к значению по умолчанию из load_defaults.bundle update rails mini_magick # -> activestorage 8.0.5.2 / 8.1.4.1, mini_magick >= 5.1
Не можете обновиться прямо сейчас? Установите запрещающую политику, поставляемую внутри исправленного гема, на каждый хост/образ/контейнер:
gem contents activestorage | grep policy.xml # copy into your system policy.xml
Если Disk-сервис принимал недоверенные загрузки, считайте, что секреты могли быть
прочитаны: смените secret_key_base, учётные данные, ключи БД/хранилища и сторонние токены.
Скрипт читает версии из Gemfile.lock и конфигурационных файлов (без запуска приложения), поэтому
он быстрый и безопасный для запуска по множеству репозиториев. Он не обнаруживает приложения, которые патчат
внутренности MiniMagick или используют GraphicsMagick; проверяйте их вручную.






