Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cervantes — Открытая совместная платформа для пентестеров и красных команд для управления проектами, клиентами, уязвимостями и генерации отчетов, соответствующих OWASP, из централизованного рабочего пространства. | Kitploit
Инструменты/GitHubGitHub/cervantessec/cervantes
Фреймворки для пентестаАнализ уязвимостейТестирование на Проникновение
GitHubcervantessec/cervantes

cervantes

Открытая совместная платформа для пентестеров и красных команд для управления проектами, клиентами, уязвимостями и генерации отчетов, соответствующих OWASP, из централизованного рабочего пространства.

Репозиторий
446707126 дней назадПроверено Kitploit
Сайт
Поделиться

Cervantes logo

All Contributors

GITHUB TWITTER WEB DISCORD DOCS

Cervantes — это открытая платформа для совместной работы, предназначенная специально для пентестеров и red-команд. Она служит комплексным инструментом управления, упрощая организацию проектов, клиентов, уязвимостей и отчётов в одном централизованном месте.

Обеспечивая эффективное управление данными и единое рабочее пространство, Cervantes стремится значительно сократить время и усилия, затрачиваемые на координацию и выполнение тестов на проникновение.

Поддержка

Cervantes — проект OWASP Foundation

Технологии

DOTNET CSHARP RIDER JS HTML CSS

Возможности

  • Открытый исходный код
  • Кроссплатформенность
  • Многоязычность
  • Совместная работа в команде
  • Контрольные списки
  • Отчёты, соответствующие OWASP
  • Встроенные панели мониторинга и аналитика
  • Управление клиентами и проектами offensive security
  • Создание отчётов в один клик
  • И многое другое

Требования к среде выполнения

  • Docker
  • Docker compose

Как запустить локально с помощью Docker compose

  • Сначала клонируйте этот репозиторий:
git clone https://github.com/CervantesSec/docker.git
  • Затем запустите контейнеры Docker:
docker-compose -p cervantes -f docker-compose.yml up -d
  • После этого откройте браузер по адресу http://localhost или https://localhost — вы увидите страницу входа в Cervantes.

Пользователь и пароль по умолчанию

При первом запуске приложения Cervantes для вас создаётся пользователь по умолчанию. Имя пользователя по умолчанию: [email protected].

Пароль для этого пользователя генерируется случайным образом во время создания контейнера приложения и первого запуска. Это означает, что пароль уникален для каждого экземпляра приложения и обеспечивает дополнительный уровень безопасности.
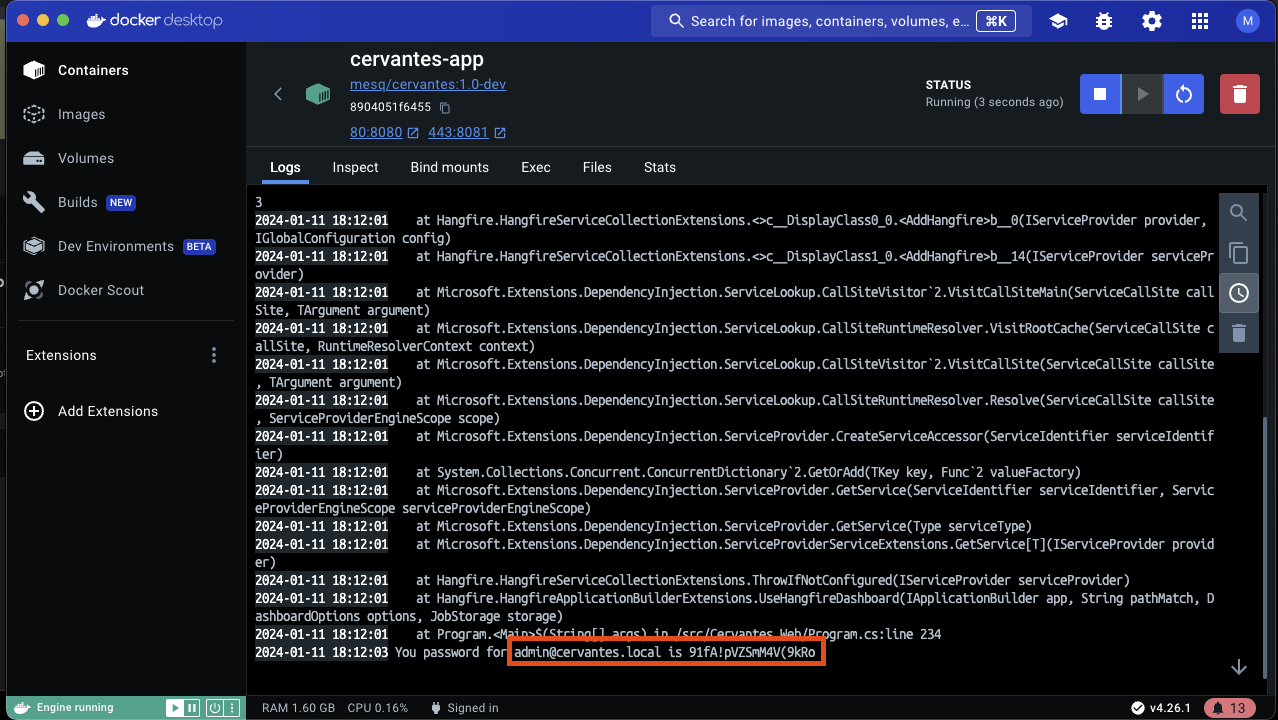
Обратите внимание, что важно как можно скорее сменить пароль по умолчанию для обеспечения безопасности вашего приложения. Это можно сделать, войдя в систему с учётной записью по умолчанию и перейдя на страницу настроек пользователя.

Помните, безопасность вашего приложения превыше всего. Всегда используйте надёжные уникальные пароли и регулярно меняйте их.

Как запустить локально из исходного кода

Требования

  • .NET 8
  • PostgresSQL
  • Atlassian Jira Server (необязательно, только если вы хотите использовать интеграцию с Jira)

Как запустить локально

Чтобы установить приложение Cervantes из исходного кода, выполните следующие шаги:

  • Клонируйте репозиторий: Сначала клонируйте репозиторий с GitHub. Выполните в терминале следующую команду:
git clone https://github.com/CervantesSec/cervantes.git
  • Перейдите в каталог проекта: После клонирования репозитория перейдите в каталог проекта:
cd Cervantes
  • Отредактируйте appsettings.json: Для использования приложения необходимо отредактировать файл appsettings.json в папке Cervantes.Web.

Строка подключения к базе данных Строка подключения к базе данных используется для соединения вашего приложения с базой данных. Она обычно включает имя сервера, имя базы данных и данные аутентификации. Вот пример того, как это может выглядеть в вашем appsettings.json:

{
  "ConnectionStrings": {
    "DefaultConnection": "Server=myServerAddress;Database=myDataBase;Username=myUsername;Password=myPassword"
  }
}

Замените myServerAddress, myDataBase, myUsername и myPassword на фактические данные вашей базы данных.

  • Установите зависимости: Проект использует .NET 8.0, поэтому он должен быть установлен на вашем компьютере. Если его нет, скачайте с официального сайта .NET. После установки .NET установите зависимости проекта:
dotnet restore
  • Соберите проект: После установки зависимостей можно собрать проект:
dotnet build
  • Запустите проект: Наконец, можно запустить проект:
dotnet run --project Cervantes.Web/Cervantes.Web.csproj

Теперь приложение должно быть доступно по адресу http://localhost:5235.

Обратите внимание, что это базовое руководство по установке; фактический процесс может отличаться в зависимости от конкретной конфигурации и требований проекта. Например, если проект использует базу данных, вам может потребоваться настроить её и обновить строку подключения в файле конфигурации.

Как внести вклад

Вот несколько способов стать участником проекта:

  • ★ Поставьте звезду этому проекту на GitHub ★
  • Предлагайте новые функции или идеи
  • Улучшайте код компонентов платформы
  • Сообщайте о проблемах безопасности

Прежде чем приступить к изменениям, обязательно прочтите руководство по внесению вклада. Это сэкономит время всем нам. Спасибо!
paypal

Безопасность

Пожалуйста, сообщайте о проблемах безопасности через нашу политику раскрытия информации.

Как сообщать об ошибках

Если у вас есть сообщения об ошибках, используйте вкладку issues на GitHub для отправки подробностей.

Участники

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →