
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
laravel-ignition-Rxss — Laravel Ignition содержит уязвимость межсайтового скриптинга (XSS) при включённом режиме отладки. | Kitploit
Инструменты/GitHubGitHub/cappricio-securities/laravel-ignition-rxss
РазведкаСканеры уязвимостейСканеры веб-уязвимостейВеб-безопасностьТестирование на Проникновение
GitHubcappricio-securities/laravel-ignition-rxss

laravel-ignition-Rxss

Laravel Ignition содержит уязвимость межсайтового скриптинга (XSS) при включённом режиме отладки.

Поделиться
Репозиторий
Сайт
442 лет назадЕщё не проверено
logo

Бейджи

MIT License PyPI - Version PyPI - Downloads GitHub all releases Profile_view Follow Twitter

Лицензия

MIT

Установка

  1. Установите Python3 и pip Инструкции здесь (Если вы не можете с этим разобраться, вам, скорее всего, не стоит использовать этот инструмент)

    • Установка через pip
      •    pip install laravel-ignition-rxss 
        
    • Выполните команду ниже для проверки
      • laravel-ignition-rxss -h

Конфигурация

  1. Мы интегрировались с Telegram API для мгновенных уведомлений об обнаружении уязвимостей.

    • Уведомление в Telegram
      •    laravel-ignition-rxss --chatid <YourTelegramChatID>
        
    • Откройте Telegram и найдите @CappricioSecuritiesTools_bot, затем нажмите Start

Использование

  1. Этот инструмент имеет несколько вариантов использования.

    • Проверка одного URL
      •    laravel-ignition-rxss -u http://example.com 
        
    • Проверка списка URL
      •   laravel-ignition-rxss -i urls.txt 
        
    • Сохранить результат в TXT файл
      •   laravel-ignition-rxss -i urls.txt -o out.txt
        
    • Хотите узнать о laravel-ignition-rxss? Введите команду ниже
      •   laravel-ignition-rxss -b
        

🚨 Отказ от ответственности

Этот инструмент создан для выявления ошибок безопасности и помощи; Cappricio Securities не несет ответственности за любое незаконное использование. Используйте ответственно в рамках правовых и этических границ. 🔐🛡️
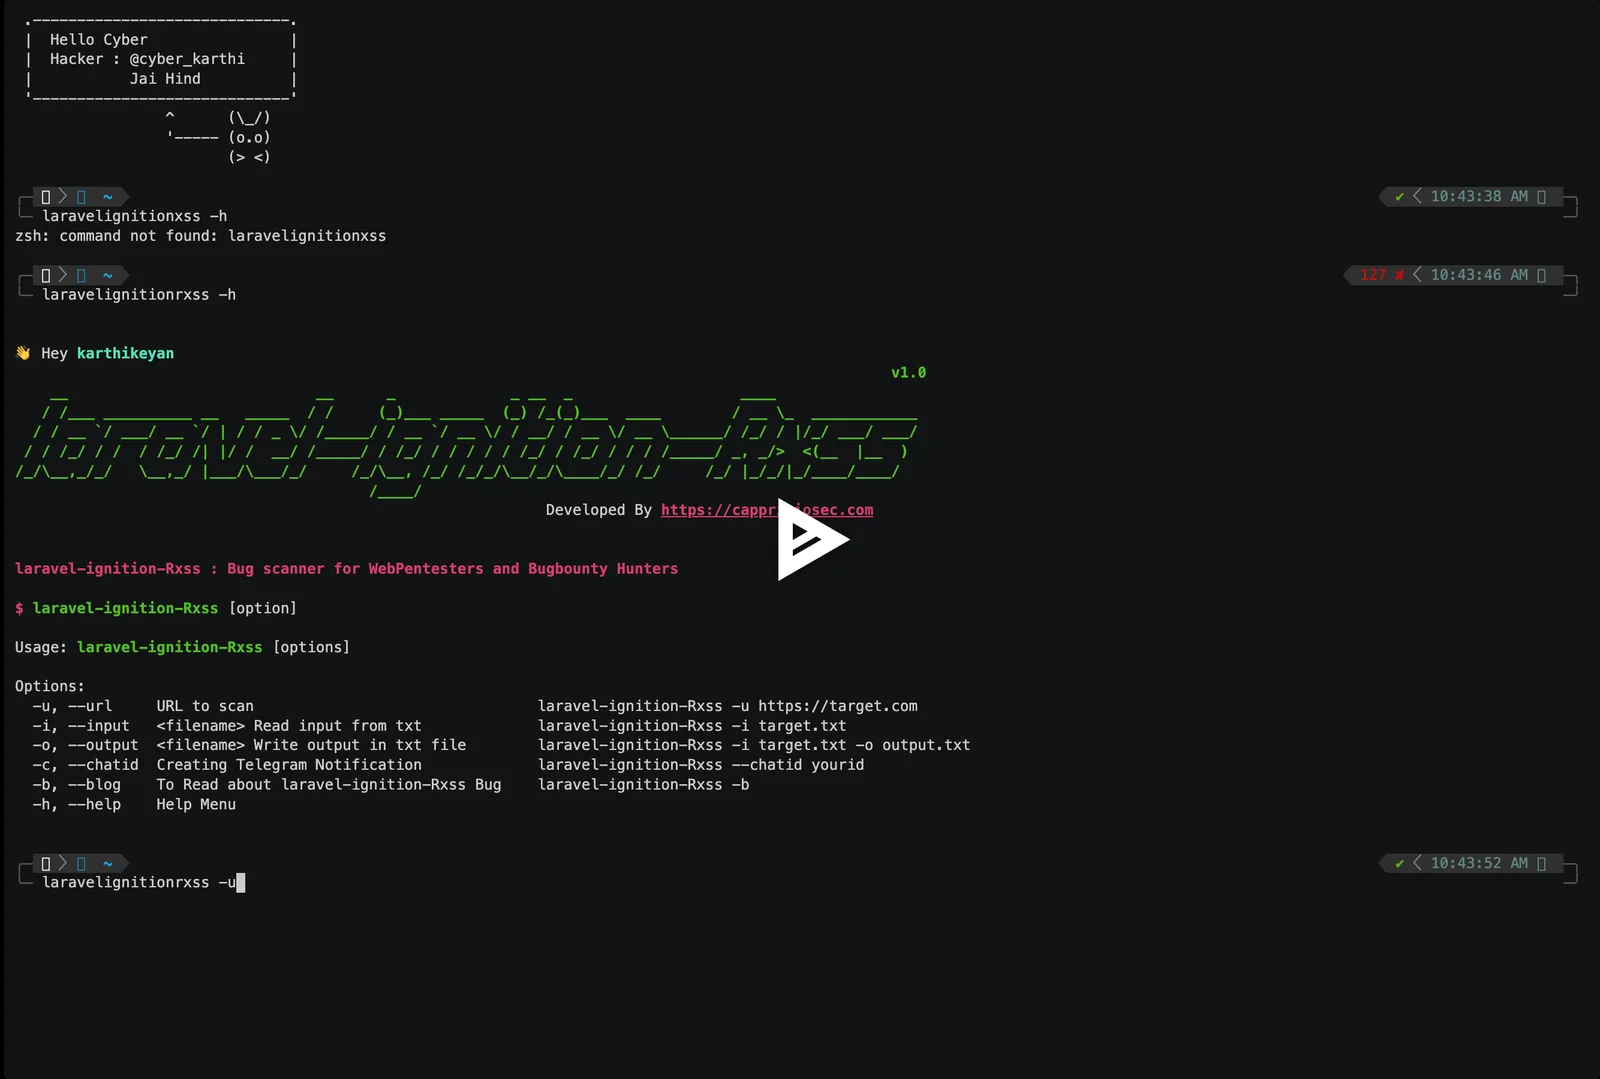
Видео работы PoC

asciicast

Меню помощи

Все параметры

👋 Hey Hacker
                                                                                                   v1.0
    __                            __      _             _ __  _                   ____
   / /___ __________ __   _____  / /     (_)___ _____  (_) /_(_)___  ____        / __ \_  ____________
  / / __ `/ ___/ __ `/ | / / _ \/ /_____/ / __ `/ __ \/ / __/ / __ \/ __ \______/ /_/ / |/_/ ___/ ___/
 / / /_/ / /  / /_/ /| |/ /  __/ /_____/ / /_/ / / / / / /_/ / /_/ / / / /_____/ _, _/>  <(__  |__  )
/_/\__,_/_/   \__,_/ |___/\___/_/     /_/\__, /_/ /_/_/\__/_/\____/_/ /_/     /_/ |_/_/|_/____/____/
                                        /____/
                                                            Developed By https://cappriciosec.com
                              

laravel-ignition-rxss : сканер уязвимостей для веб-пентестеров и баг-хантеров 

$ laravel-ignition-rxss [option]

Использование: laravel-ignition-rxss [options]
АргументТипОписаниеПримеры
-u--urlURL для сканированияlaravel-ignition-rxss -u https://target.com
-i--inputимя файла для чтения входных данных из txtlaravel-ignition-rxss -i target.txt
-o--outputимя файла для записи результатов в txtlaravel-ignition-rxss -i target.txt -o output.txt
-c--chatidСоздание уведомления в Telegramlaravel-ignition-rxss --chatid yourid
-b--blogПрочитать об уязвимости laravel-ignition-rxsslaravel-ignition-rxss -b
-h--helpМеню помощиlaravel-ignition-rxss -h

🔗 Ссылки

Website linkedin twitter

Автор

  • @karthithehacker

Обратная связь

Если у вас есть отзывы, свяжитесь с нами по адресу [email protected]

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





