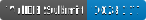
Анализ и PoC с ограничением на loopback для CVE-2026-122158 — межтенантного повышения привилегий в InvoiceShelf, позволяющего владельцу назначать произвольные роли в другом тенанте.

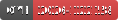
Владелец компании может поместить контролируемую злоумышленником учётную запись в другого арендатора с произвольной ролью, включая
owner.
Португальский (Бразилия) · Официальное уведомление · Исправление для 2.x · Исправление для 3.x
VulDB приняла заявку #1028117, создала VDB-431158 и присвоила CVE-2026-122158. Каноническая запись CVE была опубликована 5 ноября 2026 года.
| Пункт | Значение |
|---|---|
| Продукт | InvoiceShelf |
| Затронуто | <= 2.4.3; 3.0.0-alpha.1 — 3.0.0-alpha.3 |
| Исправлено | 2.4.4; 3.0.0-alpha.4 |
| Критичность по GHSA | Критическая |
| Слабость | CWE-284, CWE-863 (GHSA); CWE-284, CWE-266 (CVE) |
| VulDB CVSS v3.1 | 4.7 — CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:L/I:L/A:L/E:P/RL:O/RC:C |
| CVSS v3.1 от исследователя | 9.1 — CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H |
| Рекомендация | GHSA-c9cx-7r7m-264v |
| CVE | CVE-2026-122158 |
| VulDB | VDB-431158 |
MemberRequest проверяет только структуру контролируемого клиентом массива companies. Он не устанавливает, что вызывающая сторона владеет указанной компанией или может назначить запрошенную роль:
'companies' => ['required'],
'companies.*.id' => ['required'],
'companies.*.role' => ['required'],
Затем MemberService::create() и update() рассматривают этот список как авторитетный. Они синхронизируют членства, используя переданные ID, и переключают область авторизации Bouncer на каждую переданную компанию перед назначением переданной роли:
$member->companies()->sync($memberships->pluck('id'));

foreach ($memberships as $membership) {
    BouncerFacade::scope()->to($membership['id']);
    BouncerFacade::sync($member)->roles([$membership['role']]);
}
Контроллер проверяет, что вызывающая сторона владеет активной компанией. Он не привязывает это решение об авторизации к companies[].id в теле запроса. Это создаёт запутанную границу авторизации:
owner of Company A
        │ authorized to create a member in A
        ▼
POST /api/v1/members
companies[0].id = Company B
companies[0].role = owner
        │ values trusted by the service
        ▼
attacker-controlled account becomes an owner of Company B
Репозиторий намеренно предоставляет средство воспроизведения только для лабораторных условий. Он отклоняет цели, не являющиеся loopback-адресами, и ничего не делает, если не указан --execute. Мы не запускали его при подготовке этого раскрытия.
Предварительные требования:
2.4.3 или 3.0.0-alpha.3.Предварительный просмотр запроса без его отправки:
python3 poc/poc.py \
  --base-url http://127.0.0.1:8080 \
  --token LAB_TOKEN \
  --active-company-id 1 \
  --victim-company-id 2 \
  --email [email protected]
После проверки сформированного запроса авторизованный тестировщик может добавить --execute. На уязвимом релизе ожидаемый уязвимый результат — HTTP 200/201 и новый участник, связанный с Company B в роли owner. Исправленный релиз должен отклонять межкомпанийное членство, обычно с HTTP 403 или 422, и не должен создавать несанкционированную связь.
См. poc/poc.py и poc/request.http.
Владелец одного легитимного тенанта может получить административный контроль над другим тенантом в той же установке. Полученный таким образом аккаунт может получать доступ к счетам-фактурам, клиентам, платежам и другим финансовым записям или изменять их, приглашать дополнительных пользователей и использовать любые возможности, предоставленные выбранной роли. Конфиденциальность, целостность и доступность нарушаются за пределами предполагаемой границы тенанта.
VulDB оценивает проблему как Medium (4.7) с неизменённой областью действия и низким воздействием на конфиденциальность, целостность и доступность. Публичный GHSA оценивает её как Critical, тогда как вектор исследователя моделирует административную межтенантную границу как изменённую область действия с высоким воздействием. Это разные модели риска для одной и той же первопричины; потребителям следует применять вектор, соответствующий их развёртыванию и политике управления уязвимостями.
Обновитесь до 2.4.4, 3.0.0-alpha.4 или более позднего релиза. Исправление ограничивает передаваемые идентификаторы компаний компаниями, принадлежащими вызывающему, проверяет роли в области их компании, сохраняет членства за пределами полномочий вызывающего и предотвращает чувствительные изменения аккаунта, когда участник также принадлежит компании, которой вызывающий не владеет.
0076ab9c5b1840d53690e721a1a4e7a91a068795| Дата | Событие |
|---|---|
| 2026-09-16 | Проверен коммит InvoiceShelf 0076ab9c5b1840d53690e721a1a4e7a91a068795 |
| 2026-09-23 | Вендор опубликовал GHSA-c9cx-7r7m-264v и указал capivara-research в качестве сообщившего |
| 2026-11-04 | VulDB принял заявку #1028117, создал VDB-431158 и зарезервировал CVE-2026-122158 |
| 2026-11-05 | Опубликована каноническая запись CVE |
Благодарности за исследование и раскрытие:
В публичном GHSA в настоящее время указаны capivara-research как Reporter и gdarko как Coordinator.
Используйте этот материал только в системах, которыми вы владеете или на тестирование которых у вас есть явное разрешение. Воспроизведение ограничено лабораторными целями на loopback. Не тестируйте публичные или сторонние установки InvoiceShelf.