
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-51495 — Эксплойт proof-of-concept для CVE-2025-51495 — целочисленное переполнение в функции mg_ws_cb веб-сокета Mongoose, приводящее к выходу за границы памяти и потенциальному удалённому выполнению кода. | Kitploit
Инструменты/GitHubGitHub/cainiao159357/cve-2025-51495
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьФаззингЭксплуатация Бинарных Файлов
GitHubcainiao159357/cve-2025-51495

CVE-2025-51495

Эксплойт proof-of-concept для CVE-2025-51495 — целочисленное переполнение в функции mg_ws_cb веб-сокета Mongoose, приводящее к выходу за границы памяти и потенциальному удалённому выполнению кода.

Репозиторий
301 год назадЕщё не проверено
Поделиться

Я хотел бы сообщить об уязвимости безопасности, обнаруженной в последнем выпуске Mongoose (v7.17). Проблема находится в модуле WebSocket, а именно в функции mg_ws_cb, отвечающей за обработку входящих WebSocket-кадров.

Функция подвержена целочисленному переполнению, которое при определенных специально сформированных входных данных может привести к выходу за границы памяти. Это состояние потенциально может быть использовано удаленным злоумышленником для повреждения памяти или аварийного завершения приложения.

Поскольку разные производители реализуют бизнес-логику WebSocket по-разному, эта уязвимость потенциально может привести к удаленному выполнению кода.

Подробности:

Корневая уязвимость заключается в функции mg_ws_cb: альтернативный текст Специально сформированный WebSocket-пакет, отправленный клиентом, может установить ofs=0 в этой точке, что вызовет целочисленное переполнение при вычислении ofs-1, в результате чего значение станет намного больше длины recv.buf.

В последующих функциях обработки WebSocket этот buf может использоваться, и поскольку его длина больше фактической, это может привести к доступу за границы или аварийному завершению программы.

Триггер уязвимости:

Для демонстрации я выбрал существующий пример websocket-server в проекте. Я не вносил никаких изменений в код, кроме добавления проверок ASAN при компиляции. При запуске программы и отправке определенного websocket-пакета это напрямую вызывает аварийное завершение. альтернативный текст poc:
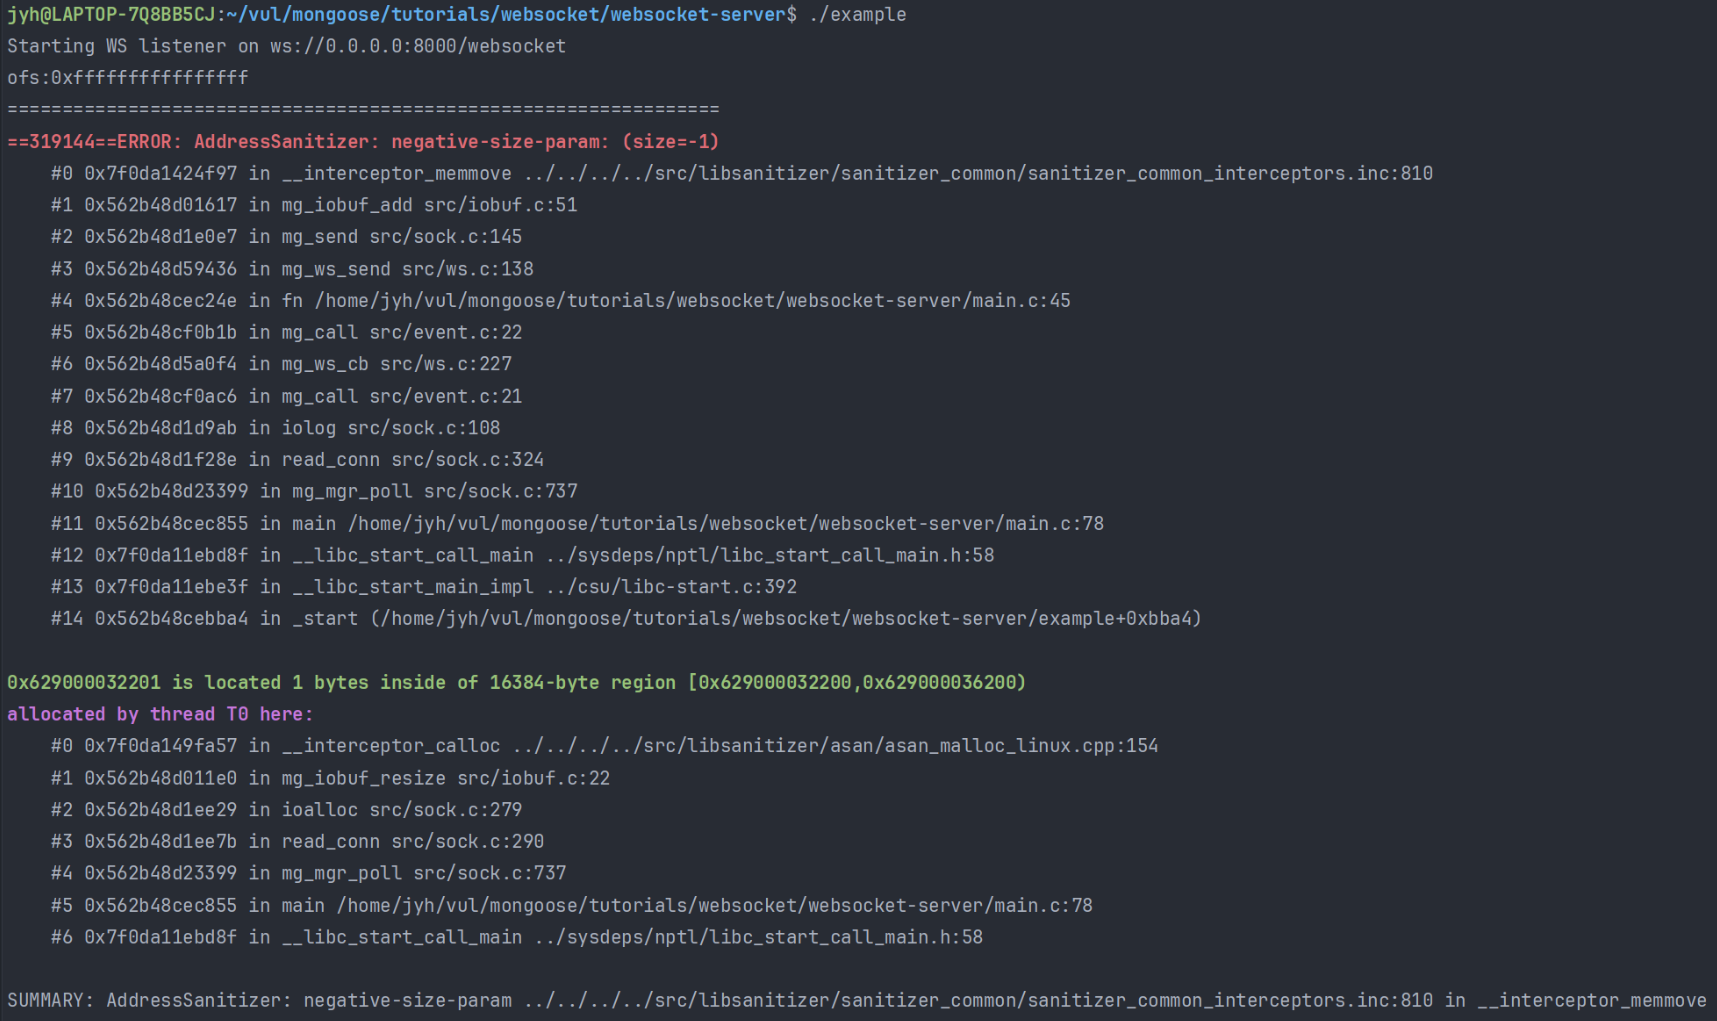
В качестве клиента я также выбрал существующий в проекте пример "websocket-client" и изменил только два параметра в функции fn файла main.c для отправки запроса. альтернативный текст Запуск измененной программы приведет к аварийному завершению сервера.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





