
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/c1ph3rx13/cve-2023-22515
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed Teaming
GitHubc1ph3rx13/cve-2023-22515

CVE-2023-22515

CVE-2023-22515

Репозиторий
182 лет назадЕщё не проверено
Поделиться

CVE-2023-22515

CVE-2023-22515 Confluence Broken Access Control Exploit

Описание уязвимости

Confluence: неавторизованное добавление администратора

ИСПОЛЬЗОВАНИЕ

Сборка

# Компиляция исходного кода
go mod init CVE-2023-22515
go mod tidy
go build -ldflags="-s -w" -trimpath -o CVE-2023-22515.exe .\CVE-2023-22515.go

Запуск

.\CVE-2023-22515.exe -h


         ██████╗██╗   ██╗███████╗    ██████╗  ██████╗ ██████╗ ██████╗       ██████╗ ██████╗ ███████╗ ██╗███████╗
        ██╔════╝██║   ██║██╔════╝    ╚════██╗██╔═████╗╚════██╗╚════██╗      ╚════██╗╚════██╗██╔════╝███║██╔════╝
        ██║     ██║   ██║█████╗█████╗ █████╔╝██║██╔██║ █████╔╝ █████╔╝█████╗ █████╔╝ █████╔╝███████╗╚██║███████╗
        ██║     ╚██╗ ██╔╝██╔══╝╚════╝██╔═══╝ ████╔╝██║██╔═══╝  ╚═══██╗╚════╝██╔═══╝ ██╔═══╝ ╚════██║ ██║╚════██║
        ╚██████╗ ╚████╔╝ ███████╗    ███████╗╚██████╔╝███████╗██████╔╝      ███████╗███████╗███████║ ██║███████║
         ╚═════╝  ╚═══╝  ╚══════╝    ╚══════╝ ╚═════╝ ╚══════╝╚═════╝       ╚══════╝╚══════╝╚══════╝ ╚═╝╚══════╝

        @Auth: C1ph3rX13
        @Blog: https://c1ph3rx13.github.io
        @Note: Код предоставлен только для образовательных целей, не используйте в других целях

Usage of CVE-2023-22515.exe:
  -proxy string
        URL прокси
  -t string
        Целевой URL
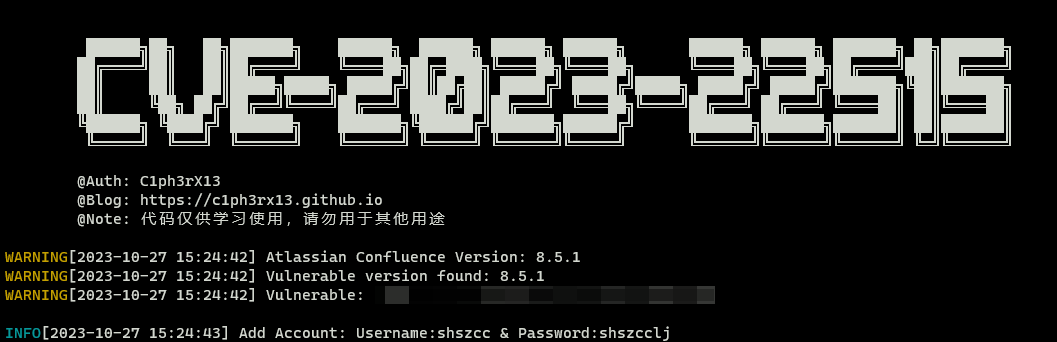

img

TODO

  • Интерфейс запроса информации о пользователе

Отказ от ответственности

  1. Данный инструмент предназначен только для специалистов по тестированию на проникновение с законным разрешением и для сетевых администраторов, выполняющих рутинные операции. Пользователь может загружать, копировать, распространять или использовать его только при наличии достаточного законного разрешения и в некоммерческих целях.
  2. При использовании данного инструмента вы должны убедиться, что все ваши действия соответствуют местным законам и нормативным актам, и не использовать это программное обеспечение для действий, нарушающих законодательство Китайской Народной Республики. Все авторы и участники данного инструмента не несут ответственности за любые последствия, возникшие в результате несанкционированного использования инструмента для незаконной деятельности.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    354
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





