Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
web-threat-mitigation — Практическая лаборатория по обнаружению и устранению угроз веб-приложений с использованием OWASP ZAP, Burp Suite и ModSecurity WAF (с OWASP CRS). Пример из практики: Spring4Shell (CVE-2022-22965). Локальная среда на основе Docker. | Kitploit
Инструменты/GitHubGitHub/brunoh6/web-threat-mitigation
Сканеры уязвимостейЭксплуатацияОбход IDS/IPSЭксплуатация веб-приложенийАудит конфигурацииОбход WAFВеб-безопасностьТестирование на ПроникновениеDevSecOps
Обучение и Образование
Лаборатории и Практика
GitHubbrunoh6/web-threat-mitigation

web-threat-mitigation

Практическая лаборатория по обнаружению и устранению угроз веб-приложений с использованием OWASP ZAP, Burp Suite и ModSecurity WAF (с OWASP CRS). Пример из практики: Spring4Shell (CVE-2022-22965). Локальная среда на основе Docker.

Репозиторий
411 год назадЕщё не проверено
Поделиться

web-threat-mitigation

Лабораторная работа по обнаружению и смягчению угроз веб-приложений с использованием OWASP ZAP, Burp Suite и ModSecurity WAF (с OWASP CRS). Пример: Spring4Shell (CVE-2022-22965). Локальная настройка на базе Docker.

Лабораторная работа по смягчению веб-угроз – OWASP ZAP, ModSecurity и эксплуатация уязвимостей CVE

В этом репозитории документируется лабораторная работа, посвящённая моделированию, анализу и смягчению распространённых угроз веб-приложений. Она включает установку уязвимых целей, инструментов сканирования, развёртывание WAF (ModSecurity с OWASP CRS), а также живую эксплуатацию CVE-2022-22965 (Spring4Shell).

Цели лабораторной работы

  • Развернуть уязвимое веб-приложение (WebGoat) с помощью Docker
  • Выполнить сканирование уязвимостей с использованием OWASP ZAP и Burp Suite
  • Настроить обратный прокси-сервер с Nginx + ModSecurity + OWASP CRS 4.9.0
  • Проанализировать результаты до и после внедрения WAF
  • Эксплуатировать Spring4Shell и проверить эффективность WAF

Используемые инструменты

  • Docker + Docker Compose
  • OWASP ZAP и Burp Suite
  • ModSecurity (через libnginx-mod-http-modsecurity)
  • OWASP Core Rule Set (CRS 4.9.0)
  • Kali Linux с Metasploit Framework
  • CentOS 9 Stream и Debian 12

Рабочий процесс лабораторной работы

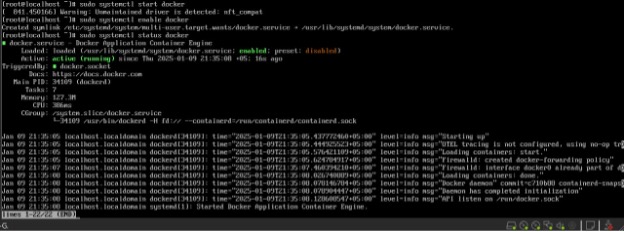
  1. Развёртывание WebGoat на CentOS с помощью Docker, доступен на порту 8080.

webgoat

webgoat_on

vulne

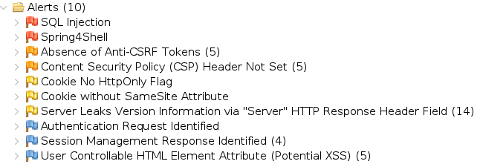
  1. Первоначальное сканирование с Kali Linux с помощью OWASP ZAP:
    • Высокорисковые оповещения: SQL-инъекция, Spring4Shell
    • Средний уровень: отсутствие CSP, токены CSRF, подмена параметров
    • Информационные: утечки версий, возможный XSS, проблемы с сессиями
dock

dock_on

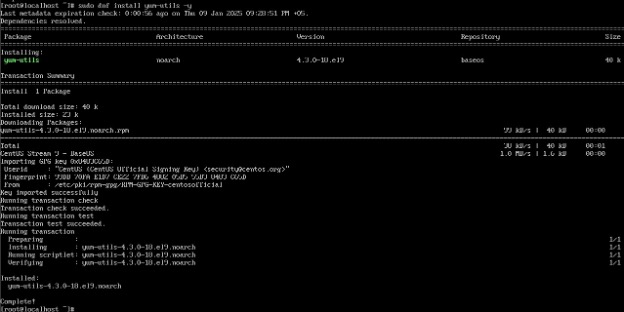
  1. Развёртывание обратного прокси на Debian 12 с помощью nginx.
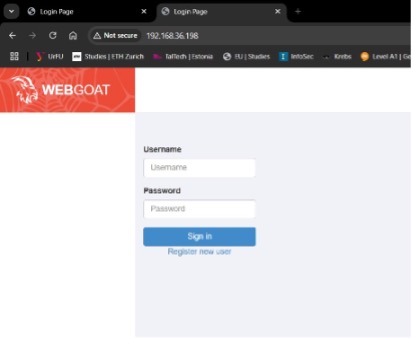
proxy

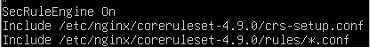
  1. Настройка WAF с OWASP CRS и правилами, загруженными из:
    /etc/nginx/coreruleset-4.9.0/crs-setup.conf
    /etc/nginx/coreruleset-4.9.0/rules/*.conf
    
    Правила были протестированы и включены путём проверки логов ModSecurity.

cure

cure_on

cure_v

  1. Сканирование после WAF с помощью OWASP ZAP показало:
    • Сокращение оповещений (заблокированные или замаскированные ответы)
    • Подтверждение защиты WAF

mod

mod_v

  1. Тестирование эксплуатации с помощью Metasploit против Spring4Shell:
    • Без WAF: успешное удалённое выполнение кода (RCE) (полезная нагрузка reverse shell)
    • С WAF: эксплуатация заблокирована из-за обнаружения CRS
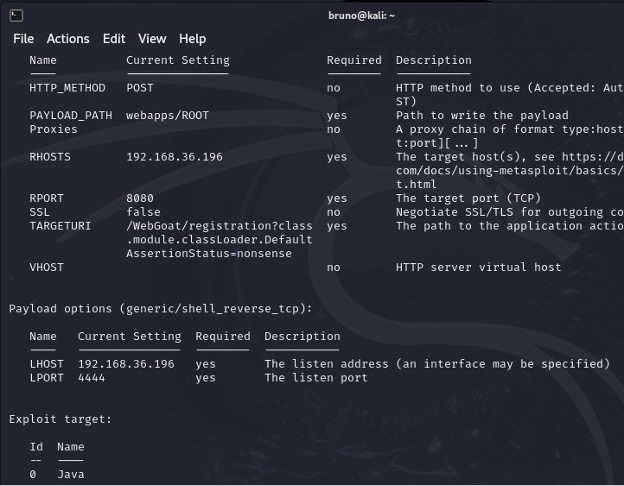
sp4

sp4_ex

Заключение

Лабораторная работа показывает важность многоуровневой защиты:

  • Уязвимое приложение может быть легко раскрыто без защиты
  • ZAP/Burp помогают выявить и классифицировать уязвимости
  • ModSecurity и OWASP CRS эффективно сокращают поверхность атаки
  • WAF могут блокировать реальные CVE, такие как Spring4Shell, при правильной настройке

Автор

Bruno Paolo Huamán Vela (Лима, Перу) Студент по кибербезопасности – Уральский федеральный университет (UrFU)

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →