
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/brainkok/cve-2023-25292
Анализ уязвимостейЭксплуатация веб-приложенийСбор информацииТестирование на ПроникновениеОбучение и Образование
GitHubbrainkok/cve-2023-25292

CVE-2023-25292

Reflected Cross Site Scripting (XSS) в Intermesh BV Group-Office версии 6.6.145, позволяет злоумышленникам получить повышенные привилегии и получить конфиденциальную информацию через cookie GO_LANGUAGE

Репозиторий
243 лет назадЕщё не проверено
Поделиться

CVE-2023-25292

Отражённая межсайтовая сценарная атака (XSS) в Intermesh BV Group-Office версии 6.6.145, позволяющая злоумышленникам получить повышенные привилегии и доступ к конфиденциальной информации через cookie GO_LANGUAGE

Детали уязвимости

  • Продукт: Group Office Application
  • Версия: 6.6.145
  • Тип уязвимости: Reflected XSS
  • Серьёзность: Средняя
  • Оценка CVSS v3.1: 6.1 (AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N)

Описание уязвимости

Приложение уязвимо к отражённой XSS-атаке через cookie «GO_LANGUAGE», которая внедряет вредоносный JavaScript в ответ приложения. Вредоносный скрипт выполняется в контексте уязвимого веб-сайта, что позволяет злоумышленнику похищать конфиденциальную информацию, такую как cookie сеанса, личные данные и т.д. Уязвимость существует в cookie приложения Group Office. Отправляя специально созданный cookie на сервер, злоумышленник может внедрить вредоносный JavaScript-код в ответ, который затем выполняется в контексте уязвимого веб-сайта. Это может привести к краже конфиденциальной информации из браузера пользователя, такой как cookie сеанса и личные данные.

Воздействие

Эта уязвимость позволяет злоумышленнику похищать конфиденциальную информацию с уязвимого веб-сайта и его пользователей, такую как cookie сеанса, личные данные и другое. Злоумышленник также может использовать эту уязвимость для внедрения дополнительного вредоносного кода на уязвимый веб-сайт, нарушая его функциональность и потенциально раскрывая конфиденциальную информацию.

Меры по устранению для поставщика

  • Фильтровать входные данные, чтобы предотвратить включение вредоносных нагрузок в ответ.
  • Использовать политику безопасности контента (CSP) для ограничения выполнения недоверенного JavaScript в ответе.
  • Экранировать или кодировать все пользовательские данные перед включением их в ответ.

Меры по устранению для конечного пользователя

  • Обновите приложение Group Office до версии 6.6.147.

Шаги для воспроизведения

  1. Перейдите на уязвимый экземпляр group-office.
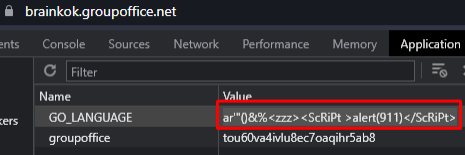
  2. Измените cookie «GO_LANGUAGE» с помощью F12 на следующий payload:
ar'"()&%<zzz><ScRiPt>alert(911)</ScRiPt>
image

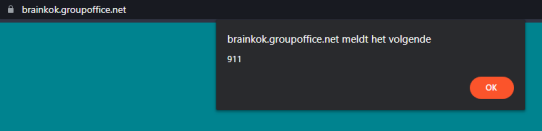
  1. Перезагрузите страницу, и вы увидите, что payload выполнен. image

Ссылки

  • https://github.com/Intermesh/groupoffice/blob/master/CHANGELOG.md
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-25292
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    354
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →