
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
winrar_CVE-2023-38831_lazy_poc — ленивый способ создания файла winrar для тестирования CVE-2023-38831 | Kitploit

Инструменты/GitHubGitHub/boredhackerblog/winrar_cve-2023-38831_lazy_poc
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияОбучение и ОбразованиеЛаборатории и ПрактикаArchived
GitHubboredhackerblog/winrar_cve-2023-38831_lazy_poc

winrar_CVE-2023-38831_lazy_poc

ленивый способ создания файла winrar для тестирования CVE-2023-38831

Репозиторий
9116303 лет назадПроверено Kitploit
Поделиться

winrar_CVE-2023-38831_lazy_poc

Ленивый способ создания CVE-2023-38831 winrar файла для тестирования

Статья, в которой упоминалась эта уязвимость и пример: https://www.group-ib.com/blog/cve-2023-38831-winrar-zero-day/

Версия winrar, которую я использовал, — winrar 5.91.0

Я взял вредоносный winrar файл (049af32f678da5e344315ce46787e8fc https://gist.github.com/BoredHackerBlog/83cd5ca743189bf72b28ebaabe3c3df0) и удалил все включенные файлы, кроме папки и основного файла readme

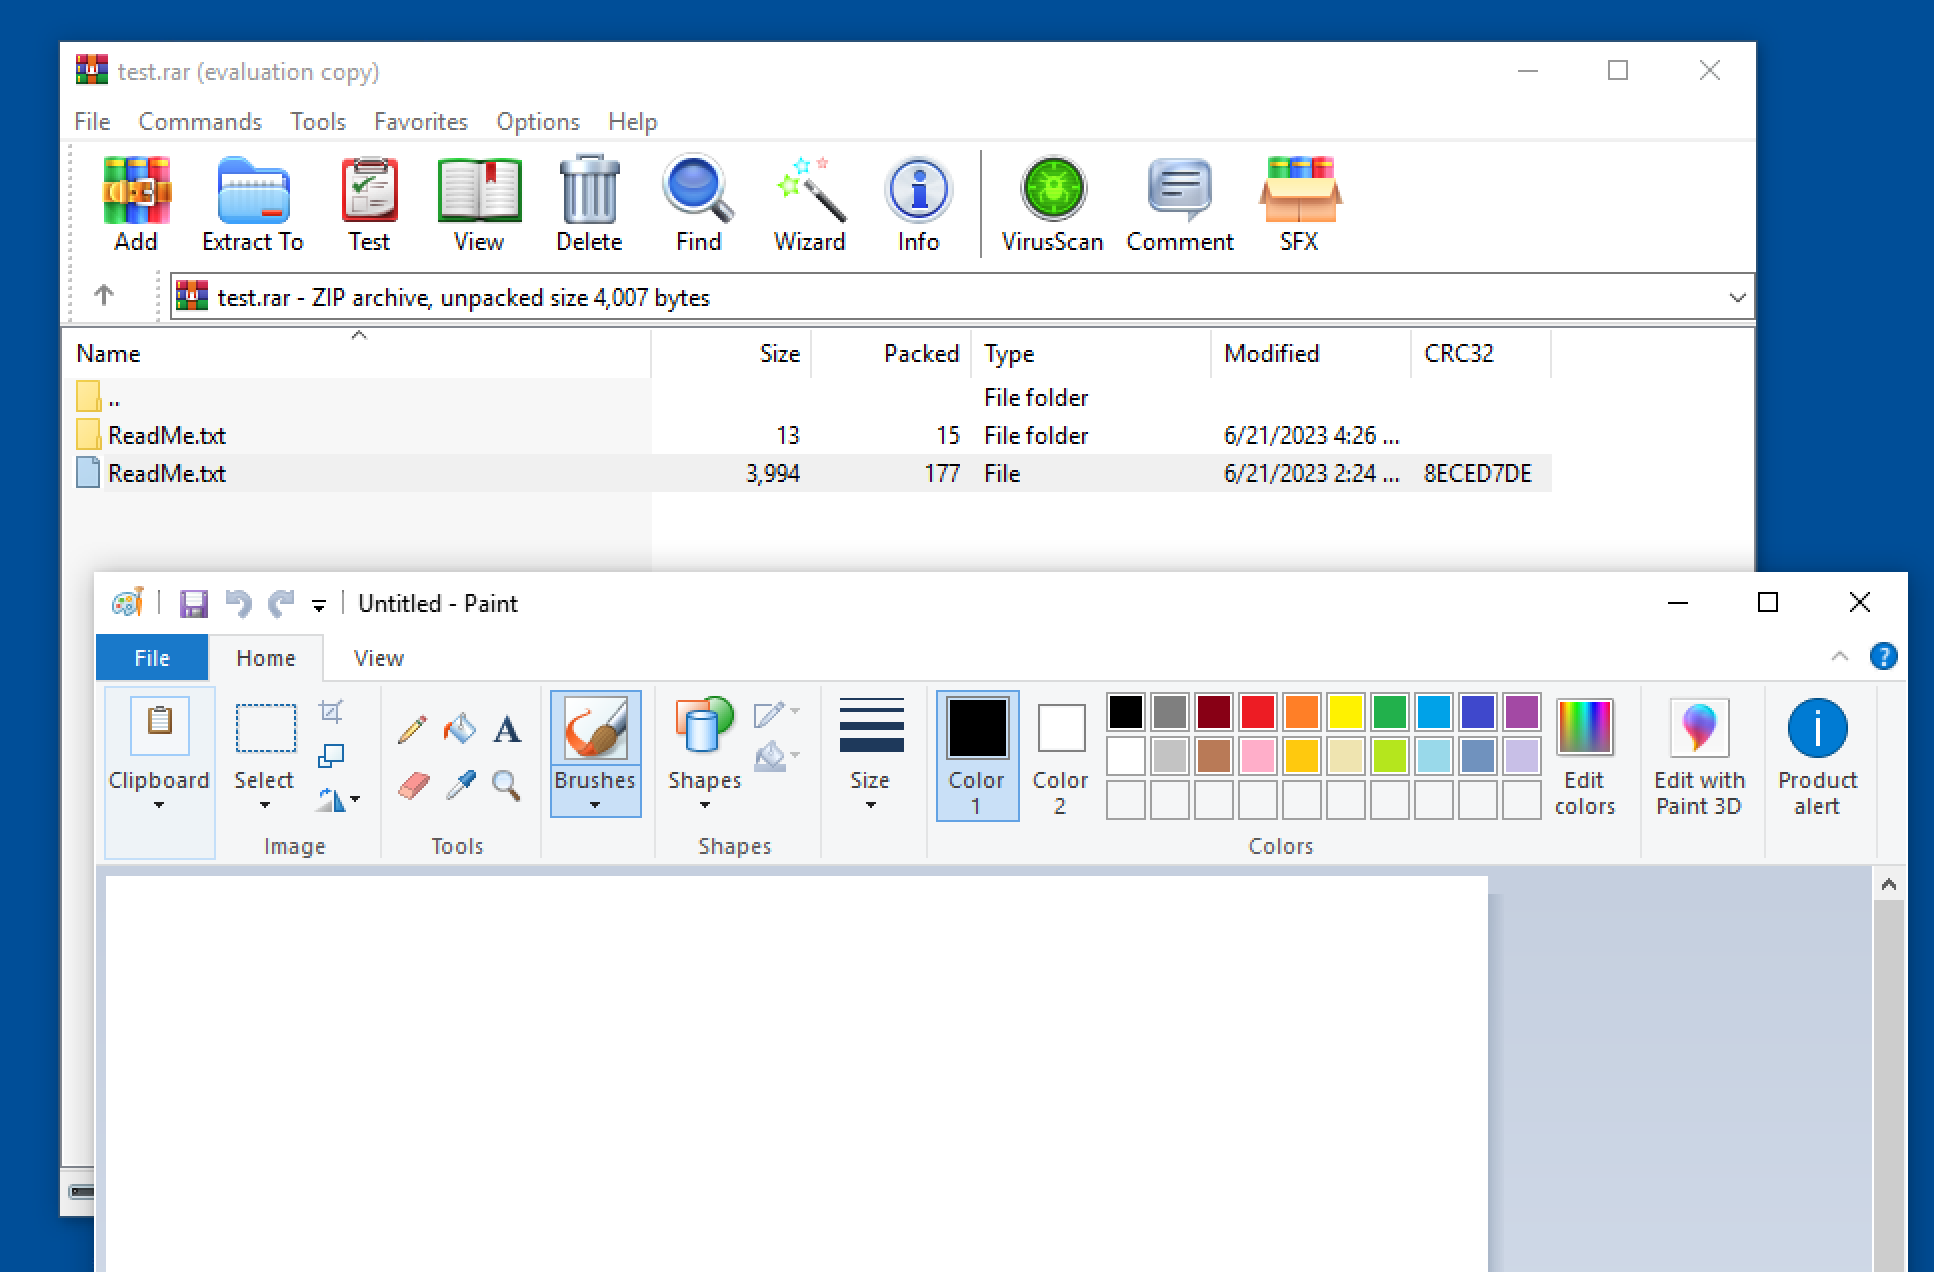
Я создал новый файл со своей командой, добавил его в папку ReadMe.txt и переименовал файл в 'ReadMe.txt .cmd.'
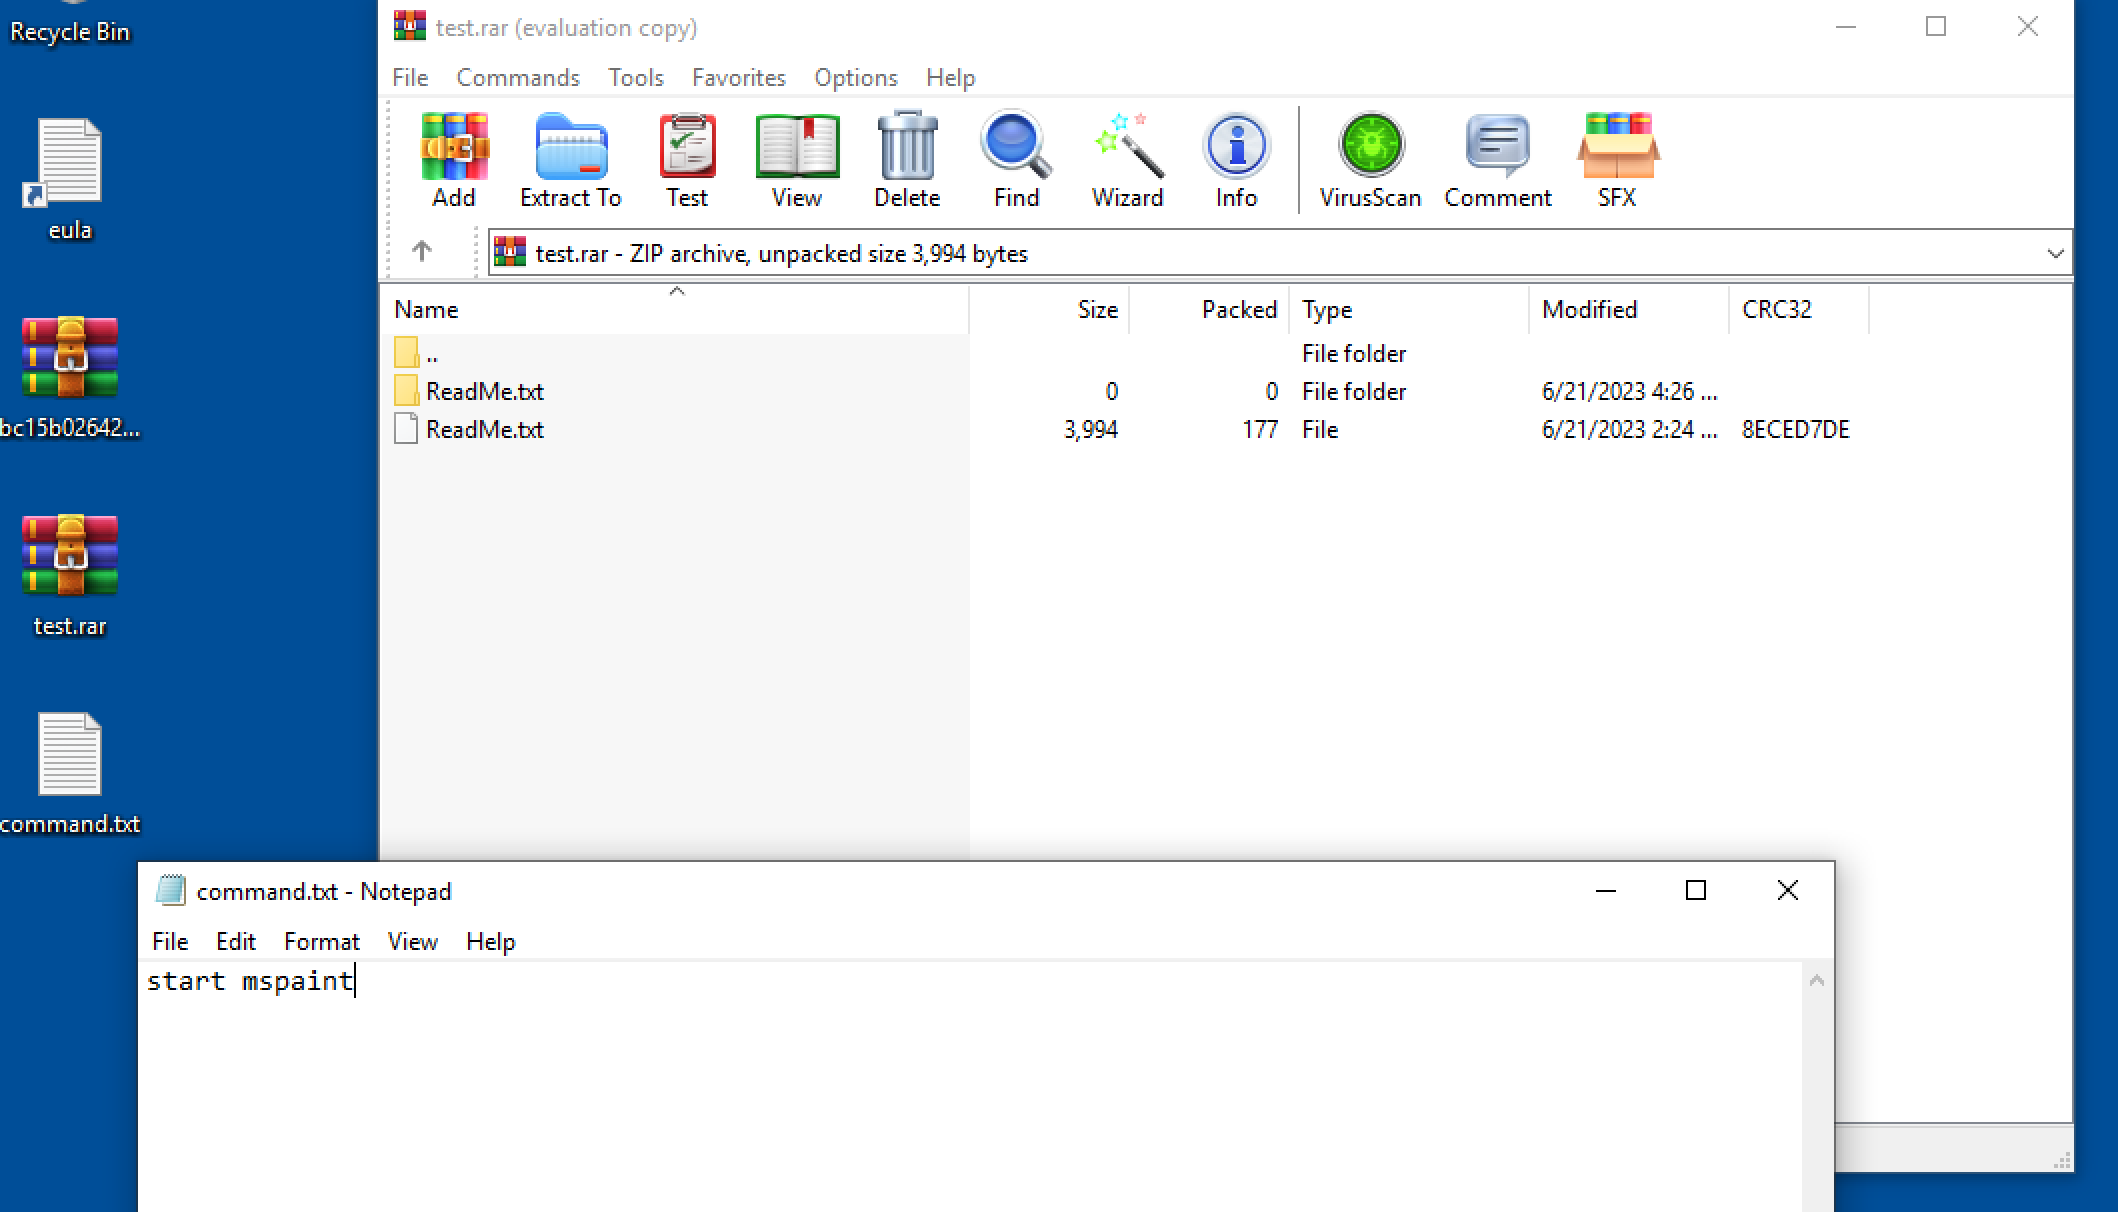
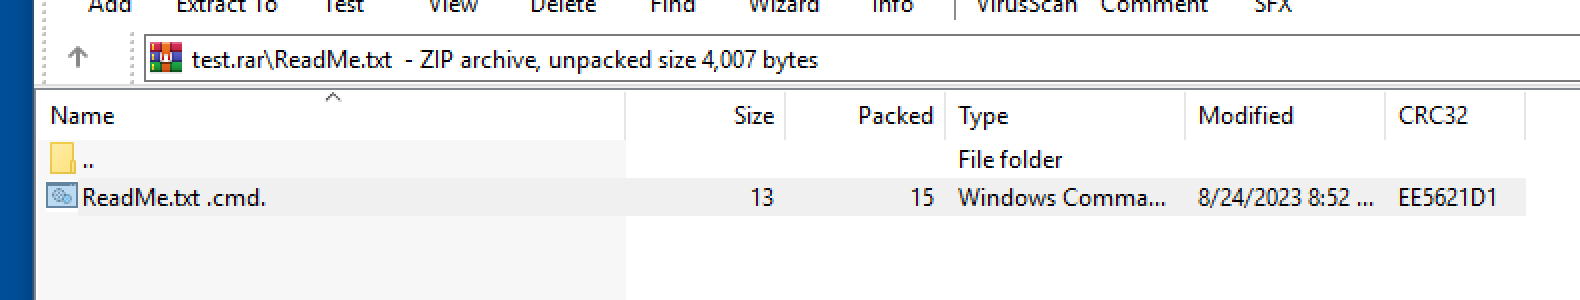
image image image

'ReadMe.txt .cmd' тоже работает, как и .bat, не стесняйтесь экспериментировать

test.rar в этом репозитории можно использовать для тестирования. Он не содержит файла с командой. Вам нужно будет добавить его самостоятельно.

fyi: в идеале не стоит использовать модифицированные вредоносные файлы для тестирования. Экспериментируйте с этим в песочнице или виртуальной машине...


Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    309

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Скачать инструмент