Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2020-23839 — Публичное раскрытие PoC для CVE-2020-23839 - GetSimple CMS v3.3.16 страдает от Отражённого XSS на портале входа администратора | Kitploit
Инструменты/GitHubGitHub/boku7/cve-2020-23839
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed TeamingРазработка Полезной Нагрузки
GitHubboku7/cve-2020-23839

CVE-2020-23839

Публичное раскрытие PoC для CVE-2020-23839 - GetSimple CMS v3.3.16 страдает от Отражённого XSS на портале входа администратора

Репозиторий
114295 лет назадЕщё не проверено
Поделиться

CVE-2020-23839 | GetSimple CMS v3.3.16 - Отраженный XSS к RCE

Автор эксплойта: Bobby Cooke (boku)

Статистика уязвимости
  • OWASP Top Ten 2017: A7:2017-Межсайтовый скриптинг (XSS)
  • CWE-79: Некорректная нейтрализация входных данных при генерации веб-страницы ('Межсайтовый скриптинг') - Тип 1: Отраженный XSS
  • CVSS Базовая оценка: 6.1 СРЕДНЯЯ
  • CVSS v3.1 Вектор: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N
  • https://nvd.nist.gov/vuln/detail/CVE-2020-23839
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-23839
Анализ уязвимости и полное раскрытие информации
  • https://github.com/GetSimpleCMS/GetSimpleCMS/issues/1330
Описание уязвимости:
  • GetSimple CMS v3.3.16 страдает от отраженного XSS на портале входа администратора. 12 августа 2020 года разработчик получил полные детали раскрытия уязвимости по приватной электронной почте. Уязвимость была публично раскрыта 13 сентября 2020 года через MITRE с публикацией CVE-2020-23839, который содержал мало деталей и не содержал подтверждения концепции. 20 января 2021 года полное раскрытие и анализ кода были публично раскрыты в активном тикете GetSimple CMS на GitHub.
Описание эксплойта:
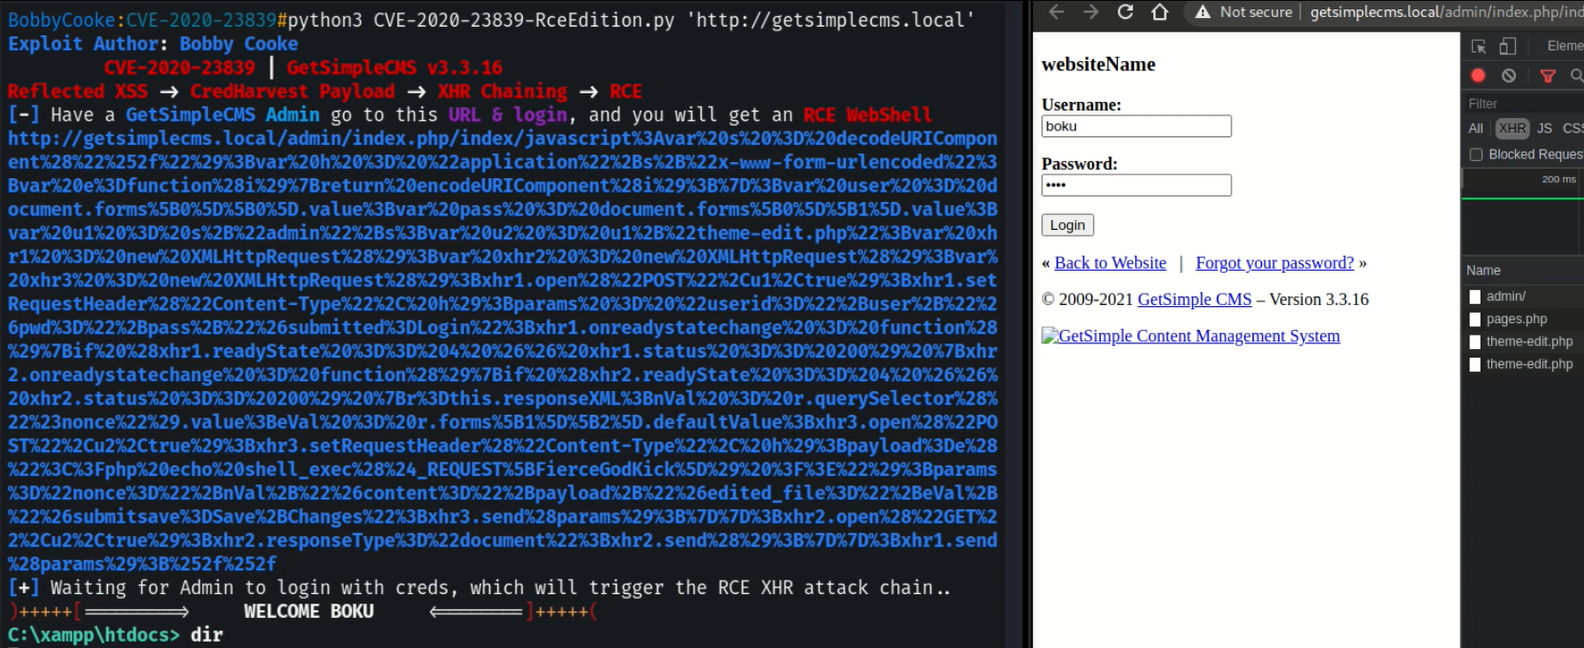
  • Этот эксплойт создает полезную нагрузку отраженного XSS в виде гиперссылки, которая использует CVE-2020-23839. Когда администратор системы GetSimple CMS переходит по этой ссылке в своем браузере и вводит свои учетные данные, запускается сложная цепочка атак, которая позволяет удаленному злоумышленнику получить удаленное выполнение кода на сервере, на котором размещена система GetSimple CMS.
Цепочка атаки:
  1. Злоумышленник обманом заставляет администратора GetSimple CMS перейти по URL, предоставленному этим эксплойтом
  2. Администратор затем вводит свои учетные данные на портал входа GetSimple CMS
  3. Полезная нагрузка отраженного XSS срабатывает при нажатии кнопки Submit или клавиши Enter
  4. Полезная нагрузка XSS выполняет XHR POST запрос в фоне, который авторизует браузер в панели администратора GetSimple CMS
  5. Затем полезная нагрузка XSS выполняет второй XHR GET запрос к admin/edit-theme.php, и собирает CSRF токен и настроенную тему для веб-страниц, размещенных на CMS
  6. Затем полезная нагрузка XSS выполняет третий XHR POST запрос к admin/edit-theme.php, который внедряет PHP бэкдор WebShell на все страницы CMS
  7. Эксплойт многократно пытается подключиться к публичной странице /index.php целевой системы GetSimple CMS, пока не будет возвращен WebShell
  8. Когда эксплойт подключается к WebShell, в консоли злоумышленника появляется интерактивный PHP WebShell


Информация о разработчике

  • Сайт разработчика: http://get-simple.info/download/
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →