 black-scorp10/email-vulnerability-checker
Автоматизированный инструмент проверки конфигураций SPF и DMARC, который выявляет уязвимости подмены электронной почты для одиночных или массовых доменов с помощью DNS-запросов.

Проверьте, уязвим ли домен для подмены с помощью Email-vulnerablity-checker
Email Vulnerability Checker
Этот скрипт проверяет конфигурации SPF и DMARC почтовых доменов для определения статуса их уязвимости. Он полезен системным администраторам или специалистам по безопасности для оценки безопасности почтовой инфраструктуры.
Запустите скрипт следующей командой:
./spfvuln.sh [options]
Клонировать репозиторий:
git clone https://github.com/BLACK-SCORP10/Email-Vulnerability-Checker.git
Перейти в директорию:
cd Email-Vulnerability-Checker
Сделать скрипт исполняемым:
chmod +x spfvuln.sh
Установить требования:
Для Ubuntu или Debian:
sudo apt update
sudo apt install dnsutils
Для CentOS или RHEL:
sudo yum install bind-utils # CentOS, RHEL
или
sudo dnf install bind-utils # Fedora
Проверить установку:
nslookup example.com
или
nslookup -version
Проверка одного домена:
./spfvuln.sh -d example.com
Проверка нескольких доменов из файла:
./spfvuln.sh -t domains.txt
Сохранение результатов в выходной файл:
./spfvuln.sh -d example.com -o output.txt
Чтобы обновить инструмент после выхода новой версии, выполните следующие шаги:
Перейдите в директорию инструмента:
cd Email-Vulnerability-Checker
Загрузите последние изменения из удалённого репозитория:
git pull origin main
example.com на домен, который хотите проверить.spfvuln.sh является исполняемым (chmod +x spfvuln.sh) перед использованием../spfvuln.sh -h или ./spfvuln.sh --help.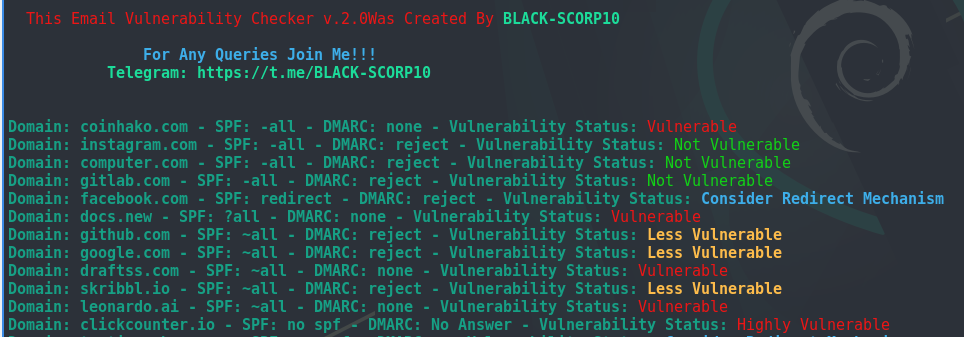
| Конфигурация SPF | Конфигурация DMARC | Статус уязвимости | Пояснение |
|---|---|---|---|
| -all | Reject | Не уязвим | SPF (-all) с политикой DMARC reject гарантирует, что несанкционированные письма будут отклонены напрямую, минимизируя риски подмены. |
| -all | Quarantine | Менее уязвим | SPF (-all) с политикой DMARC quarantine отправляет несанкционированные письма в спам или назначенную папку, снижая риски. |
| -all | None | Уязвим | SPF (-all) без DMARC оставляет некоторую уязвимость, так как DMARC может усилить аутентификацию и согласование писем. |
| -all | No Answer | Уязвим | Наличие "redirect" или других неопределённых механизмов может привести к уязвимостям в зависимости от конфигурации SPF перенаправленного домена. |
| ~all | Reject | Менее уязвим | SPF soft fail (~all) с политикой DMARC reject может разрешать несанкционированные письма, но отклоняет те, что не проходят согласование DMARC. |
| ~all | Quarantine | Более уязвим | SPF soft fail (~all) с политикой DMARC quarantine может разрешать несанкционированные письма, но отправляет их в спам или назначенную папку. |
| ~all | None | Уязвим | SPF soft fail (~all) без DMARC оставляет больше уязвимости, так как DMARC может усилить аутентификацию и согласование писем. |
| ~all | No Answer | Уязвим | Наличие "redirect" или других неопределённых механизмов может привести к уязвимостям в зависимости от конфигурации SPF перенаправленного домена. |
| +all | Reject | Уязвим | SPF pass (+all) с политикой DMARC reject уязвим, так как принимает все письма без надлежащей аутентификации или согласования. |
| +all | Quarantine | Более уязвим | SPF pass (+all) с политикой DMARC quarantine может разрешать все письма, но отправляет несанкционированные в спам или назначенную папку. |
| +all | None | Уязвим | SPF pass (+all) без DMARC оставляет уязвимость, так как DMARC может усилить аутентификацию и согласование писем. |
| +all | No Answer | Уязвим | Наличие "redirect" или других неопределённых механизмов может привести к уязвимостям в зависимости от конфигурации SPF перенаправленного домена. |
| ?all | Reject | Уязвим | SPF neutral (?all) с политикой DMARC reject не обеспечивает надёжную защиту, потенциально позволяя несанкционированные письма. |
| ?all | Quarantine | Более уязвим | SPF neutral (?all) с политикой DMARC quarantine может разрешать несанкционированные письма, но отправляет их в спам или назначенную папку. |
| ?all | None | Уязвим | SPF neutral (?all) без DMARC оставляет уязвимость, так как DMARC может усилить аутентификацию и согласование писем. |
| ?all | No Answer | Уязвим | Наличие "redirect" или других неопределённых механизмов может привести к уязвимостям в зависимости от конфигурации SPF перенаправленного домена. |
| N/A | Reject | Уязвим | Без SPF политика DMARC reject не обеспечивает надёжную защиту от несанкционированных писем, потенциально допуская подмену и фишинг. |
| N/A | Quarantine | Более уязвим | Без SPF политика DMARC quarantine может разрешать несанкционированные письма, но отправляет их в спам или назначенную папку. |
| N/A | None | Высоко уязвим | Без SPF политика DMARC none оставляет домен высоко уязвимым для различных угроз электронной почты, включая подмену и фишинговые атаки. |
| N/A | No Answer | Высоко уязвим | Отсутствие как записей SPF, так и DMARC оставляет домен высоко уязвимым для различных угроз электронной почты, включая подмену и фишинговые атаки, особенно при наличии "redirect" или других неопределённых механизмов. |






