
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
totp-ssh-fluxer — Поднимите безопасность через неясность на новый уровень (это плохая идея, пожалуйста, на самом деле не используйте это) | Kitploit
Инструменты/GitHubGitHub/benjojo/totp-ssh-fluxer
Сетевая безопасностьУтилиты и фреймворкиАутентификацияRed Teaming
GitHubbenjojo/totp-ssh-fluxer

totp-ssh-fluxer

Поднимите безопасность через неясность на новый уровень (это плохая идея, пожалуйста, на самом деле не используйте это)

Репозиторий
948443410 лет назадПроверено Kitploit
Поделиться

TOTP SSH порт флуксинг

Некоторые люди меняют порт SSH на своих серверах, чтобы сделать его немного сложнее для поиска ботами или другими неприятными сущностями, и хотя это обычно рассматривается как действие безопасности через неясность, это очень хорошо снижает количество автоматических входов, которые вы постоянно видите в /var/log/auth.log.

Однако что, если мы сможем довести это до абсурда? Что, если мы сможем использовать TOTP коды, которые обычно используются как второй фактор для входа на веб-сайты, чтобы фактически узнать, на каком порту слушает sshd?

Для этого я представляю totp-ssh-flux — способ сделать так, чтобы ваш порт sshd менялся каждые 30 секунд, возможно, вызывая у ваших противников небольшое разочарование.

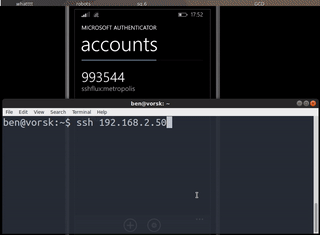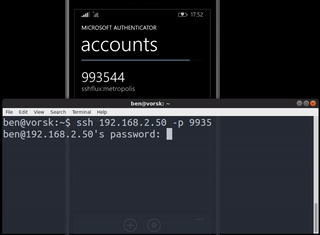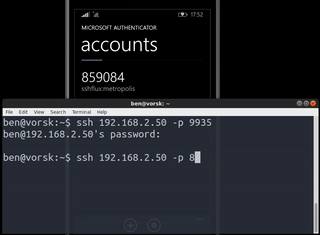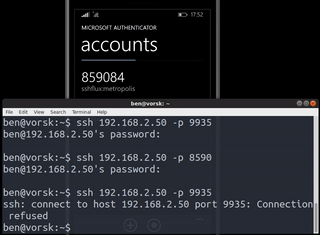
Демо:
gif

Здесь вы видите, как мой телефон (с помощью стандартного TOTP-клиента) генерирует коды, которые я затем использую как порт для подключения по SSH к серверу.

Программное обеспечение за этим довольно простое. Оно работает в цикле, который выполняет следующее:

  • Генерирует TOTP токен
  • Берёт последнюю цифру; если результат превышает 65536, повторяет это
  • Добавляет правило iptables PREROUTING для перенаправления на сгенерированное число
  • Ждёт 30 секунд, удаляет это правило, повторяет.

Замечательная особенность в том, что из-за выполнения в PREROUTING, даже если срок действия кода истекает, установленные соединения остаются активными.

Установка

Скорее всего, вы найдёте более актуальные инструкции в README проекта totp-ssh-flux

Осторожно, на данный момент я бы не рекомендовал запускать это ПО, оно было написано в шутку.

На момент написания проект представляет собой всего один файл. Вам потребуется установить golang, затем go get и go build.

Запустите программу от root (это необходимо, извините, она редактирует iptables).

При первом запуске программа сгенерирует токен для хоста в /etc/ssh-flux-key (вы можете использовать опцию -keypath, чтобы изменить его) и вы сможете ввести его на своём телефоне или других клиентах.

Вы можете убедиться, что она работает, выполнив watch iptables -vL -t nat и наблюдая, как правила iptables вставляются и удаляются.


Хотите ещё больше безумия в таком же духе? Подпишитесь на меня в Twitter @benjojo12

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





