Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-3094 — CVE-2024-3094: создание лабораторной среды и отчёт | Kitploit
Инструменты/GitHubGitHub/been22426/cve-2024-3094
Безопасность контейнеровАнализ уязвимостейЭксплуатацияБезопасность Цепочки ПоставокОбучение и ОбразованиеЛаборатории и Практика
GitHubbeen22426/cve-2024-3094

CVE-2024-3094

CVE-2024-3094: создание лабораторной среды и отчёт

Репозиторий
351 год назадЕщё не проверено
Поделиться

CVE-2024-3094

Создание лабораторной среды и отчёт CVE-2024-3094

Практика CVE-2024-3094

В лабораторной среде воспроизведён бэкдор, внедрённый в XZ Utils 5.6.0 и 5.6.1, и проанализированы факт перехвата (хукинга) SSH-аутентификации и степень опасности.

Среда

  • Host OS : - Windows 11
  • Docker : Docker Desktop 28.0.1
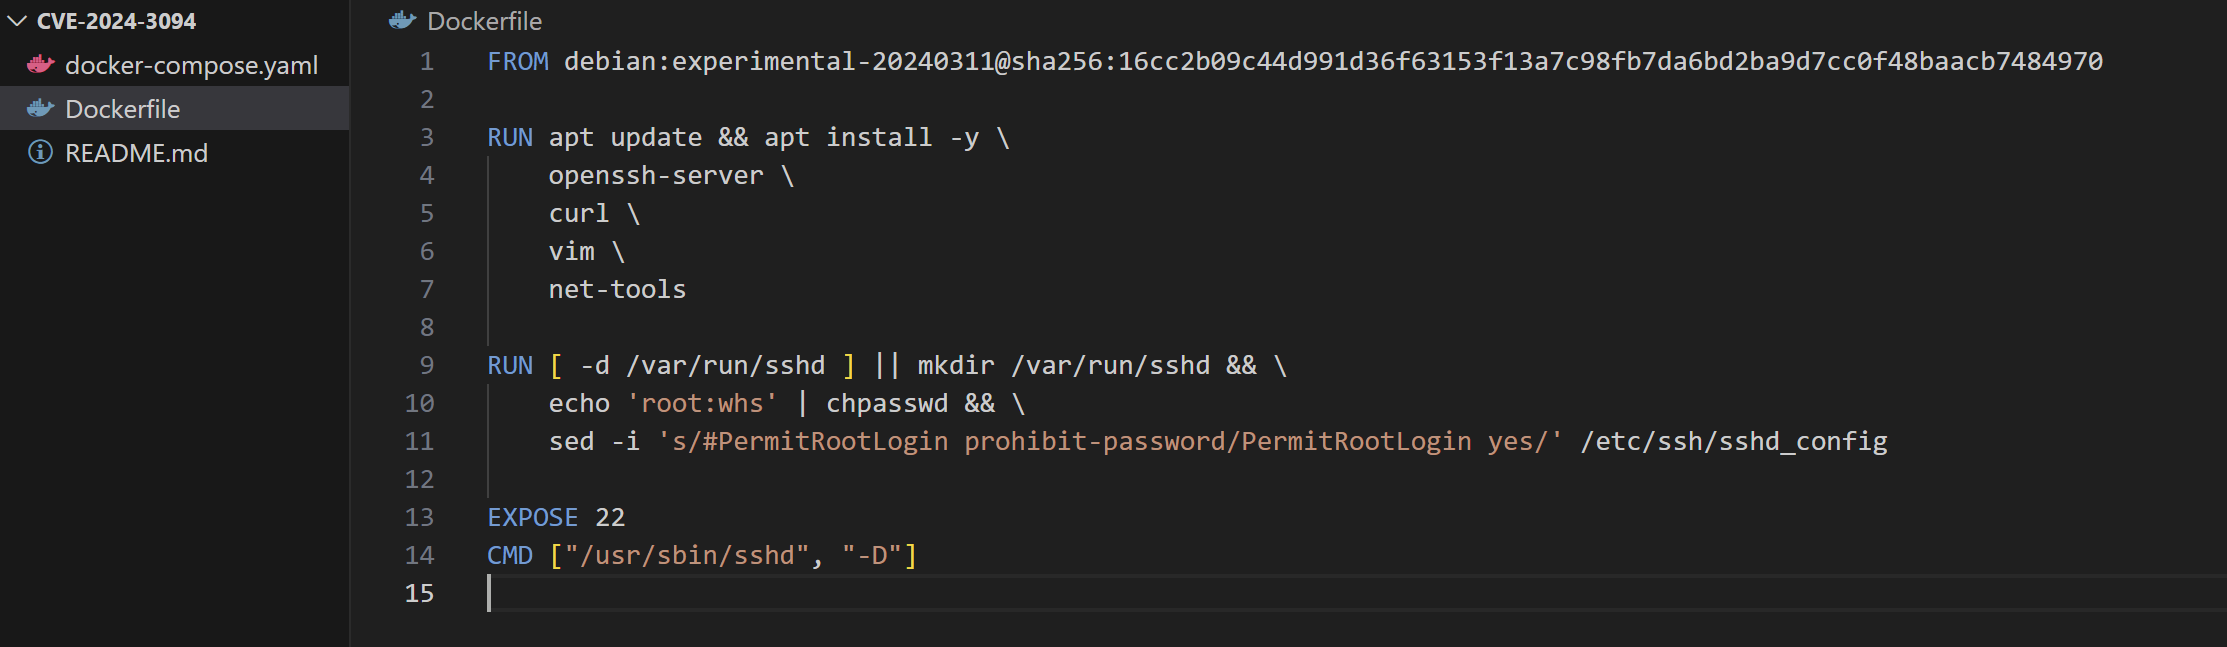
  • Dockerfile Base Image : debian:experimental-20240311
  • версия liblzama5 : 5.6.0
  • SSH-порт : 2222 (root / pw : whs)

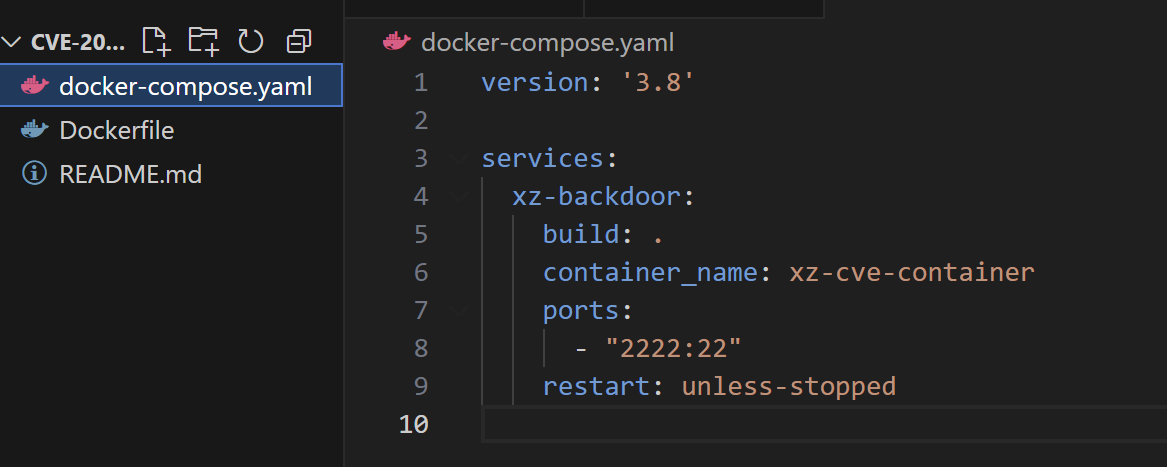
Dockerfile
image

docker-compose.yaml

image

Ход лабораторной работы

  1. Создание Dockerfile + docker-compose.yaml

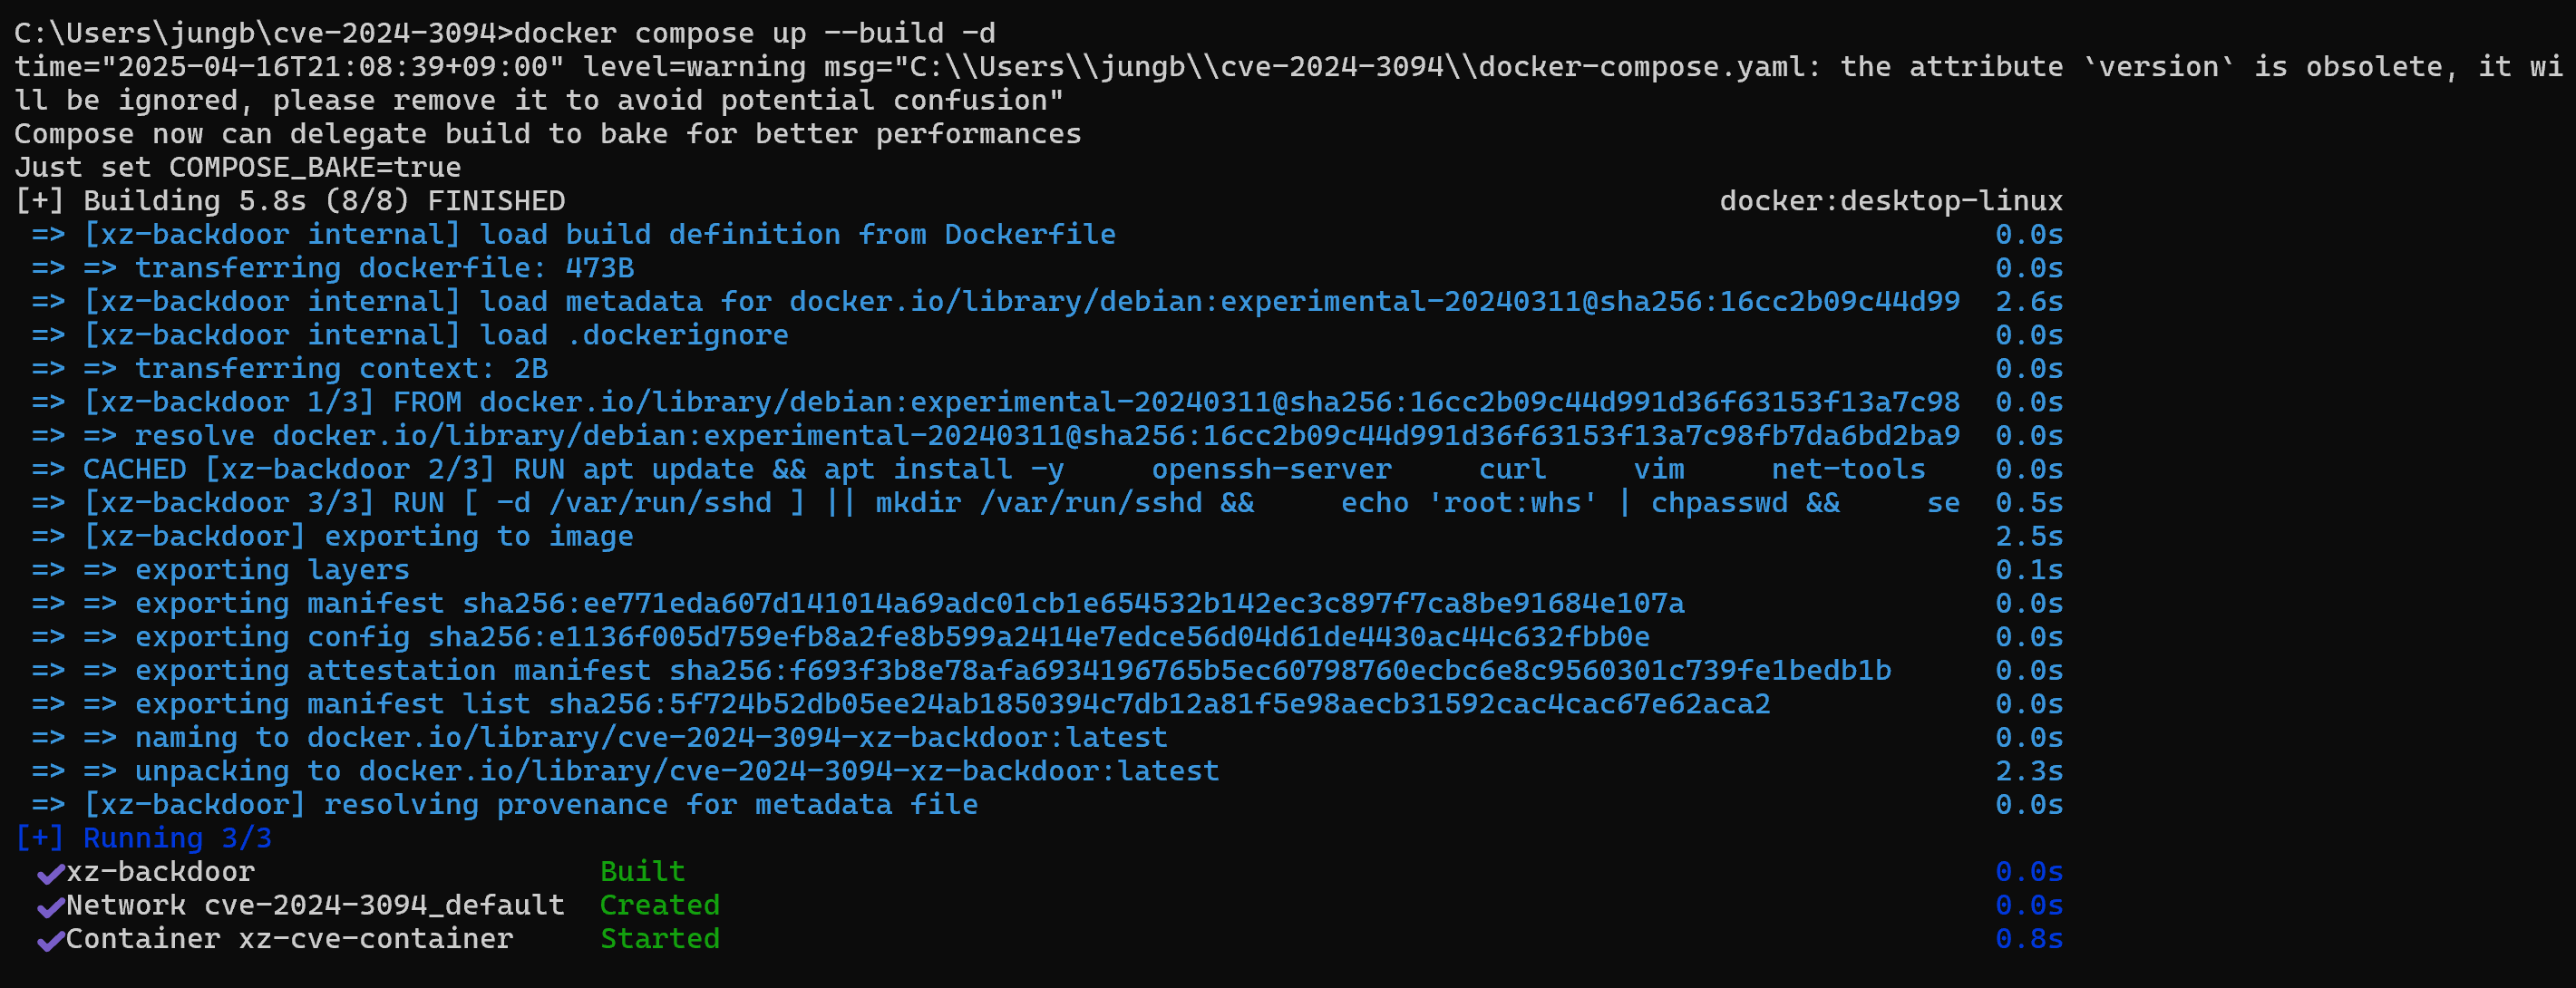
  2. Сборка и запуск контейнера docker compose up --build -d image
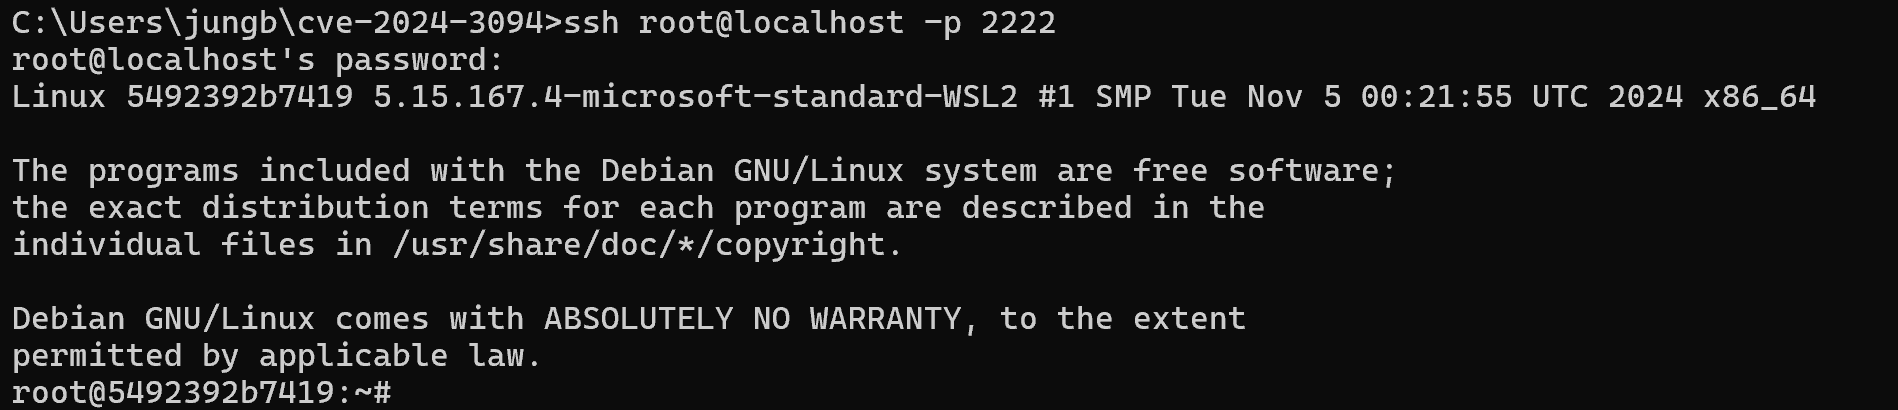
  3. Доступ к системе через SSH-подключение ssh root@localhost -p 2222 #password : whs image
  4. Проверка с помощью dpkg, что версия libzma5 — 5.6.0 dpkg -l | grep libzlma image

  5. Проверка, использует ли sshd liblzma.so ldd /usr/sbin/sshd | grep lzma image

  • Вывод отсутствует -> в этой лабораторной среде бинарный файл sshd, судя по всему, не связан динамически с liblzma.so, однако подтверждено, что уязвимая версия liblzma5 установлена. Также подтверждена возможность запуска PoC.
  1. Создание PoC-скрипта имя файла : poc_detect_backdoor.sh image

  2. Результат выполнения chmod +x poc_detect_backdoor.sh ./poc_detect_backdoor.sh image

По этим результатам можно убедиться, что PoC-скрипт успешно выполняется внутри контейнера, а значит, можно подтвердить, что лабораторная среда корректно разворачивается только с помощью Dockerfile и docker-compose.yaml.

Заключение

  • На основе уязвимой версии, содержащей бэкдор XZ, была развёрнута среда Docker, проверено, ссылается ли sshd на эту библиотеку, и выполнена проверка работоспособности с помощью простого запуска PoC.
  • Подтверждено, что среда воспроизводима только с помощью Dockerfile и docker-compose.yaml.
  • В качестве способа защиты от этой уязвимости можно удалить уязвимую версию XZ или обновить её до пропатченной версии.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →