
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
rootkit-signal-hunter — Обнаружение руткитов Linux, использующих сигналы для повышения привилегий процессов. | Kitploit
Инструменты/GitHubGitHub/bcoles/rootkit-signal-hunter
Оборонительные ИнструментыПовышение привилегийДинамический анализ (песочница)Анализ уязвимостейФорензикаАнализ вредоносных программ
GitHubbcoles/rootkit-signal-hunter

rootkit-signal-hunter

Обнаружение руткитов Linux, использующих сигналы для повышения привилегий процессов.

Репозиторий
3511 год назадЕщё не проверено
Поделиться

Rootkit Signal Hunter

Build Status Release License: MIT

Rootkit Signal Hunter

Обнаружение Linux-руткитов, использующих сигналы для повышения привилегий процессов.


Некоторые руткиты устанавливают обработчики сигналов, которые прослушивают определённые сигналы для повышения привилегий. Этот инструмент выявляет такие руткиты, отправляя сигналы и наблюдая за переключением UID на root. При необходимости запускает root-оболочку.
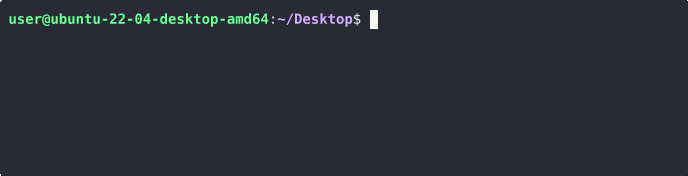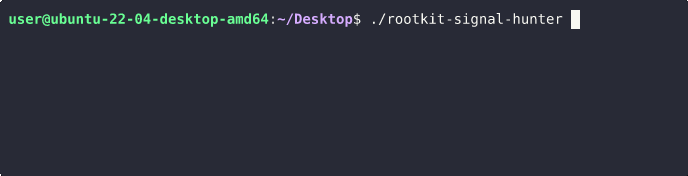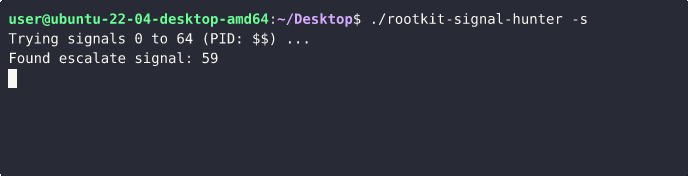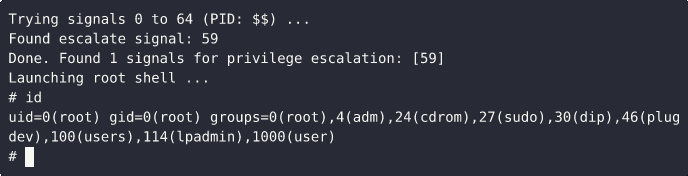
Rootkit Signal Hunter

Протестировано с:

  • Singularity 5b6c4b6 (2025-10-19) на Ubuntu 24.04, ядро 6.8.0-31-generic (x64)
  • Diamorphine 2337293 (2023-09-20) на Ubuntu 22.04, ядро 5.19.0-38-generic (x64)
  • Codeine 9644336 (2025-09-02) на Ubuntu 22.04, ядро 5.19.0-38-generic (x64)
  • KoviD 9b67e46 (2025-10-14) на Ubuntu 24.04, ядро 6.8.0-31-generic (x64)
    • (для успешного обнаружения требуется знание жёстко заданного целевого PID 666)

Установка

Вы можете загрузить последние готовые бинарные файлы со страницы релизов или собрать последнюю предрелизную версию из исходников:

git clone https://github.com/bcoles/rootkit-signal-hunter && \
cd rootkit-signal-hunter && \
cargo build --release

Использование

rootkit-signal-hunter -- [OPTIONS]

Параметры

  • --min <MIN>: Минимальный номер сигнала (по умолчанию: 0)
  • --max <MAX>: Максимальный номер сигнала (по умолчанию: 64)
  • -s, --shell: Запустить root-оболочку (если обнаружено)
  • -t, --threads: Количество рабочих потоков (по умолчанию: 16)
  • -p, --pid: Идентификатор процесса для отправки сигналов (по умолчанию: $$)
  • -v, --verbose: Включить подробный вывод

[!NOTE] Реализация --pid использует $$ для обозначения идентификатора процесса вновь запущенного процесса. Это не сработает в оболочках, не соответствующих POSIX, таких как Fish.

Пример

Такие руткиты, как Singularity и Diamorphine, позволяют повышать привилегии с использованием любого идентификатора процесса и могут быть без труда обнаружены с параметрами по умолчанию (-s запускает root-оболочку):

rootkit-signal-hunter -s

Такие руткиты, как KoviD, требуют указания конкретного идентификатора процесса с помощью флага -p / --pid:

rootkit-signal-hunter -s --pid 666

[!NOTE] Это сопряжено с риском завершения легитимного процесса с ID 666 (если у текущего пользователя есть необходимые разрешения).

Лицензия

Этот проект распространяется под лицензией MIT. Подробности см. в файле LICENSE.

Благодарности

Особая благодарность Дэвиду Регуэре Гарсии (Dreg), который реализовал аналогичное обнаружение на основе сигналов в составе lsrootkit.

Авторские права

Авторские права © 2025, bcoles

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






