
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
SMBGhost_AutomateExploitation — SMBGhost (CVE-2020-0796) автоматизация эксплуатации и обнаружения | Kitploit

Инструменты/GitHubGitHub/barriuso/smbghost_automateexploitation
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияШелл-кодТестирование на ПроникновениеИнструмент Удаленного Доступа
GitHubbarriuso/smbghost_automateexploitation

SMBGhost_AutomateExploitation

SMBGhost (CVE-2020-0796) автоматизация эксплуатации и обнаружения

Репозиторий
35349724 лет назадПроверено Kitploit
Поделиться

SMBGhost (CVE-2020-0796) Автоматизация эксплуатации и обнаружения

Эта программа на Python является оберткой для уязвимости SMBGhost RCE. Все авторские права на рабочий эксплойт принадлежат chompie1337. Все авторские права на сканер принадлежат ioncodes.

Я просто автоматизировал эти функции в одной программе. Вам необходимо учитывать архитектуру целевой Windows при создании обратной оболочки.

Этот эксплойт не стабилен, используйте на свой страх и риск. Иногда он не срабатывает с первого раза, поэтому я добавил вторую попытку.

Если вы собираетесь использовать свой собственный шелл-код, имейте в виду, что максимальный размер шелл-кода составляет 600 байт.

  • Протестировано на Windows 10 x64 (Microsoft Windows [Версия 10.0.18362.113]. Сборка 1903.)
  • Протестировано на Win10 Enterprise (Eng) x64 v1903 Build 18362.30 от @tijldeneut

Windows ISO (x64), уязвимая для тестирования эксплойта: СКАЧАТЬ С MEGA

ДЕМО

1. Бесстадийная обратная оболочка (x64), созданная из msfvenom.

Demo3

2. Попытка использования пользовательского шелл-кода для добавления пользователя "di.security" в качестве администратора на целевой системе. Авторские права на шелл-код принадлежат rastating
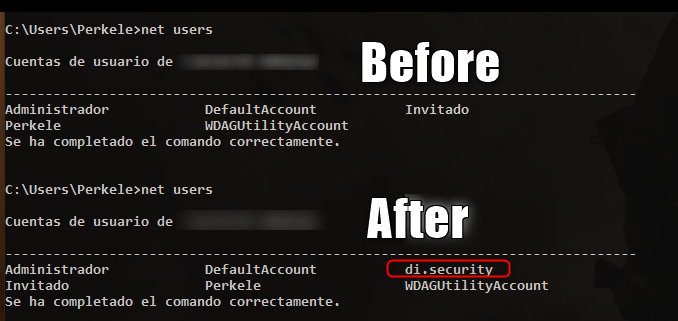
2020-06-12_11h49_05

Опции

usage: Smb_Ghost.py [-h] -i IP [-p PORT] [--check] [-e] [--lhost LHOST]
                    [--lport LPORT] [--arch ARCH] [--silent] [--shellcode]
                    [--load-shellcode LOAD_SHELLCODE]

SMBGhost Detection and Exploitation

optional arguments:
  -h, --help            show this help message and exit
  -i IP, --ip IP        IP address
  -p PORT, --port PORT  SMB Port
  --check               Check SMBGhost Vulnerability
  -e                    Directly exploit SMBGhost
  --lhost LHOST         Lhost for the reverse shell
  --lport LPORT         Lport for the reverse shell
  --arch ARCH           Architecture of the target Windows Machine
  --silent              Silent mode for the scanner
  --shellcode           Shellcode Menu to import your shell
  --load-shellcode LOAD_SHELLCODE
                        Load shellcode directly from file

Автор

  • Alberto Barriuso (@_Barriuso)

Отказ от ответственности

Любое неправомерное использование данного программного обеспечения не является ответственностью автора. Используйте его только в своих сетях и/или с разрешения владельца сети.


TODO

  • Добавить больше полезных нагрузок.
  • Протестировать на других версиях Windows (x86)
  • Более точный сканер. Сканер определяет только использование SMBv3.1.1, но если хост пропатчен, он выдаст ложное срабатывание.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




