

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Research-CVE-2026-21858 — Технический анализ и proof-of-concept для CVE-2026-21858, обход аутентификации и RCE в n8n, демонстрирующие LFI, подделку сессий и полную компрометацию системы. | Kitploit
Инструменты/GitHubGitHub/bannt08/research-cve-2026-21858
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийАутентификацияТроян Удаленного Доступа
GitHubbannt08/research-cve-2026-21858

Research-CVE-2026-21858

Технический анализ и proof-of-concept для CVE-2026-21858, обход аутентификации и RCE в n8n, демонстрирующие LFI, подделку сессий и полную компрометацию системы.

Репозиторий
626 месяцев назадЕщё не проверено
Поделиться

[CVE-2026-21858] Ni8mare: Обход аутентификации и удалённое выполнение кода в n8n

  1. Обзор уязвимости
  • Название: Ni8mare
  • ID CVE: CVE-2026-21858
  • Оценка CVSS: 10.0 (Критическая)
  • Тип уязвимости: Обход аутентификации, локальное включение файлов (LFI), удалённое выполнение кода (RCE)
  • Затронутые версии: n8n версии 1.65.0 и более ранние
  • Версия исправления: n8n 1.121.0 (выпущена в ноябре 2025 года)
  1. Описание уязвимости Эта критическая уязвимость позволяет удалённым неаутентифицированным злоумышленникам получить несанкционированный доступ к файлам сервера через рабочие процессы на основе форм. Такое локальное включение файлов (LFI) раскрывает конфиденциальные данные и создаёт плацдарм для более глубокого проникновения в систему.

  2. Технический анализ Корневая причина CVE-2026-21858 кроется в механизме, который n8n использует для обработки вебхуков и загружаемых данных. Механизм отказа

    • Обработка Content-Type: При получении HTTP-запроса n8n анализирует содержимое на основе заголовка Content-Type, чтобы решить, как обрабатывать данные.
    • Пробел в проверке: Некоторые функции обработки файлов в рабочих процессах не выполняют надлежащую проверку Content-Type перед манипуляцией данными файлов.
    • Манипуляция переменными: Эта недоработка позволяет злоумышленнику управлять переменной, содержащей информацию о файле, и указывать произвольные пути в системе, фактически превращая функцию загрузки в несанкционированный механизм чтения локальных файлов.
    • Уязвимая логика: В обычном потоке n8n использует Formidable для безопасного разбора загрузок multipart/form-data в случайные временные пути. Однако если злоумышленник изменяет Content-Type на application/json, n8n использует другой парсер (parseBody()), который напрямую заполняет req.body.files значениями, контролируемыми пользователем, включая произвольные пути к файлам.
    • Затронутый исходный код: Критическая ошибка находится в packages\nodes-base\nodes\Form\utils\utils.ts.
  3. Цепочка эксплуатации Исследователи продемонстрировали практическую цепочку эксплуатации, ведущую к полному захвату системы:

    • Доступ к базе данных: Непосредственное чтение файла базы данных n8n для извлечения идентификаторов администраторов, адресов электронной почты и хешированных паролей.
    • Извлечение ключей шифрования: Чтение файлов конфигурации для получения ключей шифрования системы.
    • Подделка сессий: Подделка административных сессий входа с использованием поддельных cookie-файлов.
    • Удалённое выполнение кода (RCE): После получения административного доступа злоумышленник может создавать новые рабочие процессы для выполнения произвольных команд на хост-сервере.
    • Полная компрометация: Полный доступ приводит к раскрытию всех хранящихся ключей API, токенов OAuth, подключений к базам данных и учётных данных облачных сервисов.
  4. PoC

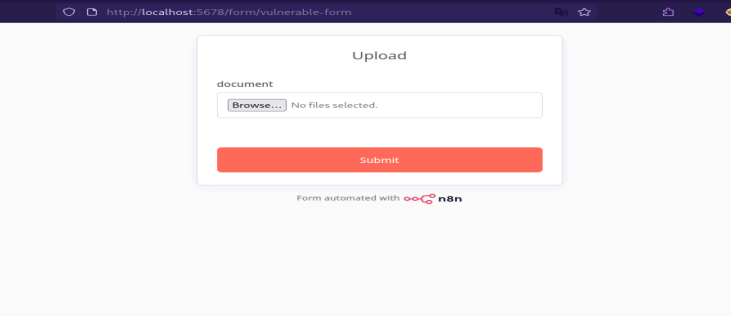
    Целевая конечная точка: Эксплуатация обычно нацелена на такие конечные точки, как /form/vulnerable-form. alt text
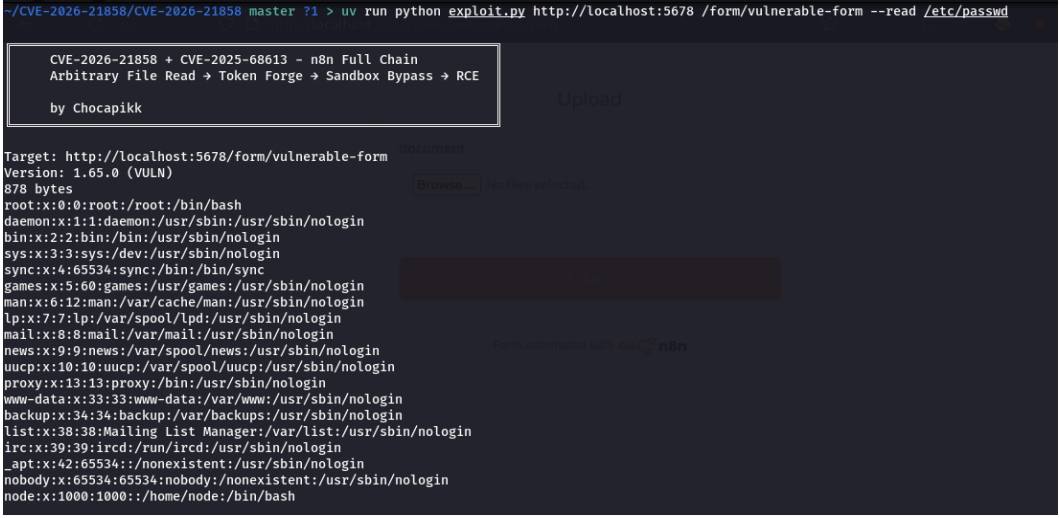
    Результаты: Успешное выполнение демонстрирует возможность чтения системных файлов, таких как /etc/passwd, что подтверждает наличие уязвимости. alt text
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    315
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    285

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






