
 ashrafzaryouh/cve-2026-33825
Документация и исследование по CVE-2026-33825 (BlueHammer) — локальному повышению привилегий типа TOCTOU в Microsoft Defender на Windows, включая описание эксплойта, индикаторы и меры защиты.

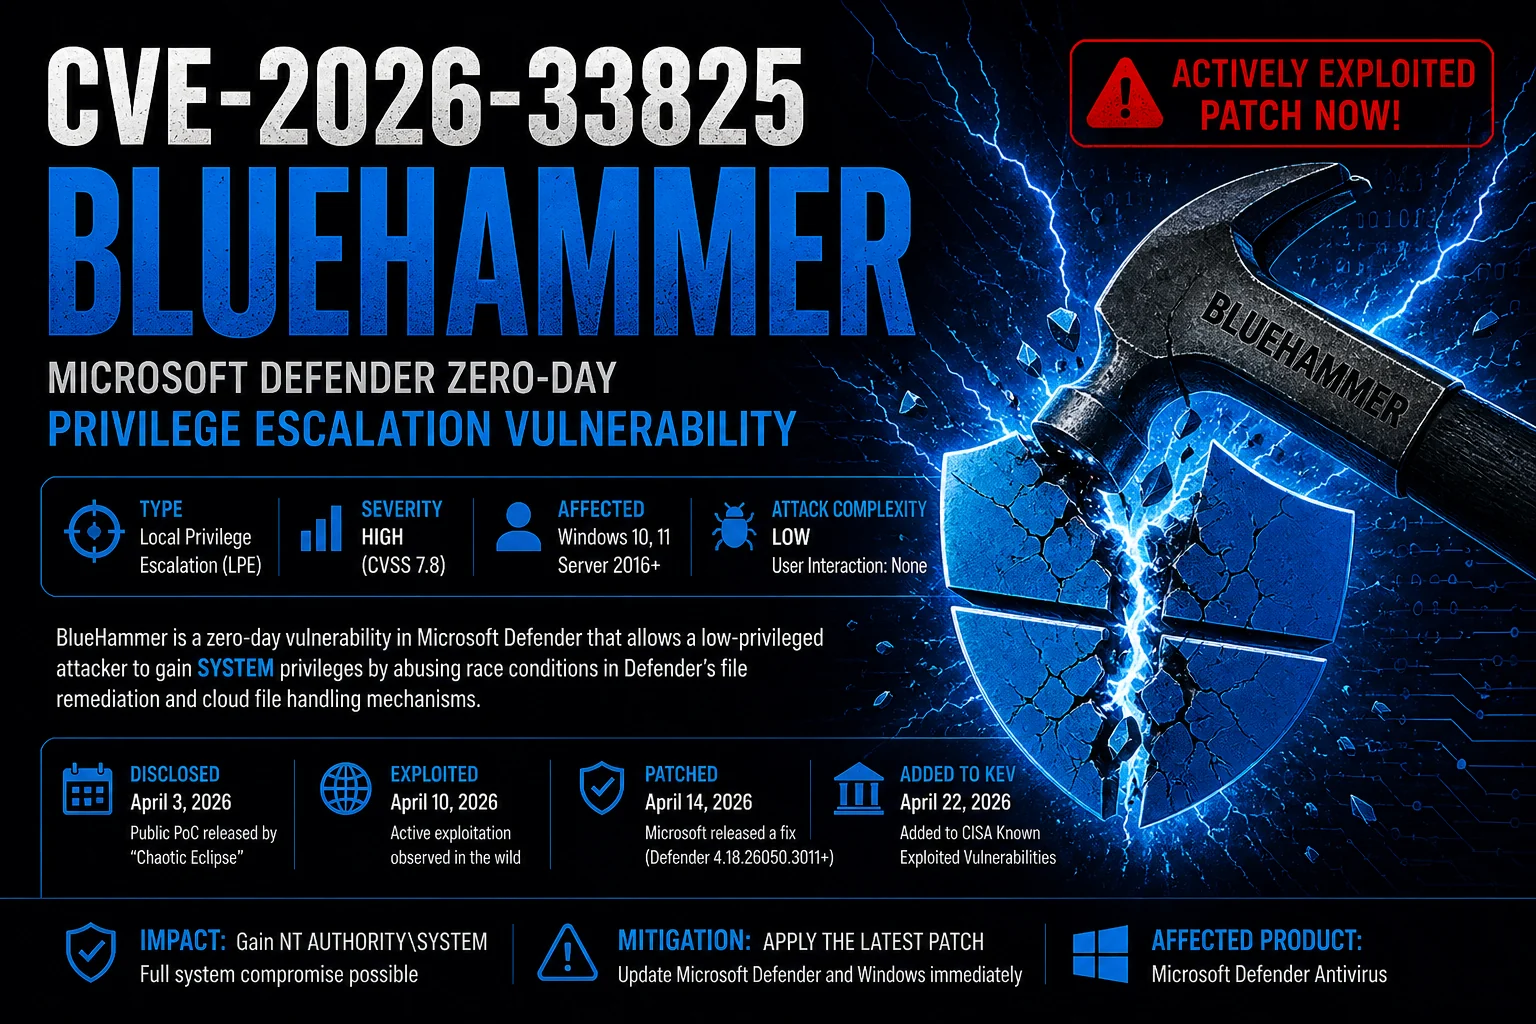


BlueHammer — это уязвимость локального повышения привилегий высокой степени опасности, затрагивающая компоненты Microsoft Defender в системах Windows.
Данная уязвимость позволяет атакующему с низкими привилегиями повысить их до NT AUTHORITY\SYSTEM, используя состояния гонки в файловой системе и привилегированные операции Defender.
| Поле | Значение |
|---|---|
| CVE | CVE-2026-33825 |
| Псевдоним | BlueHammer |
| Степень опасности | Высокая |
| CVSS | ~7.8 |
| Тип | Локальное повышение привилегий |
| Затронутые системы | Windows 10 / 11 / Server |
| Компонент | Microsoft Defender |
| Эксплуатация | Сообщается о публичном PoC |
| Требуемые привилегии | Низкие |
| Воздействие | Повышение привилегий до SYSTEM |
BlueHammer — это уязвимость состояния гонки типа TOCTOU (Time-of-Check to Time-of-Use) внутри привилегированных операций Microsoft Defender.
По сообщениям, уязвимость эксплуатирует:
Эксплойт заставляет Defender выполнять привилегированные операции с файловой системой над целями, контролируемыми атакующим.
Успешная эксплуатация может позволить атакующим:
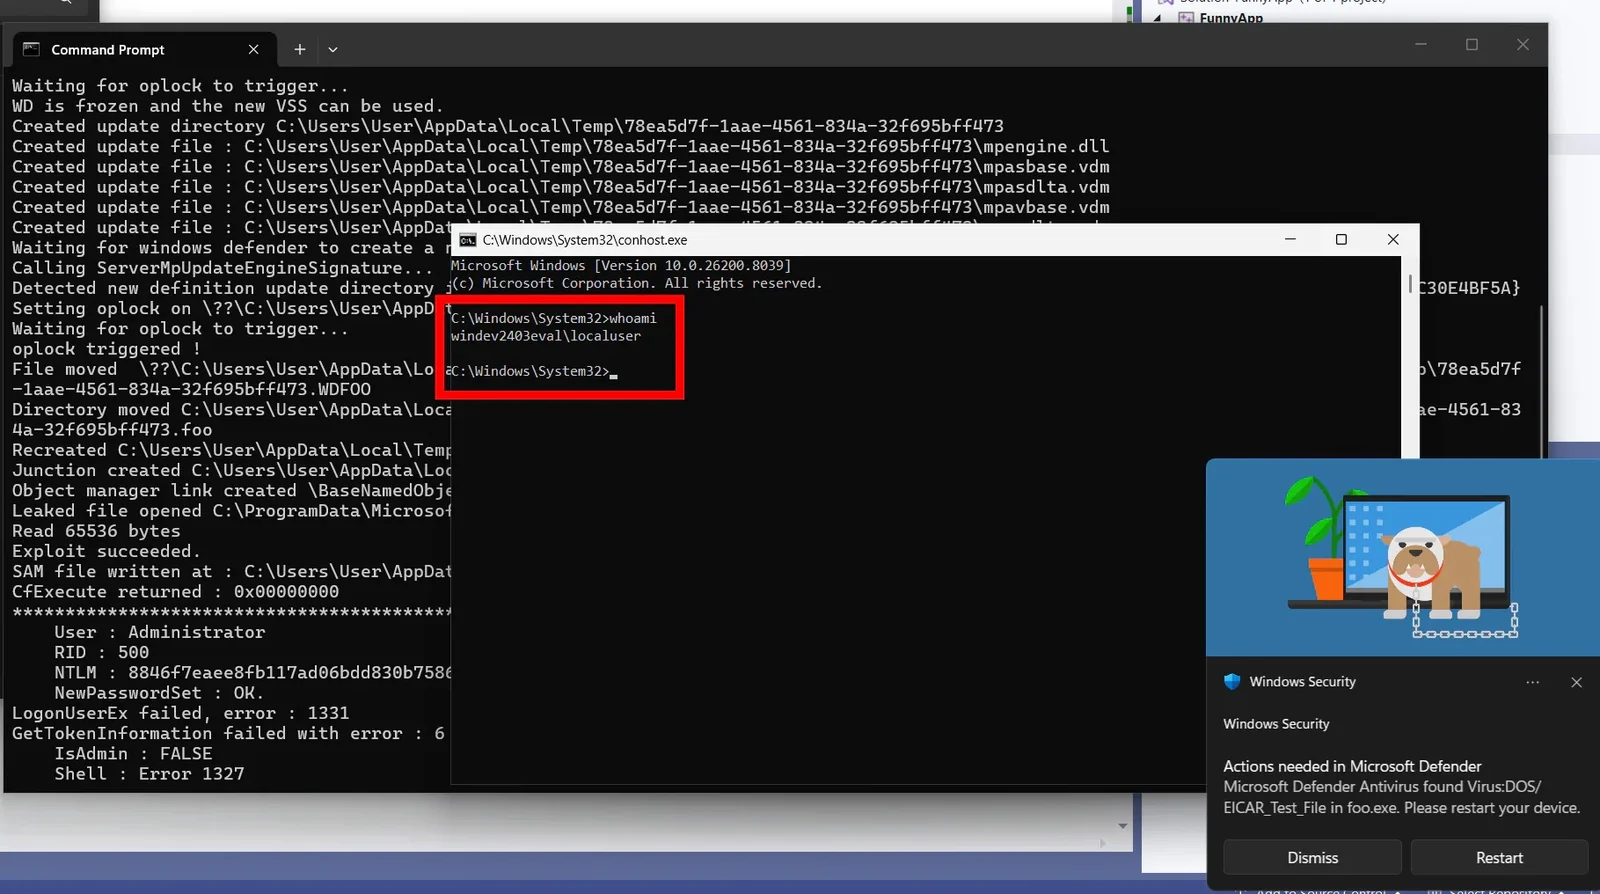
Low Privileged User
        │
        ▼
Trigger Defender Operation
        │
        ▼
Exploit TOCTOU Race Condition
        │
        ▼
Redirect Privileged File Operation
        │
        ▼
Overwrite / Move Protected Files
        │
        ▼
Execute Code as SYSTEM
BlueHammer использует разрыв между:
Time of Check
        ↓
Time of Use
Defender проверяет файл/путь, но до завершения привилегированной операции атакующий подменяет цель.
По сообщениям, атакующие используют:
для перенаправления привилегированных операций Defender.
Концептуальный пример:
Defender believes:
C:\Temp\safe.txt

Actually redirected to:
C:\Windows\System32\protected_file
Oplocks помогают злоумышленникам временно замораживать файловые операции:
Defender accesses file
        ↓
Attacker pauses operation
        ↓
Target gets swapped
        ↓
Defender resumes with SYSTEM privileges
Это повышает надёжность эксплуатации состояния гонки.
По сообщениям, затронуты:
MsMpEng.exeMpSigStub.exeЗащитное программное обеспечение:
Это делает уязвимости состояния гонки в файловой системе чрезвычайно опасными.
BlueHammer продемонстрировал, что:
само защитное программное обеспечение может стать вектором повышения привилегий.
Установите последние обновления платформы Defender.
Убедитесь, что установлены все обновления Patch Tuesday.
Обращайте внимание на:
Ограничьте выполнение для недоверенных пользователей и приложений.
Возможные индикаторы могут включать:
Unexpected Defender file operations
SYSTEM-level cmd.exe / powershell.exe
Suspicious NTFS reparse points
Abnormal Defender remediation events
Oplock abuse patterns
| Уязвимость | Описание |
|---|---|
| PrintNightmare | RCE/LPE в Windows Print Spooler |
| HiveNightmare | Уязвимость раскрытия SAM |
| RedSun | Связанная техника эксплуатации Defender |
| unDefend | Семейство техник злоупотребления Defender |
| Концепция | Описание |
|---|---|
| LPE | Локальное повышение привилегий |
| TOCTOU | Уязвимость несоответствия времени проверки и времени использования |
| Oplocks | Синхронизация файловых операций |
| Reparse Points | Механизм перенаправления в файловой системе |
| SYSTEM | Наивысший уровень локальных привилегий в Windows |
Данный репозиторий/документация предоставляются в целях:
Не используйте эту информацию для несанкционированных действий.






