 ashrafzaryouh/cve-2026-33017
Материалы advisory и proof-of-concept для CVE-2026-33017 — уязвимости неаутентифицированного удалённого выполнения кода в Langflow ≤1.8.2 через эндпоинт потока build_public_tmp.



Langflow версий ≤ 1.8.2 содержит серьёзную уязвимость безопасности, позволяющую неаутентифицированным атакующим добиться удалённого выполнения кода (RCE) на сервере.
| Атрибут | Детали |
|---|---|
| CVE ID | CVE-2026-33017 |
| Критичность | Критическая (CVSS 9.8) |
| Уязвимые версии | Langflow ≤ 1.8.2 |
| Исправленная версия | Langflow 1.9.0 и выше |
| Тип уязвимости | Неаутентифицированная инъекция кода (exec()) |
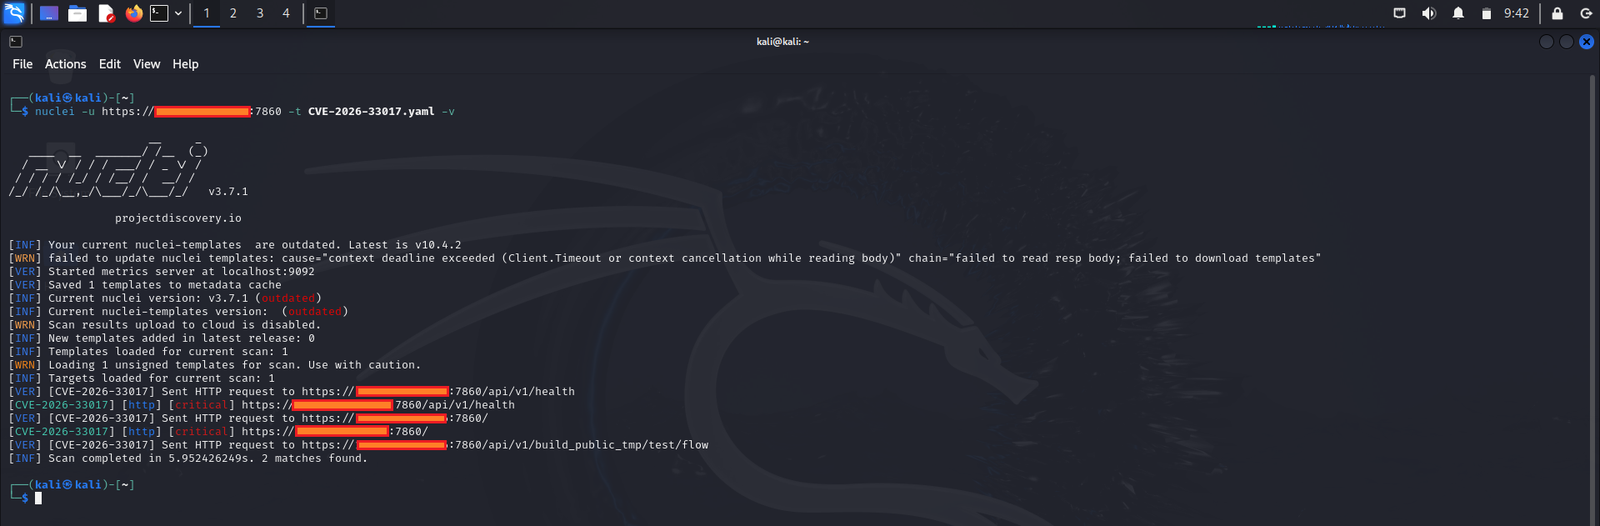
| Вектор атаки | /api/v1/build_public_tmp/{flow_id}/flow |
| Аутентификация | Не требуется |
Эндпоинт /api/v1/build_public_tmp/{flow_id}/flow был предназначен для публичных потоков. Однако при передаче контролируемых атакующим данных потока приложение выполняет произвольный Python-код с помощью exec() без какой-либо изоляции или проверки.
Это позволяет любому неаутентифицированному атакующему в интернете получить полный контроль над сервером.
Этот репозиторий предоставлен исключительно в образовательных целях и для исследований в области безопасности.
Информация и инструменты здесь предназначены для того, чтобы помочь системным администраторам и исследователям безопасности понять уязвимость и защитить свои системы.
Несанкционированная эксплуатация в отношении систем, которыми вы не владеете, является незаконной и неэтичной.
Создано для повышения осведомлённости о безопасности и ответственных исследований
⭐ Если этот репозиторий помог вам, пожалуйста, поставьте звезду!






