
 ashrafzaryouh/cve-2026-32475
Документация-рекомендация по CVE-2026-32475 — критической уязвимости неограниченной загрузки файлов (CWE-434) в Elementor Pro, приводящей к RCE, с рекомендациями по обнаружению и шагами по устранению.

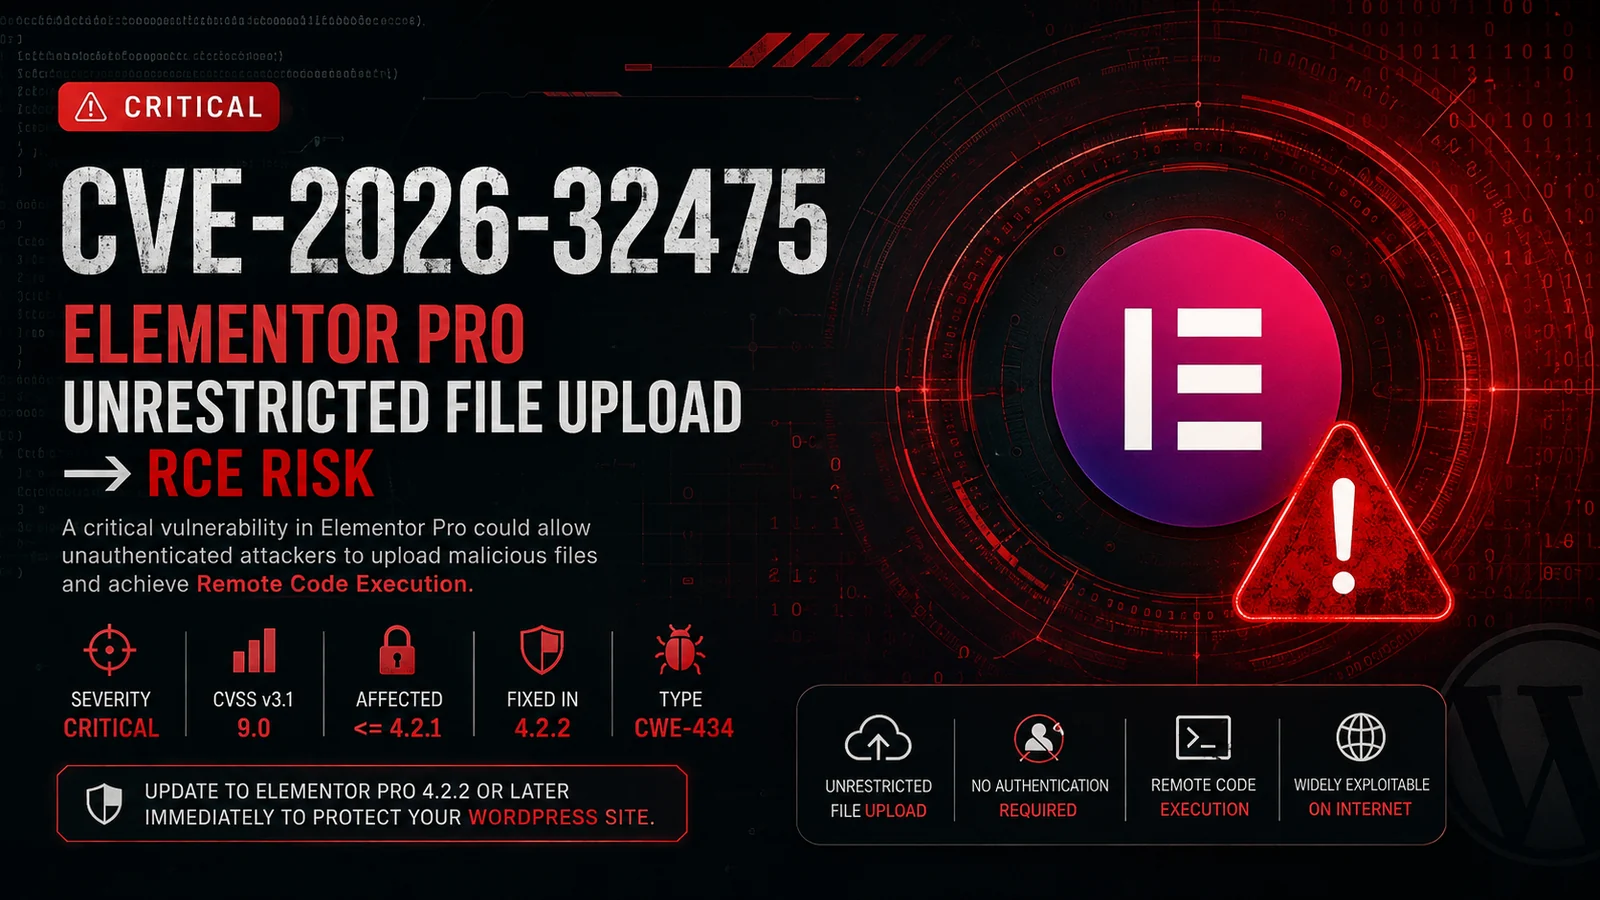

Критическая уязвимость неограниченной загрузки файлов в Elementor Pro
Потенциально приводящая к удалённому выполнению кода (RCE)
CVE-2026-32475 — критическая уязвимость безопасности, затрагивающая Elementor Pro, широко используемый плагин-конструктор страниц для WordPress.
Уязвимость связана с недостаточными ограничениями при загрузке файлов, что позволяет злоумышленнику потенциально загрузить опасный тип файла, который впоследствии может быть обработан сервером.
При уязвимых конфигурациях успешная эксплуатация может привести к удалённому выполнению кода (RCE) с привилегиями базового процесса WordPress/PHP.
Уведомление о безопасности: Данная документация описывает уязвимость и её воздействие в целях защитного исследования и авторизованного тестирования безопасности. Готовый эксплойт-пейлоад не включён.
| Свойство | Детали |
|---|---|
| CVE | CVE-2026-32475 |
| Продукт | Elementor Pro |
| Платформа | WordPress |
| Тип уязвимости | Неограниченная загрузка файла с опасным типом |
| CWE | CWE-434 |
| Критичность | 🔴 Критическая |
| CVSS | 9.0 |
| Уязвимые версии | <= 4.2.1 |
| Исправленная версия | 4.2.2 |
| Потенциальное воздействие | Удалённое выполнение кода |
Уязвимость связана со способом, которым Elementor Pro проверяет и впоследствии обрабатывает загруженные файлы.
Расхождение между этапом проверки и этапом обработки файла может позволить специально сформированным данным multipart-загрузки обойти ожидаемые ограничения.
Концептуально:
          HTTP Multipart Upload
                    │
                    ▼
          ┌───────────────────┐
          │ Upload Validation │
          └─────────┬─────────┘
                    │
             Validation Bypass
                    │
                    ▼
          ┌───────────────────┐
          │ File Processing   │
          └─────────┬─────────┘
                    │
                    ▼
          Dangerous File Type
                    │
                    ▼
             Server Execution
                    │
                    ▼
                  RCE
Таким образом, проблема безопасности возникает из-за несогласованности предположений между тем, что уровень валидации считает безопасным, и тем, что в конечном итоге обрабатывает уровень обработки.
Успешная эксплуатация уязвимой установки потенциально может позволить злоумышленнику:
Фактическое воздействие во многом зависит от привилегий процесса WordPress/PHP и конфигурации сервера.
Уязвимость связана с функциональностью загрузки файлов, предоставляемой Elementor Pro.
Упрощённую цепочку атаки можно представить следующим образом:
Attacker
   │
   │ Crafted HTTP request
   ▼
WordPress
   │
   ▼
Elementor Pro
   │
   ├── Upload validation
   │
   ├── File processing
   │
   ▼
Filesystem
   │
   ▼
Potentially executable content
   │
   ▼
Remote Code Execution
⚠️ Эксплуатацию следует выполнять только в отношении систем, которыми вы владеете или на тестирование которых у вас есть явное разрешение.
Основным средством устранения является обновление:
Elementor Pro 4.2.1
        ↓
Elementor Pro 4.2.2+
Из интерфейса администрирования WordPress:
Dashboard
   └── Plugins
        └── Elementor Pro
             └── Version
Для потенциально скомпрометированных установок проверьте:
Web server access logs
PHP logs
WordPress logs
File modification timestamps
Authentication logs
WAF events
Ищите необычные запросы на многочастную загрузку и неожиданные файлы, появляющиеся в каталогах, контролируемых WordPress.
Команды безопасности могут отслеживать:
POST requests
      │
      ├── multipart/form-data
      │
      ├── unusual filename parameters
      │
      ├── unexpected extensions
      │
      └── suspicious upload destinations
Дополнительные индикаторы могут включать:
Для авторизованного тестирования безопасная оценка должна быть сосредоточена на определении того, запущена ли на цели уязвимая версия, а не на развёртывании исполняемых полезных нагрузок.
Пример проверки инвентаризации:
Target
  │
  ▼
WordPress detected
  │
  ▼
Elementor Pro detected
  │
  ▼
Version identified
  │
  ├── <= 4.2.1 → ⚠️ Potentially vulnerable
  │
  └── >= 4.2.2 → ✅ Patched
| Риск | Рейтинг |
|---|---|
| Конфиденциальность | 🔴 Высокий |
| Целостность | 🔴 Высокий |
| Доступность | 🟠 Высокий |
| Эксплуатируемость | 🔴 Высокий |
| Общая серьёзность | 🔴 Критический |
Для организаций, использующих WordPress:
CVE-2026-32475CWE-434 — Unrestricted Upload of File with Dangerous Type4.2.2Этот репозиторий предназначен для оборонительных исследований в области безопасности, анализа уязвимостей, обучения и авторизованного тестирования на проникновение.
Не используйте методы исследования уязвимостей или тестирования против систем без явного разрешения.
Автор не несёт ответственности за неправомерное использование информации, содержащейся в этой документации.
Security Research • Vulnerability Analysis • Defensive Engineering






