Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-2699 — Скрипты обнаружения, технический анализ и proof-of-concept для CVE-2026-2699 — критического обхода аутентификации до аутентификации в Progress ShareFile Storage Zones Controller. | Kitploit
Инструменты/GitHubGitHub/ashrafzaryouh/cve-2026-2699
Сканеры уязвимостейАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьАутентификацияСтатьи и Исследования
GitHub
ashrafzaryouh/cve-2026-2699

CVE-2026-2699

Скрипты обнаружения, технический анализ и proof-of-concept для CVE-2026-2699 — критического обхода аутентификации до аутентификации в Progress ShareFile Storage Zones Controller.

Репозиторий
7 месяцев назадЕщё не проверено
Поделиться

CVE-2026-2699 — Обход аутентификации в Progress ShareFile Storage Zones Controller

License: MIT GitHub stars GitHub issues

Критический обход аутентификации (CVSS 9.8) в управляемом заказчиком Progress ShareFile Storage Zones Controller (SZC) ≤ 5.12.3.


📋 Обзор

CVE-2026-2699 — это серьёзная уязвимость обхода аутентификации, затрагивающая веб-интерфейс Progress ShareFile Storage Zones Controller (развёртывания, управляемые заказчиком).

Неаутентифицированный удалённый злоумышленник может получить доступ к ограниченным страницам конфигурации, что может привести к изменению конфигурации системы и, при объединении с CVE-2026-2701, к полному удалённому выполнению кода (RCE) до аутентификации.

  • Затронутый продукт: Progress ShareFile Storage Zones Controller (SZC) 5.x (до 5.12.3)
  • Не затронуты: ShareFile 6.x и облачные экземпляры
  • Исправлено в: Storage Zones Controller 5.12.4 (выпущен в марте 2026 г.)

Этот репозиторий содержит скрипты обнаружения, технический анализ и материалы proof-of-concept (в случаях, разрешённых законом и этикой).
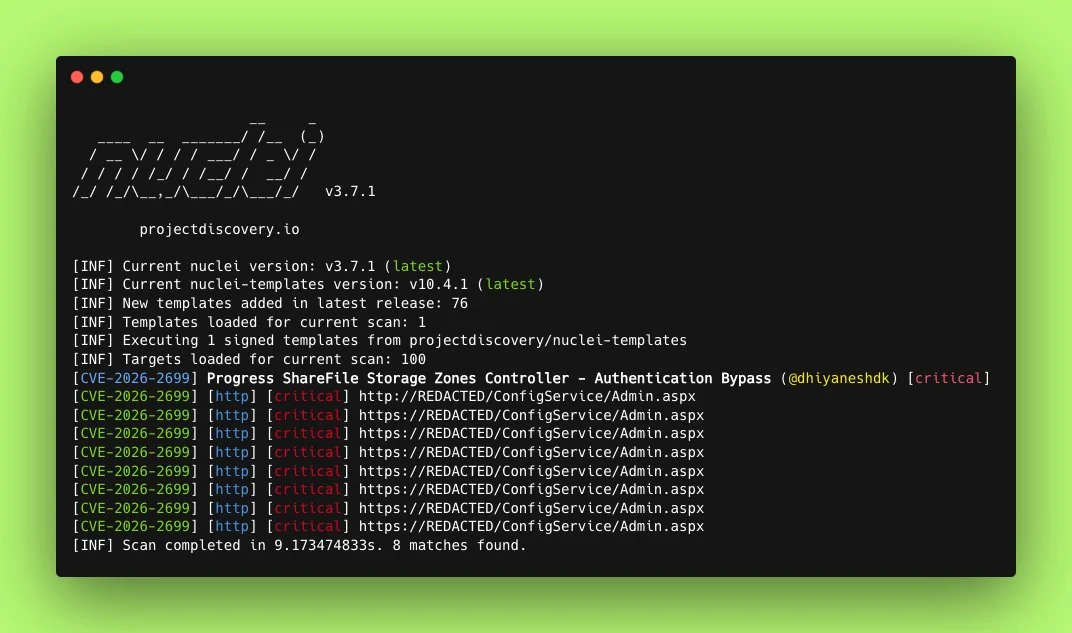

🎯 Сведения об уязвимости

HFTRzKMbQAAdLZ5

  • CVE ID: CVE-2026-2699
  • Критичность: Критическая (базовая оценка CVSS v3.1: 9.8)
  • Вектор: AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
  • Тип: Обход аутентификации / Неправильный контроль доступа (CWE-284) с выполнением после перенаправления (EAR)
  • Воздействие: Неаутентифицированный доступ к административным конечным точкам конфигурации → потенциальная полная компрометация системы при объединении с другой уязвимостью

Первопричина

Уязвимость возникает из-за недостаточного контроля доступа и ошибочной обработки перенаправлений в веб-интерфейсе управления SZC, что позволяет неаутентифицированным пользователям достигать конфиденциальной функциональности конфигурации.


🛠️ Содержимое репозитория

  • detection/ — Неразрушающие скрипты обнаружения (Python)
  • analysis/ — Подробное техническое описание и объяснение первопричины
  • poc/ — Proof-of-concept (только для образовательных целей / авторизованного тестирования)
  • exploit-chain/ — Демонстрация объединения с CVE-2026-2701 (RCE)
  • assets/ — Скриншоты, диаграммы и журналы

🚨 Затронутые версии

ВерсияСтатус
≤ 5.12.3Уязвима
5.12.4+Исправлена
6.xНе затронута

Примечание: Затронуты только развёртывания Storage Zones Controller, управляемые заказчиком (локальные).


✅ Устранение

  1. Немедленно обновитесь до Storage Zones Controller 5.12.4 или более поздней версии.
  2. Ограничьте публичный доступ из интернета к интерфейсам управления SZC (используйте VPN, правила брандмауэра или доступ по модели нулевого доверия).
  3. Отслеживайте журналы на предмет подозрительного доступа к /Configuration/ или аналогичным конечным точкам.
  4. Примените официальный патч безопасности от Progress Software.

Официальное уведомление:
Progress ShareFile Security Vulnerability – February 2026


🔍 Обнаружение

Этот репозиторий включает лёгкий скрипт обнаружения:

python3 watchTowr-vs-Progress-ShareFile-CVE-2026-2699.py -t https://target-sz-controller.example.com

Вдохновлено официальным артефактом обнаружения от watchTowr.


📚 Ссылки

  • NVD Detail — CVE-2026-2699
  • watchTowr Labs Full Analysis
  • Progress Official Advisory
  • Tenable CVE Page
  • GitHub Advisory: GHSA-ppf9-6x38-42wv

⚠️ Правовое и этическое уведомление

Все материалы в этом репозитории предоставляются исключительно в образовательных целях, для исследований и в целях защитной безопасности.

Несанкционированная эксплуатация в отношении систем, которыми вы не владеете или на тестирование которых у вас нет явного разрешения, является незаконной и неэтичной.


⭐ История звёзд и вклад

Вклад, улучшенные правила обнаружения или дополнительные разборы приветствуются через Pull Requests.


Сделано с ❤️ для сообщества безопасности

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







