
 ashrafzaryouh/cve-2026-20131
Безопасный инструмент обнаружения CVE-2026-20131 — RCE через десериализацию Java до аутентификации в Cisco Secure Firewall Management Center, с фингерпринтингом FMC и проверкой баннеров версий.

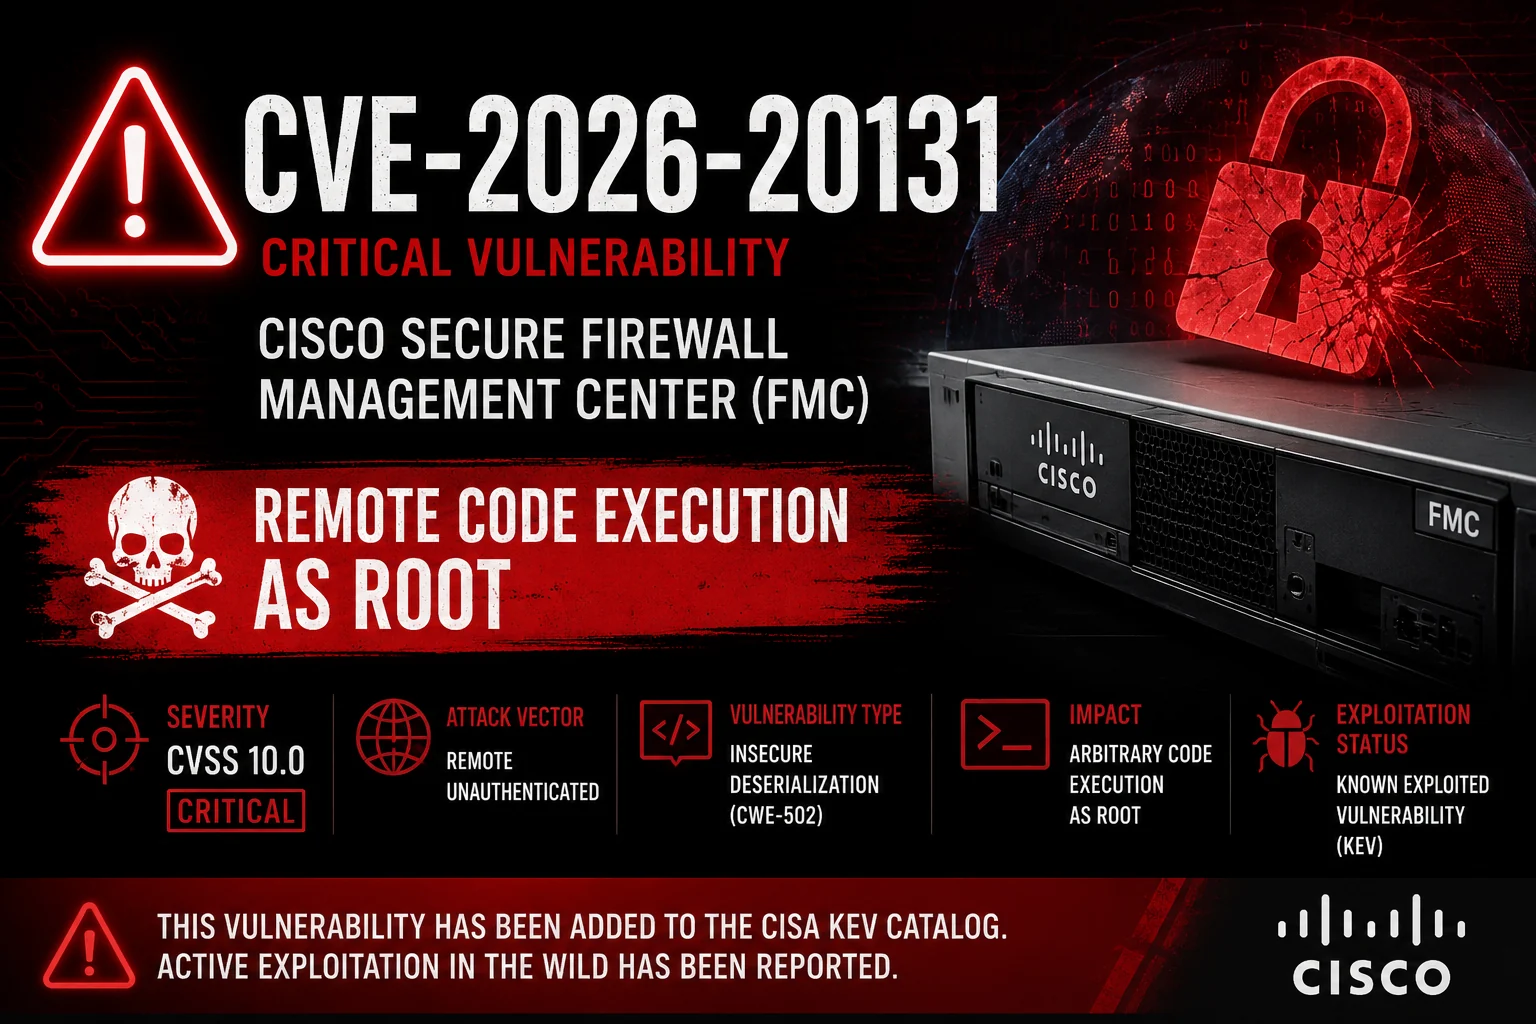
Неаутентифицированное удалённое выполнение кода в Cisco Secure Firewall Management Center


Критическая уязвимость десериализации Java до аутентификации, позволяющая удалённым злоумышленникам добиться выполнения кода с правами root на устройствах Cisco FMC.
| Атрибут | Детали |
|---|---|
| Критичность | Критическая |
| Оценка CVSS | 10.0 |
| Тип уязвимости | Десериализация Java |
| Эксплуатируется в реальных атаках | Да (кампании с программами-вымогателями) |
| Патч доступен | Да |
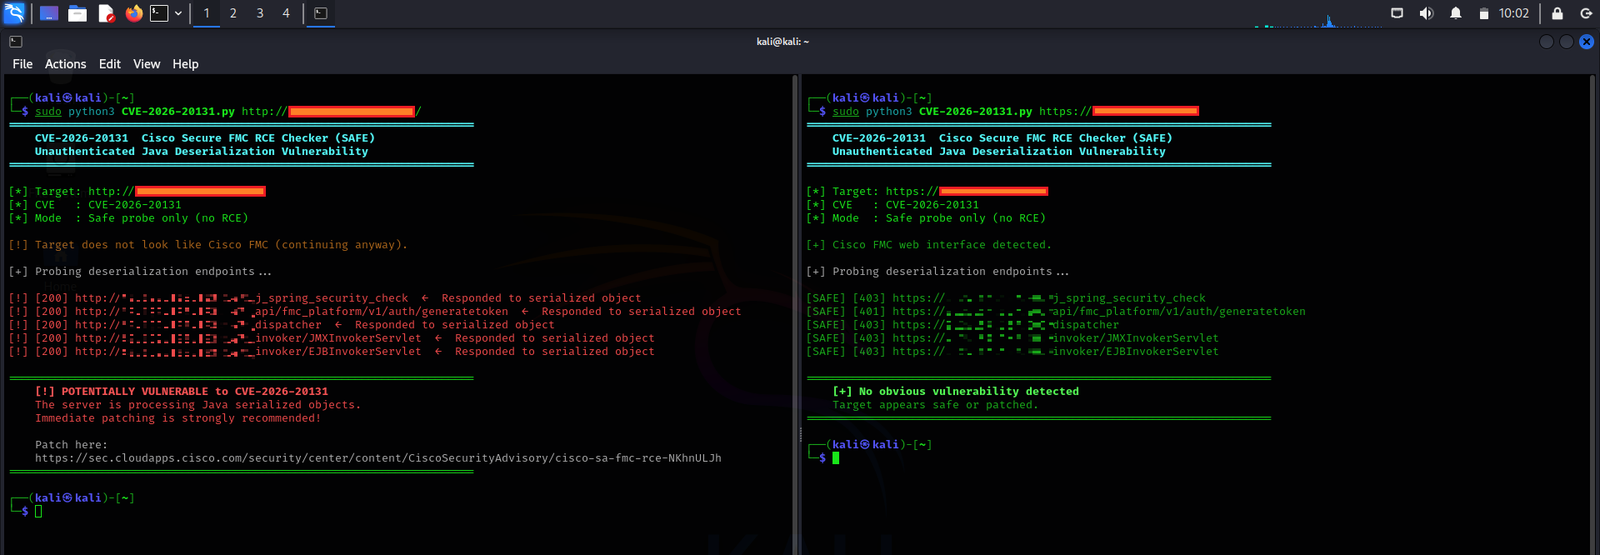
Красивый, безопасный и надёжный инструмент обнаружения для CVE-2026-20131.
git clone https://github.com/0xBlackash/CVE-2026-20131.git

cd CVE-2026-20131

pip install requests colorama

sudo python3 CVE-2026-20131.py https://target-fmc.example.com
🚨 Требуются немедленные действия
Официальное исправление: обновитесь до последней исправленной версии Cisco Secure Firewall Management Center.
Рекомендации по безопасности Cisco →
Этот репозиторий предназначен исключительно для образовательных целей и авторизованного тестирования безопасности.
Неавторизованное сканирование или эксплуатация систем без явного разрешения незаконны.
Сделано с ❤️ для сообщества по кибербезопасности
Поставьте звезду ⭐, если это оказалось полезным!






