
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/ashrafzaryouh/cve-2026-125350
Криминалистика памятиАнализ уязвимостейВеб-безопасностьСтатьи и ИсследованияОбучение и Образование
GitHubashrafzaryouh/cve-2026-125350

CVE-2026-125350

Отчёт по исследованию безопасности CVE-2026-125350 — уязвимости высокой степени серьёзности типа use-after-free (CWE-416) в компоненте XML браузера Google Chrome, включая описание воздействия, обнаружение и меры по устранению.

Поделиться
Репозиторий
19 дней назадЕщё не проверено

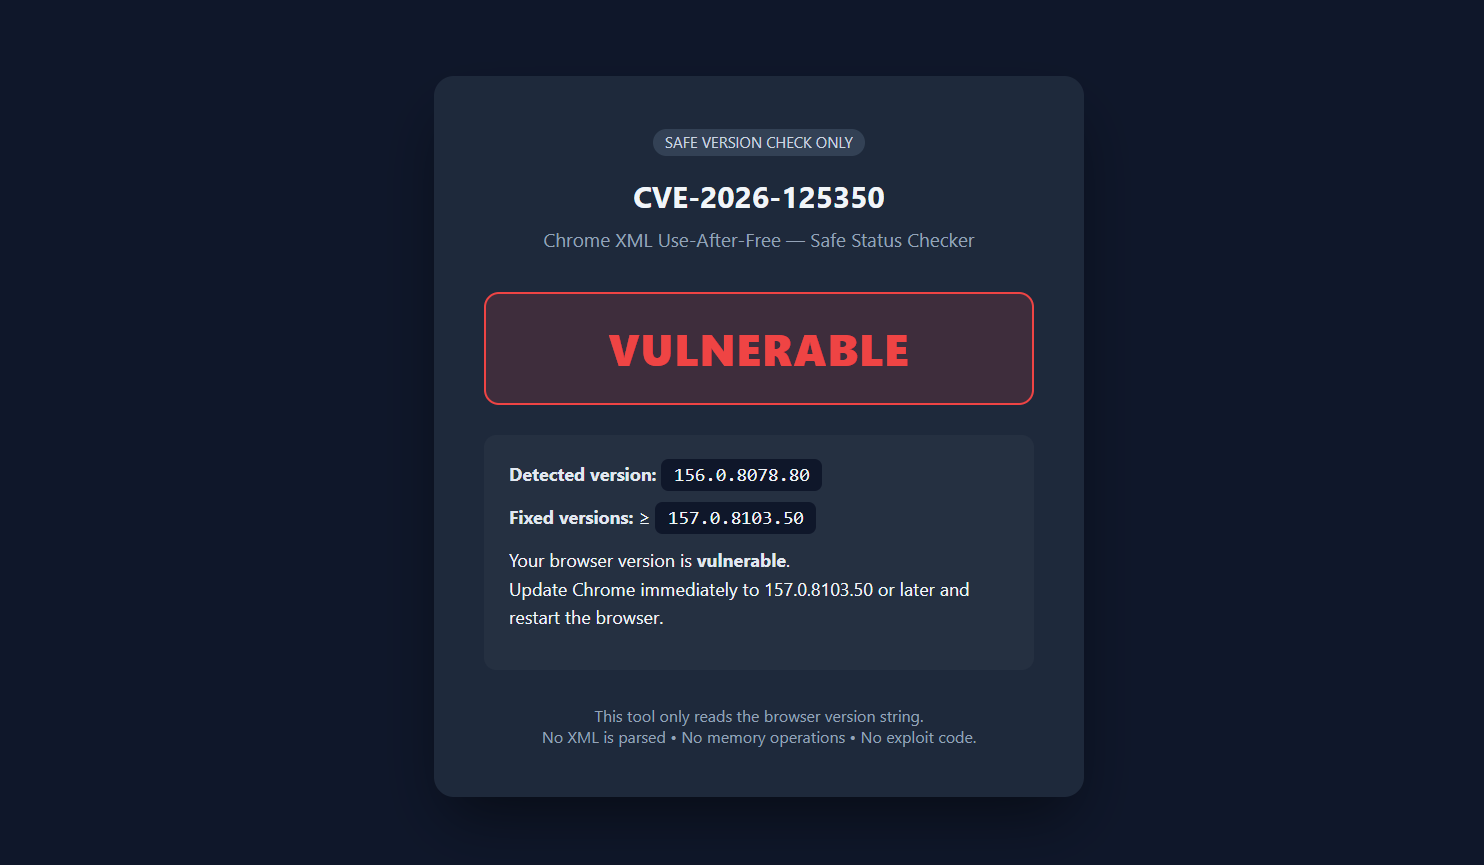
🔐 CVE-2026-125350 - Google Chrome — уязвимость использования памяти после освобождения в XML

Chrome Zero-Day Security Alert


◈ 01 — Введение

Отчёт об исследовании безопасности, документирующий уязвимость использования памяти после освобождения в компоненте XML Google Chrome.

АтрибутИнформация
CVECVE-2026-125350
ПроизводительGoogle
ПродуктGoogle Chrome
КомпонентXML
ТипИспользование памяти после освобождения
CWECWE-416
Уровень серьёзностиВысокий
СтатусЗафиксирована эксплуатация

◈ 02 — Технический обзор

┌───────────────────────────────────┐
│          GOOGLE CHROME             │
├───────────────────────────────────┤
│                                   │
│   XML COMPONENT                   │
│        │                          │
│        ▼                          │
│   MEMORY ALLOCATION               │
│        │                          │
│        ▼                          │
│   MEMORY RELEASE                  │
│        │                          │
│        ▼                          │
│   STALE POINTER ACCESS            │
│        │                          │
│        ▼                          │
│   USE-AFTER-FREE                  │
│                                   │
└───────────────────────────────────┘
◈ 03 — Влияние на безопасность

  • Повреждение памяти
  • Нестабильность браузера
  • Потенциальное выполнение кода
  • Возможная компрометация процессов браузера
chromev8

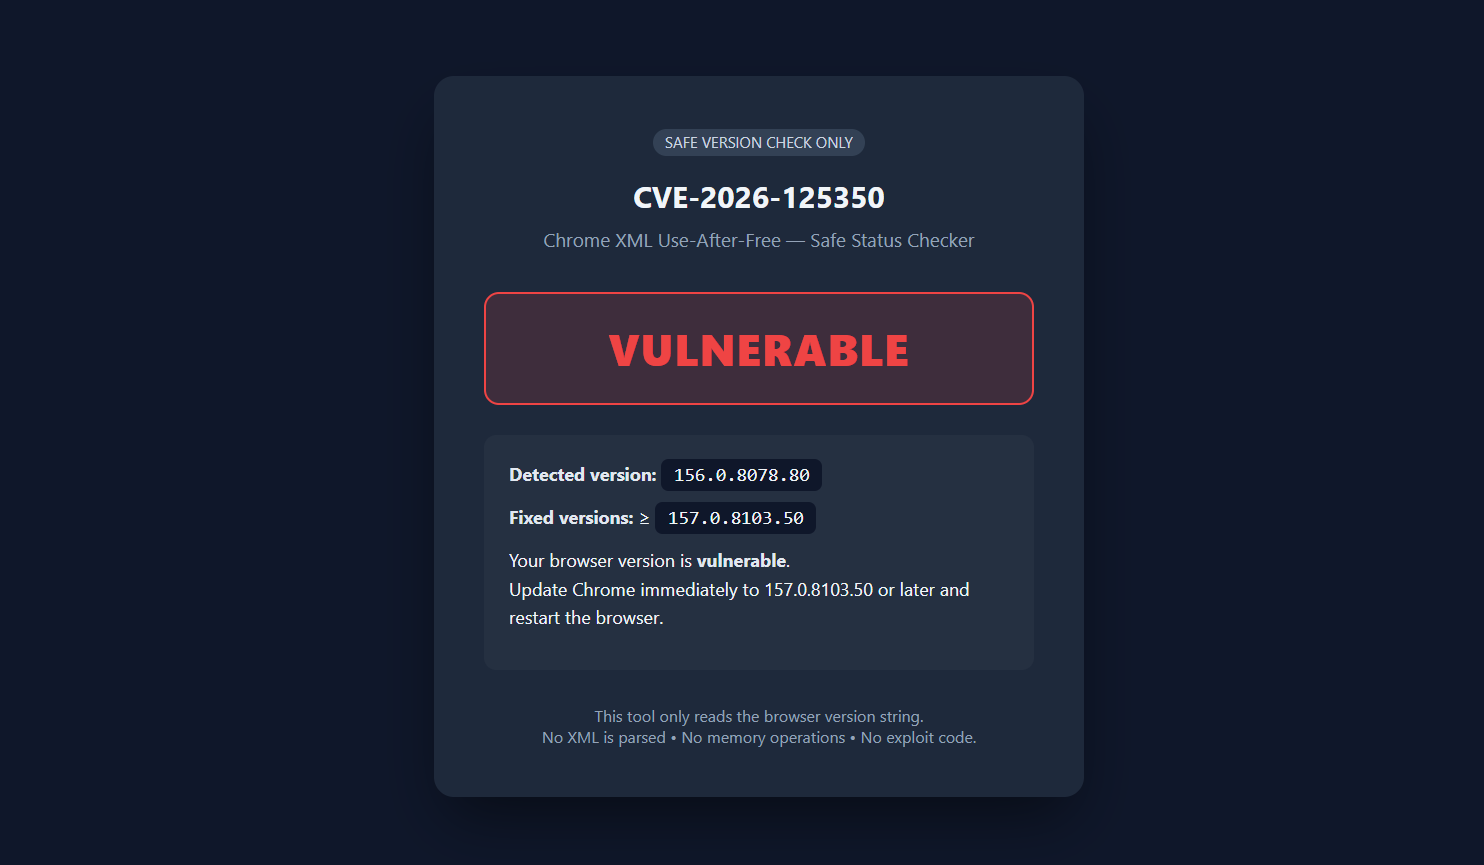
◈ 04 — Обнаружение

Linux / Kali Linux

google-chrome --version
chromium --version

Windows

start chrome://settings/help

◈ 05 — Меры защиты

  1. Обновите Chrome до исправленной версии.
  2. Перезапустите браузер.
  3. Проверьте установленную версию.
  4. Проведите аудит корпоративных развёртываний браузера.

◈ 06 — Справочные материалы исследования

  • Google Chrome Releases
  • CWE-416 — Use After Free
  • NVD — National Vulnerability Database

КИБЕРБЕЗОПАСНОСТЬ • ИССЛЕДОВАНИЕ УЯЗВИМОСТЕЙ • ЗАЩИТНАЯ БЕЗОПАСНОСТЬ
Только в образовательных целях и в рамках авторизованных исследований безопасности.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    352
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    291

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →