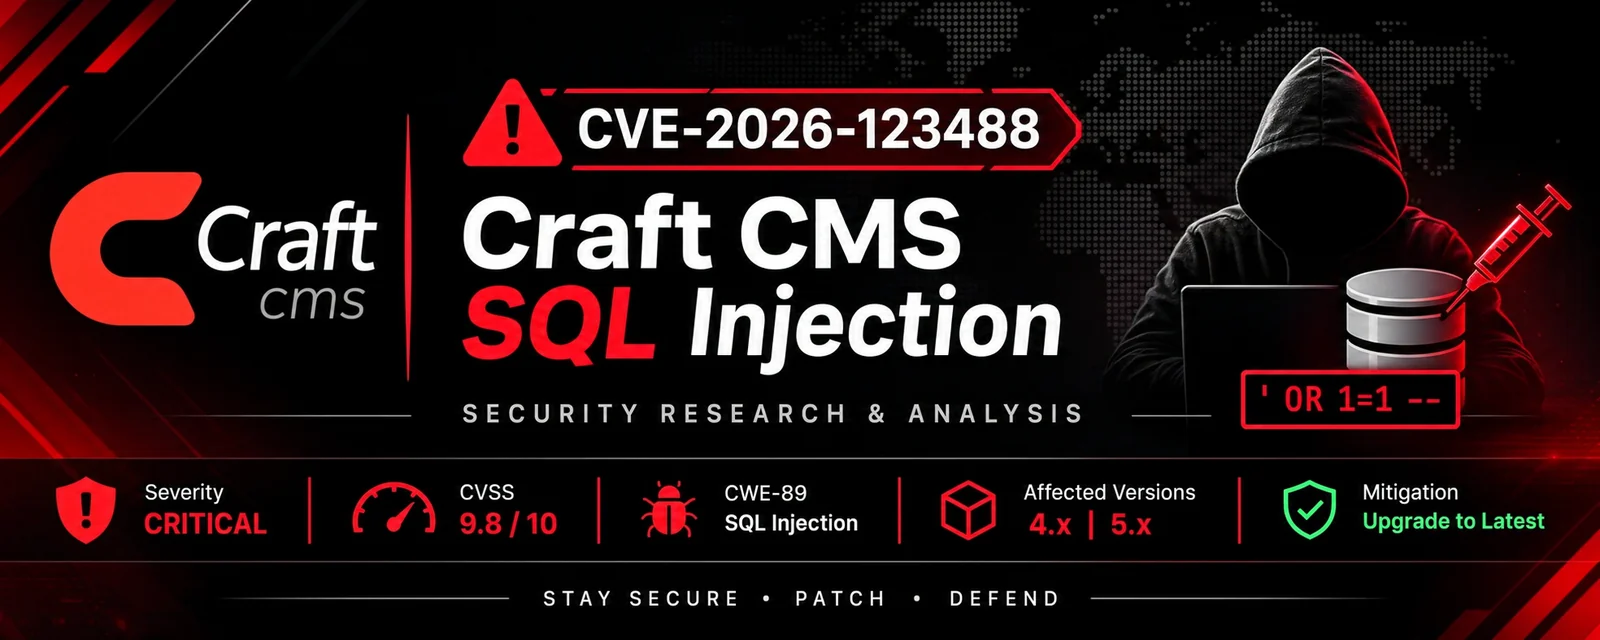
 ashrafzaryouh/cve-2026-123488
Рекомендательное уведомление, документирующее CVE-2026-123488 — неаутентифицированную SQL-инъекцию в Craft CMS: затронутые версии, последствия, запросы разведки через Shodan и рекомендации по установке исправленной версии.

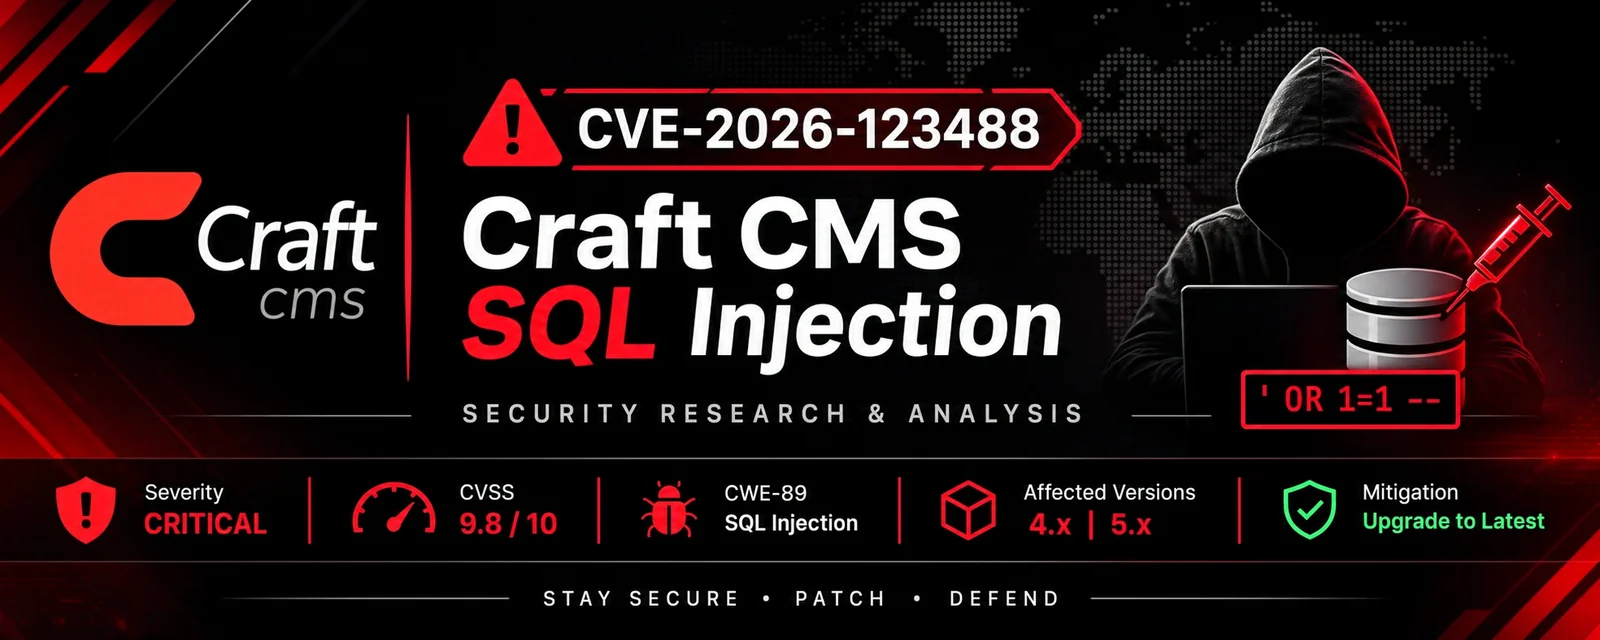

Этот репозиторий документирует CVE-2026-123488 — уязвимость SQL-инъекции без аутентификации, затрагивающую Craft CMS.
Уязвимость присутствует в конечной точке поиска элементов, где недостаточно очищенный параметр attribute может позволить SQL-инъекцию.
Успешная эксплуатация может привести к несанкционированному доступу к базе данных, изменению записей базы данных и повышению привилегий до администратора.
| Поле | Информация |
|---|---|
| CVE ID | CVE-2026-123488 |
| Продукт | Craft CMS |
| Уязвимость | SQL-инъекция |
| CWE | CWE-89 |
| CVSS 3.1 | 9.8 Критическая |
| CVSS 4.0 | 9.3 Критическая |
| Аутентификация | Не требуется |
| Вектор атаки | Сеть |
| Версия | Статус |
|---|---|
| Craft CMS 4.0.0 – 4.18.8 | Уязвима |
| Craft CMS 4.18.9+ | Исправлена |
| Craft CMS 5.0.0 – 5.11.1 | Уязвима |
| Craft CMS 5.11.2+ | Исправлена |
Shodan может помочь выявить доступные из интернета сервисы, которые, по-видимому, используют Craft CMS.
http.html:"Craft CMS"
http.title:"Craft CMS"
http.component:"Craft CMS"
Важно: эти запросы являются фильтрами обнаружения, а не проверкой уязвимости. Совпадающий результат не подтверждает, что на хосте запущена уязвимая версия.
Исследуйте только те активы, которыми вы владеете или на оценку которых у вас есть явное разрешение.
Возможные последствия для безопасности включают:
Рекомендуемые защитные действия:
4.18.9 или более поздней.5.11.2 или более поздней.Рекомендуемые инструменты для авторизованного анализа безопасности:
| Инструмент | Назначение |
|---|---|
| Kali Linux | Среда для исследований в области безопасности |
| Shodan | Обнаружение интернет-активов |
| Nmap | Авторизованное обнаружение сервисов |
| Burp Suite | Тестирование безопасности веб-приложений |
| OWASP ZAP | Анализ веб-безопасности |
| Nuclei | Обнаружение уязвимостей |
Этот репозиторий предназначен для образовательных целей, защитных исследований в области безопасности и авторизованного тестирования на проникновение.
Не сканируйте, не эксплуатируйте, не получайте доступ и не изменяйте системы без явного разрешения их владельцев.
Автор не несёт ответственности за несанкционированное или незаконное использование предоставленной информации.
Исследования в области кибербезопасности • Этичный хакинг • Анализ уязвимостей






